

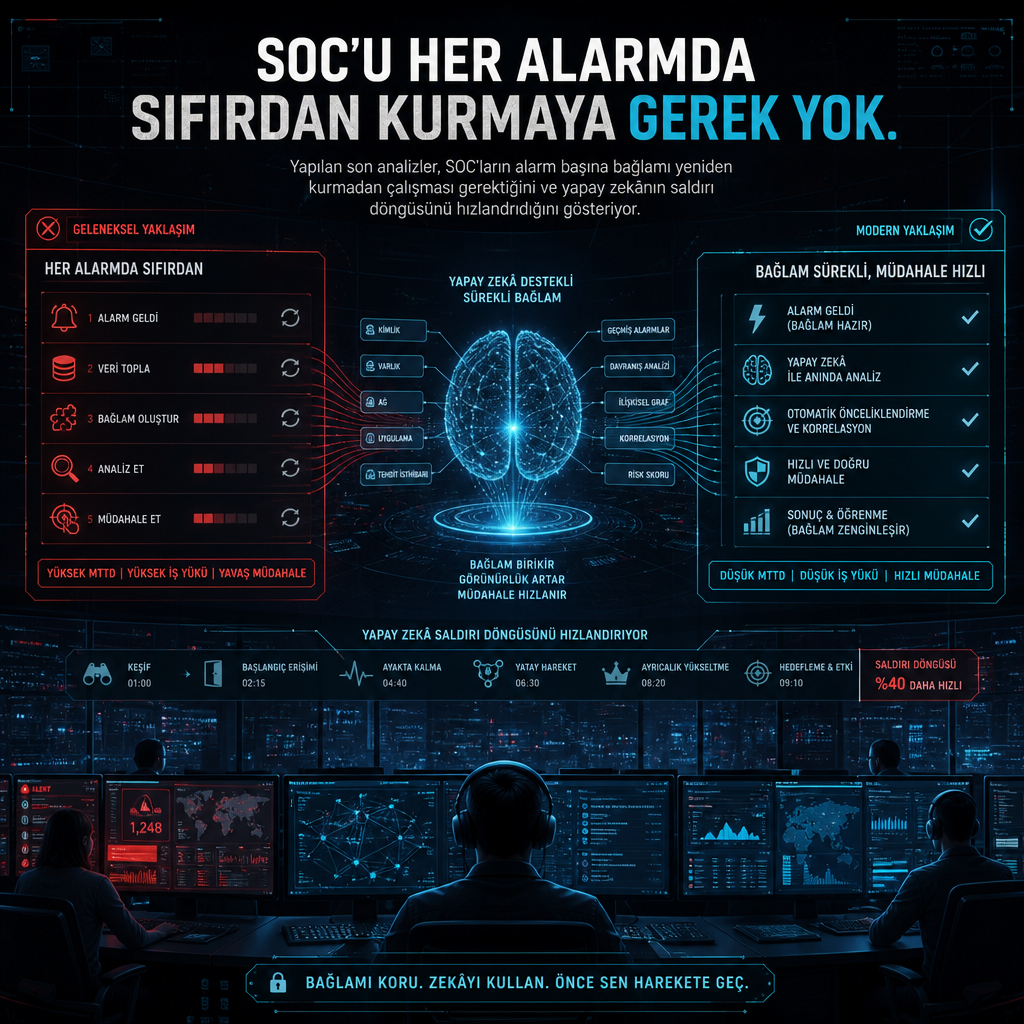
Saldırganlar artık kimlik doğrulama, ayrıcalık yükseltme ve keşif aşamalarını dakikalar içinde yeniden deneyebilecek kadar hızlı çalışıyor; savunma tarafında ise aynı vaka çoğu zaman ekipler arasında taşınırken baştan kuruluyor. Son incelemeler, yapay zekânın hem saldırganların iş akışına hem de SOC içindeki araştırma ve müdahale süreçlerine girdiğini gösteriyor.
2025 boyunca yayımlanan tehdit istihbaratı notlarında ve 2026’da paylaşılan analizlerde, generatif yapay zekânın saldırganlar için çeviri, betik yazma, hata ayıklama ve araştırma aracı gibi kullanıldığı; bazı zararlı örneklerin çalışırken bir modele bağlandığı; yeraltı pazarında yasa dışı yapay zekâ araçlarının olgunlaştığı anlatıldı. Aynı dönemde, bir fidye operasyonunun keşif, kimlik bilgisi toplama ve fidye talebi oluşturma dahil neredeyse her aşamada yapay zekâya yaslandığı da açıklandı.
En güncel örneklerden birinde, Mayıs 2026’da güvenlik araştırmacıları açık kaynaklı bir yönetim aracında iki faktörlü kimlik doğrulamayı aşan bir yöntem keşfeden siber suçluların, buna çalışan istismar kodları geliştirdiğini bildirdi. Yapılan teknik değerlendirmede, hem açığın bulunmasında hem de exploit geliştirmede bir yapay zekâ modelinden yararlanıldığına yüksek güvenle ulaşıldı. Etkilenen ürünün sağlayıcısıyla birlikte yapılan müdahale sayesinde faaliyetin bozulduğu, hatta karşı keşfin istismarın gerçek dünyada kullanılmasını engellemiş olabileceği de aktarıldı.
Buradaki ayrım kritik. Yapay zekâ desteğiyle yazıldığı değerlendirilen bir istismar kodu ile saldırının sahada gerçekten uygulanmış olması aynı şey değil. Atıf yapmak zor, yaygınlığı ölçmek güç ve bu tür raporlar dünya genelindeki tüm faaliyetin envanteri değil. Buna rağmen yön açık: yapay zekâ saldırganın yanında duran bir araç olmaktan çıkıp iş akışının içine giriyor.
Saldırı ve savunma artık aynı döngüde
Klasik saldırı yaşam döngüsü genelde düz bir çizgi gibi anlatılır: keşif, erişim, ayrıcalık yükseltme, etki. Pratikte saldırgan bunu döngü halinde yürütür. Ortamı gözlemler, bir tahmin kurar, bir şey dener, dönen sonucu okur, tahmini düzeltir ve yeniden dener. Yapay zekâ, bu adımlar arasındaki süreyi kısaltıyor. Deneyimsiz bir operatör oyunda daha uzun kalıyor, tecrübeli bir saldırgan ise bir günde daha fazla deneme yapabiliyor.
Savunma tarafında da aynı mantık işlemesi bekleniyor. Alarm gelir, bağlam toplanır, bir hipotez kurulur, kapsam doğrulanır, müdahale yapılır ve sonuç algılama kurallarına geri beslenir. Fakat uygulamada kuyruklar ve devirler bu halkayı her noktada kesiyor. Alarm atanmadan bekliyor, kimlik bilgisi başka bir konsolda tutuluyor, telemetri boşluğu ayrı bir iş kartına dönüşüyor, yanlış pozitif kapandığında neden kapandığı bilgi olarak değil sadece kayıt olarak kalıyor.
Saldırgan ortamdan saniyeler içinde yanıt alırken, savunmacının yanıtı çoğu zaman biletin ne zaman ele alındığına bağlı kalıyor. Ortalama tespit süresi ve ortalama çözüm süresi bu gecikmeyi tamamen göstermiyor. Bir alarm dakikalar içinde onaylanabiliyor ama ardından doğru kullanıcıyı bulmak, uç noktanın yönetimli olup olmadığını anlamak, aynı vakayı farklı ekip sahiplerine yeniden anlatmak saatler alabiliyor. Araştırmada bu süreye karar gecikmesi deniyor ve pek çok SOC bunu hiç ölçmüyor.
Devirlerde kaybolan beş bilgi
SOC içinde iş çoğu zaman beş başlıkta toplanıyor: tehdit istihbaratı, tehdit avcılığı, algılama mühendisliği, soruşturma ve müdahale. Küçük ekiplerde bunların çoğunu aynı kişi üstleniyor. Büyük yapılarda ise SOC, kimlik, uç nokta, bulut ve iş birimleri arasında dağılıyor; MDR sağlayıcısı soruşturmayı yürütebiliyor ama müdahale yetkisine sahip olmuyor.
Asıl sorun işlevlerde değil, işlevler arasındaki aktarımda. Tehdit istihbaratı bir tekniğin neden önemli olduğunu anlatıyor. Tehdit avcılığı bunun nerede görüneceğini çıkarıyor. Algılama mühendisliği kuralın örtük varsayımlarını taşıyor. Soruşturmayı yürüten ekip delil zincirini tutuyor. Müdahale eden ekip ise hangi işlemin işi bozabileceğini biliyor. Fakat devir sırasında bu bilgi çoğu kez bir göstergeye, alarma ya da bilete sıkıştırılıyor ve o sıkıştırma kayıp yaratıyor.
Yakın zamanda üç bölüm halinde işlenen “lossy handshake” yaklaşımı, bir devirde şu beş parçanın eksiksiz taşınması gerektiğini ortaya koyuyor: varlığın kimliği, yani gerçek kullanıcı veya cihaz; delil ve menşei, yani gözlemin nereden geldiği ve zaman damgası; hipotez ve güven, yani hangi açıklamanın önde olduğu; telemetri yeterliliği, yani elimizdeki verinin neyi destekleyip neyi destekleyemediği; karar sahipliği ve kısıtlar, yani kimin hangi yetkiyle ne yapabildiği. İlkini kaybederseniz iki ekip aynı kullanıcıyı farklı adlarla araştırır. Sonuncuyu kaybederseniz doğru müdahale sırası beklerken olay eskiyip gider. Menşei olmayan delil, süs eşyasından ibaret kalır.
Bu kaybı görünür kılan örnek, finans çalışanının alışılmadık bir bulut sağlayıcısından oturum açmasıyla başlıyor. MFA doğrulanıyor. On dakika içinde posta kutusuna dış adrese yönlendirme kuralı ekleniyor ve hesap, daha önce göstermediği bir örüntüyle finans SharePoint alanından dosya çekmeye başlıyor. Tek başına hiçbir olay kesin ihlal kanıtı vermiyor ama sıra dikkat istiyor.
Tehdit istihbaratı ekibi, oturum çalma amacıyla kurulan adversary-in-the-middle phishing dalgasını takip ettiği için, MFA başarısının hesabı tek başına temizleyemeyeceğini biliyor. Bu bağlam kısa bir uyarı ve taktik etiketleriyle aşağıya aktarılıyor. Ancak davranış zincirinin yerel koşulları, yani olayın kurum içinde ne zaman anlam kazandığı geriye kalıyor.
Avcı ekibi bu uyarıyı sorgulara çeviriyor ve uyarının sormadığı iki şeyi öğreniyor: cihaz uyumluluğu verisi ortamın yalnızca bir kısmını kapsıyor, SharePoint denetim kayıtları ise saatler gecikmeli düşüyor. Av sonuçları şüpheli hesaplar listesiyle dönüyor, ama kapsam notları aynı yerde kalıyor.
Algılama mühendisliği, yalnızca alışılmadık ağ, MFA başarısı ve yeni yönlendirme kuralı kısa bir zaman aralığında aynı anda görünürse alarm üreten mantık kuruyor. Ekip, bu kuralın kullanıcıların bir bölümünde cihaz durumunu göremediğini de biliyor. Dışarıya yalnızca önem seviyesi ve açıklama alanı çıkıyor; varsayımlar ve beklenen yanlış pozitif kalıpları içeride kalıyor.
Alarm vardiya ortasında analistin önüne geliyor; ekranda oturum açma ve posta kutusu kuralı var, ama bunları birbirine bağlayan mantık yok. Analist resmi dört konsolda yeniden kuruyor: kimlik, e-posta güvenliği, SIEM ve varlık envanteri. İki açıklama canlı kalıyor. Kullanıcı seyahatte olabilir veya yeni bir servise bağlanıyor olabilir; bu, alışılmadık ağı açıklar ama dış yönlendirme kuralını ve hesaptaki anormal erişim örüntüsünü açıklamaz. Diğer açıklama, yani doğrulanmış oturumun çalınmış olması, zincirin tamamına uyuyor. Uç nokta kapsamı ise hâlâ bilinmiyor; çünkü cihaz yönetimsiz ve bakılacak işlem ya da ağ telemetrisi yok. Vaka hesabı kapatma önerisiyle sonlanıyor, ama karşı açıklama, güven seviyesi ve incelenemeyen uç nokta geride kalıyor.
Ardından kimlik ekibine hesabı devre dışı bırakma talebi gidiyor. Ekip, SOC’un hiç görmediği bir ayrıntıyı biliyor: hesap o sırada bordro işlemi yürütüyor ve sert bir kapatma zaman kritik iş sürecini kesiyor. Bu, finansın müdahaleye veto hakkı olduğu anlamına gelmiyor. Ancak hem iş sürekliliği hem de containment kararının, her iki tarafı da görebilen kişilerce verilmesi gerektiğini gösteriyor. Canlı oturumların iptali ve yönlendirme kuralının silinmesi düşük riskli adımlar. Hesabı askıya alma ise olay politikası kapsamına giriyor ve yetki sahibi kişide kalıyor. Bordro akışını başka bir operatöre devretmek, yedeğin mevcut olup olmamasına bağlı. Erişimi yeniden açmak için parola sıfırlama, MFA yeniden kaydı ve yönetimli cihaz gerekiyor; üstelik yapılan işlemlerin gerçekten uygulandığının da doğrulanması gerekiyor.
Burada her işlev kendi görevini yaptı. Yine de sistem, olayı baştan kurma yükünü her ekip üzerine yeniden bindirdi ve iş bağlamını elinde tutan tarafa tek cümlelik bir görev bıraktı.
Durumu hafızaya alan SOC modeli
Bu kaybın kurum içindeki yansıması, çoğu zaman ilan edilen bir iş kolu oluyor: kimlik, uç nokta, bulut, e-posta, zararlı yazılım analizi, algılama mantığı ve yönetici iletişimi bilen, alarm kuyruğuna atanacak tek kişi. Sıkça “unicorn analist” diye anılan bu profil bir yetenek stratejisi değil, eksik sistem bilgisinin yan ürünü. Kıdemli analist aslında panellerde görünmeyen şeyleri biliyor: hangi log kaynağının güvenilmez olduğunu, hangi servis hesabına dokunulmaması gerektiğini, hangi uygulama sahibinin gece 02.00’de ulaşılacağını. Kurumun gerçek çalışma notları o kişinin kafasında tutuluyor ve kişi ayrıldığında da beraber gidiyor.
Kaynağın işaret ettiği daha ağır kayıp, vaka kapandıktan sonra yaşanıyor. Diyelim ki olay sonunda temiz çıktı; çalışan gerçekten seyahattedir ve yönlendirme kuralı önceden onaylanmıştır. Bu kez kural sahibinin, kararı değiştiren delilleri görmesi gerekiyor. Telemetriyi yöneten ekip, cihaz kapsamının neden eksik kaldığını duymalı. Fakat sistemin sakladığı tek şey kapanış gerekçesi oluyor. Hüküm kalıyor, ders kayboluyor. Gürültülü bir kural bu yüzden yıllarca gürültülü kalıyor; her vardiyada yeni biri aynı kör noktayı yeniden keşfediyor.
Bu soruna önerilen mimari çözüm, SOC’un stateful hale gelmesi. Yani durum tutan bir yapıya dönüşmesi. SOC’lar delil ve vaka geçmişini zaten yıllarca saklıyor. Kaybolan şey çoğu zaman delilin kendisi değil, o delile bağlanan muhakeme, belirsizlik ve yetki kısıtları. Bunlar ayrı sistemlerde gömülü kaldığı için sonraki kararı beslemiyor. Önerilen ortak operasyonel hafıza beş tür durumdan oluşuyor: çevresel durum, delil durumu, karar durumu, kontrol durumu ve öğrenme durumu.
Çevresel durum; varlıkların, cihazların, iş yüklerinin ve iş servislerinin kim olduğunu, nasıl ilişkili olduklarını, kimin sahipliğinde olduklarını ve hangilerinin ayrıcalıklı, açıkta ya da yönetimsiz olduğunu tutuyor. Delil durumu, her gözlemi kaynağı, zamanı ve orijinal olaya dönüş yolu ile birlikte saklıyor. Karar durumu, mevcut hipotezi, değerlendirilen alternatifleri, leh ve aleyhteki delilleri ve yeni hangi bilginin cevabı değiştireceğini kayıt altına alıyor. Kontrol durumu, masadaki işlemleri, gereken onayları, etkilenen sistemin sahibini ve containment öncesi korunması gerekenleri izliyor. Öğrenme durumu ise analistin düzelttiği noktaları, boşa çıkan varsayımları, düzeltmenin tutup tutmadığını ve bunun sonucunda tehdit avı, kural ya da playbook’ta neyin değişmesi gerektiğini saklıyor.
Bu çizgide paylaşılan model, SIEM, EDR, kimlik platformu ve vaka sisteminin tek bir karara katkı vermesini sağlıyor. Hiçbiri ortadan kalkmıyor. En zor disiplin ise “bilinmiyor”u meşru cevap olarak kabul etmek. Uç nokta telemetrisi yönetimsiz cihaz yüzünden yoksa, zayıf bir sistem bunu “Kötü amaçlı işlem görülmedi” diye kaydediyor. Cümle doğru, ama operasyonel olarak yanıltıcı. Durum tutan yapı ise uç noktanın hiç kontrol edilemediğini kaydediyor, bu alandaki güveni düşürüyor ve kapsama boşluğunu cihaz yönetiminden sorumlu ekibe taşıyor.
Yapay zekâ ajanları bu çerçeveye en son dahil ediliyor. Çünkü stateless bir SOC’a ajan eklemek, bozuk bir işletim modeline hız kazandırmaktan başka bir şey değil. Ortak hafızaya bağlı, sınırları belirlenmiş iş akışları ise farklı çalışıyor. Tehdit istihbaratı bir dış tehdidin yerelde anlam taşıyıp taşımadığını ve nedenini belirliyor. Tehdit avcılığı, kapsadığı kullanıcı gruplarını ve göremediği alanları birlikte raporluyor. Algılama, kuralı canlıya almadan önce ortamın gerekli veriyi besleyip besleyemediğini kontrol ediyor. Soruşturma, zaman çizelgesini, karşı açıklamaları, delili ve güveni tek nesne halinde paketliyor. Müdahale ise kararı mevcut işlem, sahiplik ve onaylarla eşliyor.
Yine de yetki ile güven birbirinden ayrılıyor. Çerçeve herhangi bir işlem için dört modu ayırıyor: yalnızca gözlemleyip ek delil toplamak; önerilen işlemi ve gerekçesini yetkili insana sunmak; açık onaydan sonra çalışmak; yalnızca politika, güven düzeyi, varlık türü ve olası etki koşulları sağlanıyorsa otomatik uygulamak. Bu modlar kontrol durumunda sürümleniyor ve denetlenebilir kalıyor. Güven veren bir anlatı, ajana tek başına yürütme hakkı vermiyor.
Aynı temkin öğrenme tarafında da sürüyor. Tek bir analistin verdiği yanlış pozitif kararı, üretim algılama mantığını değiştirmek için zayıf bir kanıt sayılıyor. Çünkü analistler hata yapabiliyor, bazı vakalar da gerçekten istisna olabiliyor. Durum tutan yapı, düzeltmenin dayandığı delili kaydediyor, benzer vakaları topluyor, değişiklik taslağı üretiyor ve bunu kural sahibine iletiyor. Öğrenmeyi, kendi kendini bozacak bir refleks olmaktan ayıran adım tam da bu inceleme katmanı.
Analistin rolü bu noktada yukarı kayıyor. Soruşturmanın delil toplama kısmı zaten sistem tarafından hazırlanmış oluyor. Analistin ilk işi yapılandırılmış vakayı sorgulamak: hipotez gerçekten tutarlı mı, gözden kaçan başka açıklama var mı, önerilen müdahale eldeki delile göre orantılı mı, iş bağlamı kararı nasıl değiştiriyor. Ölçüm de aynı yöne gidiyor. Tamamlanan ajan görevlerini saymak yazılımı parlatıyor. Daha anlamlı dört soru var: analist bağlamı içinde taşıyan bir dosya mı açıyor, dosya görünmeyeni kaydediyor mu, düzeltilen karar kural sahibine hâlâ önemliyken ulaşıyor mu ve her otomatik işlem politika içinde kalıp denetim izi bırakıyor mu.
ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün SP 800-61r3 ile güncellenen olay müdahale önerileri de müdahaleyi kurumsal risk yönetiminin bir parçası olarak ele alıyor; SOC’u tek başına kapalı bir kule gibi tarif etmiyor.
Yapay zekâ destekli saldırı döngüsü hızlanırken, tam özerkliği beklemek saldırganın ritmine gönüllü teslim olmak anlamına geliyor. İlk adımlar ise gösterişsiz: aynı bağlamın nerede tekrar tekrar elle kurulduğunu ölçmek, bir soruşturmanın göremediğini sonuçla birlikte kayıt altına almak, her işlemin sahibini ve onayını süreç sakinken belirlemek, soruşturmadan çıkan öğrenmeyi tehdit avcılığına ve algılamaya geri taşımak.
Finans çalışanının hesabı her iki senaryoda da askıya alınıyor. Fark şu: durum tutmayan bir SOC’da ders kapanış gerekçesiyle birlikte kayboluyor ve bordro sorunu sonradan ortaya çıkıyor. Durum tutan yapıda ise müdahale eden ekip soruşturmanın göremediğini de görüyor, kapsama boşluğunun bir sahibi oluyor ve bir sonraki analist kuyruğu değil hafızayı devralıyor.
Not: Bu haber, Conifers.ai’de çözüm mimarları direktörü ve CISO olarak görev yapan Jonathan Waknin’in üç bölümlük çalışmasına dayanıyor.