

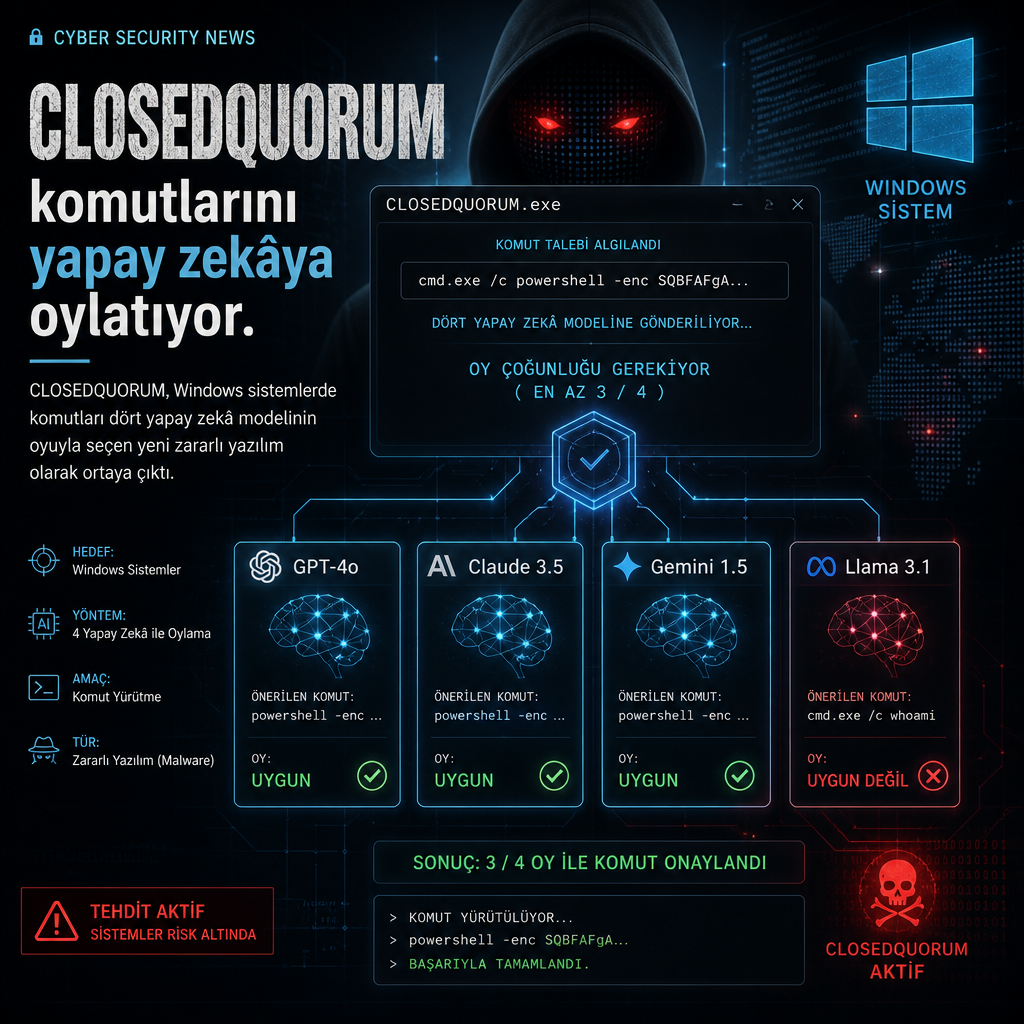
Cisco Talos, Windows sistemleri hedefleyen CLOSEDQUORUM adlı zararlının komutlarını saldırganın kendi sunucusundan değil, dört farklı yapay zekâ modelinin verdiği oylarla belirlediğini açıkladı. 22 Eylül’de paylaşılan analizde DeepSeek, Qwen, Mistral ve Google Gemini’nin saldırı akışında karar mekanizmasına dönüştürüldüğü, zararlının ise kimlik bilgileri, tarayıcı parolaları ve kripto cüzdan verilerini çalmaya odaklandığı belirtildi.
Talos, bu yapının uçtan uca çalıştığına dair kamuya açık bir örnek görmediğini, incelenen sürümün ise mevcut haliyle çalışmadığını söyledi. Araştırmaya göre örneğin en az üç aylık bir geçmişi var; çünkü kod analizi 17 Haziran 2026 tarihini taşıyor. Ekip, örnekleri kendi yayımladığı açık kaynak araç CAIRN ile buldu. CAIRN, yapay zekâ servislerini kullanan kötü amaçlı yazılımları avlamak için aynı gün duyurulmuştu.
Komut merkezinin yerine model oylaması
Geleneksel zararlılar saldırganın işlettiği komuta kontrol sunucusundan talimat alır. CLOSEDQUORUM ise farklı bir yol izliyor: Her istekte bağlı olduğu yapay zekâ servislerine sistem hakkında temel bilgiler gönderiyor ve hangi işlemi yapması gerektiğini soruyor. Gönderilen veri arasında bilgisayar adı, Windows sürümü ve yönetici yetkisi olup olmadığı bilgisi yer alıyor. Bunun yanında modele seçmesi için sabit bir eylem listesi de aktarılıyor.
Zararlının karar setinde dört seçenek bulunuyor: steal, inject, persist ve move. Kamuya açık sürümde move seçeneğinin arka planında kod olmadığı için bu seçenek seçildiğinde bir şey olmuyor. Her modelin yanıtı belirli bir biçimde gelmek zorunda; format dışı cevaplar doğrudan eleniyor. Ardından zararlı, geçerli yanıtları sayıyor ve en çok oyu alan işlemi yürütüyor. Hiçbir model kullanılabilir bir yanıt vermezse varsayılan bir aksiyon seçmek yerine bekleyip yeniden deniyor.
Talos’un aktardığına göre bu yapı, saldırganın zararlı çalışmaya başladıktan sonra sürekli komut göndermesini gereksiz kılıyor. Her karar, modelin verdiği gerekçeyle birlikte Discord kanalına da düşüyor. Zararlı bunu bir Discord webhook üzerinden yapıyor. Aynı kanal, çalınan verilerin de aktarıldığı yer olarak kullanılıyor.
Çalışabilmesi için her kopyanın AI servislerine erişim sağlayan API anahtarlarına ve gerçek bir Discord webhook’una ihtiyacı var. Test sürümlerinde bu anahtarların derleme aşamasında eklendiği görülüyor. Kamuya açık sürümde ise hem API anahtarı hem webhook için yer tutucu değerler bulunuyor. Bu nedenle örnek, modellerle iletişim kuramıyor ve veri gönderemiyor.
Talos, CLOSEDQUORUM’un bilinen ilk kamuya açık Windows implantı olduğunu ve C2 kararlarını yapay zekâ modellerine devrettiğini belirtti. Yapay zekânın zararlı yazılımlarda ilk kez kullanıldığı bir örnek değil. Ukrayna CERT-UA’nın Temmuz 2025’te bildirdiği LAMEHUG örneği, bir yapay zekâ modelinden kodda tanımlanan görevler için komut yazmasını istiyordu. CLOSEDQUORUM ise komut üretmek yerine görevin hangisi olacağına modeli seçici hâline getiriyor.
Hedefte kimlik bilgileri, tarayıcılar ve kripto cüzdanlar var
Model oylamasında steal seçildiğinde zararlı aynı anda üç işlem yapıyor. İlk olarak Windows’ta oturum açma bilgilerini tutan LSASS sürecinin belleğini döküyor. Ardından Chrome, Edge ve Firefox’ta kayıtlı parolaları kopyalıyor. Son adımda da MetaMask, Exodus ve Ethereum cüzdanlarına ait verileri topluyor.
inject seçeneği, kodu başka bir sürecin içine çalıştırıyor. Talos, bunun için Early Bird APC injection yönteminin kullanıldığını, model isterse process hollowing yoluna da gidildiğini aktardı. persist seçeneği ise zararlının yeniden başlatma sonrası da çalışmasını sağlamak için üç ayrı kalıcılık yolu kuruyor: geçerli kullanıcının Registry Run anahtarı altında bir değer, zamanlanmış görev ve her 60 saniyede bir tetiklenen bir WMI olay aboneliği. Registry değeri ile WMI nesne adları Windows Update temasıyla gizleniyor; böylece sistem etkinliği gibi görünüyor.
Çalınan dosyalar dışarı gönderilmeden önce C:\Windows\Temp\ klasörüne kopyalanıyor, şifreleniyor ve 1.900 baytlık parçalara ayrılıyor. Zararlı, bu parçaların her birini saniyede bir saldırganın Discord kanalına yüklüyor. Talos’un yayımladığı teknik izler arasında geliştirme sürecinden kalan altı farklı derleme için SHA-256 hash değerleri de yer alıyor: 250d4fa37488af9b025333fa17705573d721467b203765bc360890b4f5a90cd7, c4dc171f2513fcaf9d5ecc815a94aee4063b213ab380f80bd3ac422dee5205a7, c13cea04f598e2b0c248d603a6e31bd13aabb64d8149c1b6a77b64e0b983a86f, f5f1f8c3e7b883793800ab6ccf21b3e60bd0730f300b4595fe74a33adc17a63c, 5191cf625dfc209a347f137b50aea199e82040fd5ee9086fb3e2de73c133f3cb ve eddbd0ecf7195d38fefae5b9d393abfa79e6f3f94bde19308ecef130a05a42e5.
Kodda yer alan izler, saldırganın 2025 tarihli karting forum yazılarıyla bağlantılı olabileceğini de gösteriyor. Talos, geliştiriciyi doğrudan teşhis edecek bir dağıtım yöntemi açıklamadı; zararlının kurbana nasıl ulaştığına dair ayrıntı da paylaşmadı.
Yayımlanan Snort kuralı 1:66984, zararlının yapay zekâ servislerine gönderdiği istemleri hedef alıyor. Ancak bu istemlerin büyük olasılıkla yalnızca TLS incelemesiyle görülebildiği için kuralın da HTTPS çözümlemesi gereken ortamlarda anlam kazanacağı belirtiliyor. YARA kuralı ise ağırlıklı olarak VirusTotal verilerinde arama yapmak için hazırlanmış. Zararlının modellere gönderdiği metinlerin bazı bölümleri ancak dosyanın kendisi tarandığında eşleşiyor.
CAIRN ile gelen kural dosyasında 23 Eylül’de yapılan kontrol sırasında CLOSEDQUORUM için hazır bir kural bulunmuyordu. Bu aracı kullananların Talos’un yayımladığı kuralı ayrıca eklemesi gerekiyor. Talos’un önerdiği tespit yaklaşımı, tek başına alan adı engellemek yerine davranışa bakmak üzerine kurulu.
DeepSeek, Mistral, Gemini, Discord ya da OpenRouter gibi servislere meşru yazılımlar da bağlanabiliyor. Ancak bir Windows programının kısa sürede birkaç yapay zekâ sağlayıcısına arka arkaya istek atması, aynı anda LSASS’e erişmesi, askıya alınmış süreçlere kod enjekte etmesi ya da WMI kalıcılığı kurması çok daha dar bir tabloya işaret ediyor. Araştırmacılar ayrıca aynı programdan ya da aynı makineden Discord webhook trafiği gelmesini ve beş ila 15 dakikalık rastgele aralıklarla tekrarlayan etkinliği de iz olarak sıralıyor. Promtların içinde bilgisayar ayrıntıları ya da saldırı dili bulunması da bir başka sinyal olarak yer alıyor.
Talos, zararlının davranışına işaret eden bu belirtilerin tek bir tanıma sığmadığını, ancak birlikte görüldüğünde belirgin bir kalıp oluşturduğunu vurguladı. Şirketin aktardığına göre, yapay zekâ servislerine dayalı bu model saldırganın işini kolaylaştırsa da hizmetlerin isteği reddetmesi, yanıt sayısını sınırlaması veya bozuk çıktı üretmesi gibi kırılganlıklar da yaratıyor. Buna rağmen CLOSEDQUORUM, saldırganların karar mekanizmasının bir bölümünü yapay zekâya devretmeye başladığını gösteren erken ve sınırlı bir örnek olarak kayda geçti.