

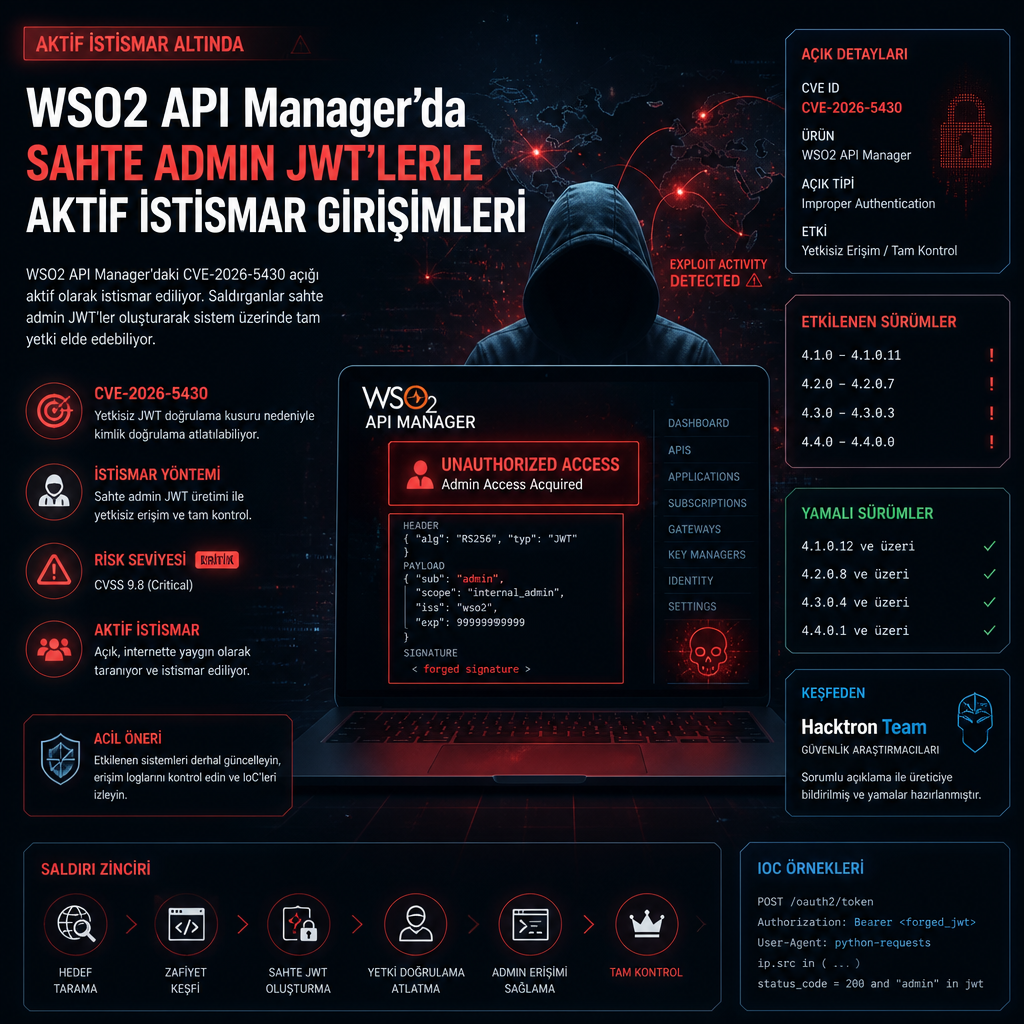
WSO2 API Manager ve bağlı ürünlerdeki kritik JWT doğrulama açığı, sahada aktif istismar girişimleriyle hedef alınıyor. WatchTowr, saldırganların yönetici yetkileri gömülü sahte token’lar kullandığını ve erişim kapılarını zorladığını bildirdi.
CVSS puanı 9.8/10.0 olarak verilen sorun, CVE-2026-5430 koduyla izleniyor. Zafiyet, kriptografik imzanın hatalı doğrulanmasına dayanıyor ve desteklenmeyen bir algoritmayla imzalanmış JWT’lerin yine de kabul edilmesine yol açabiliyor. Bu durum, yetkisiz erişim ve hesap ele geçirme riskini doğuruyor.
WSO2’den güncellemeler yayımlandı, hedefte hangi sürümler var
WSO2, açık için Mayıs 2026’da bir uyarı yayımlamış ve başarılı bir istismarın yönetici hesaplarının ele geçirilmesi dahil tam hesap devralmaya kadar gidebileceğini belirtmişti. Şirketin açıklamasında, JWT doğrulamasının desteklenmeyen bir algoritmayla imzalanmış token’ları kabul ettiği ve böylece yetkisiz erişim sağlanabildiği kaydedildi.
Topluluk kullanıcıları için düzeltmeler GitHub üzerinden yayınlanan iki çekme isteğinde yer alıyor: carbon-apimgt/pull/13752 ve product-apim/pull/14167. WSO2, bunlara ek olarak destek aboneliği olan müşteriler için de güncelleme seviyelerini tek tek duyurdu.
WSO2 API Control Plane 4.6.0 için Update level 22, 4.5.0 için Update level 58 verildi. WSO2 API Manager tarafında 4.6.0 için Update level 21, 4.5.0 için Update level 57, 4.4.0 için Update level 72, 4.3.0 için Update level 108, 4.2.0 için Update level 197 ve 4.1.0 için Update level 257 yayımlandı.
Diğer ürünlerde de düzeltmeler hazırlandı. WSO2 Traffic Manager 4.6.0 için Update level 21, 4.5.0 için Update level 56; WSO2 Universal Gateway 4.6.0 için Update level 21, 4.5.0 için Update level 57 seviyesinde güncelleme aldı.
Açığın etki alanı WSO2 API Control Plane 4.5.0 ve 4.6.0 sürümlerini kapsıyor. WSO2 API Manager’ın 4.1.0 ile 4.6.0 arasındaki tüm sürümleri, WSO2 Traffic Manager’ın 4.5.0 ve 4.6.0 sürümleri ile WSO2 Universal Gateway’in 4.5.0 ve 4.6.0 sürümleri de risk altında.
Hacktron Team, zafiyeti bulan ve bildiren ekip olarak kredilendirildi. WSO2’nin Mayıs 2026 tarihli notunda, JWT kimlik doğrulamasının yanlış algoritmayla imzalanmış token’ları kabul ettiği ve bunun tam hesap devralmaya uzanabileceği uyarısı da yer almıştı.
watchTowr, açığın artık aktif biçimde istismar edilmeye çalışıldığını açıkladı. Şirketin honeypot ağı, 13 Eylül 2026 tarihinde yerleşik yönetici ayrıcalıkları taşıyan JWT token’lar yakaladı. Bu gözlemler, sahte token’ların gerçek yetkiymiş gibi sisteme sokulmaya çalışıldığını gösteriyor.
watchTowr’ın baş tehdit istihbaratı uzmanı Yordan Ganchev, sorunun servis tarafında JWT doğrulamasının desteklemediği algoritmalarla imzalanmış token’ları kabul edip bunları onaylamasından kaynaklandığını söyledi. Ganchev, The Hacker News ile paylaşılan açıklamada bunun kritik bir hata olduğunu, çünkü açığın API Manager 4.1.0 ile 4.6.0 arasındaki sürümlerle birlikte API Control Plane, Traffic Manager ve Universal Gateway’i etkilediğini belirtti.
Ganchev’e göre gözlenen istismar girişimlerinde kullanılan sahte JWT, tüm API arka uç uç noktalarına ve her kayıtlı uygulamaya ait kimlik bilgilerine ulaşmak için kullanılıyor olabilir. Buna tüketici anahtarları ve gizliler de dahil.
Araştırmacı ayrıca WSO2 servisinin API isteklerini iç sistemlere giderken arada işlemesi nedeniyle hassas verilerin akış sırasında ele geçirilebileceğini söyledi. Aynı yapı, iç servislerle etkileşimi de mümkün kılıyor.
Aktif istismar girişimleri görüldüğü için, etkilenebilecek kullanıcıların yayımlanan düzeltmeleri gecikmeden uygulaması isteniyor.