

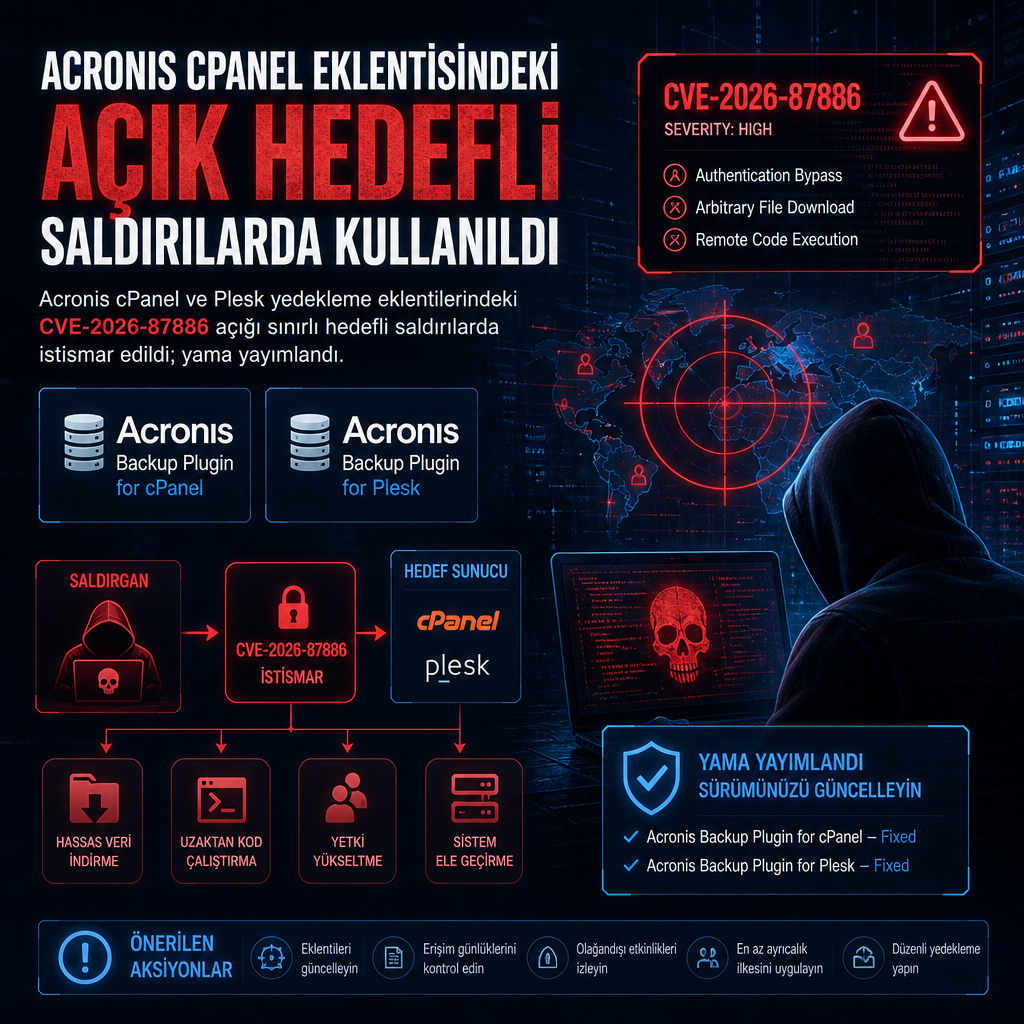
Acronis’in cPanel ve Plesk için sunduğu Linux yedekleme eklentilerinde bulunan ve CVE-2026-87886 kimliğiyle izlenen bir yerel ayrıcalık yükseltme açığı, sınırlı ve hedefli saldırılarda istismar edildi. 7,8 CVSS puanına sahip açık, güvensiz dosya izinlerinden kaynaklanıyor.
Etkilenen ürünler arasında Acronis Backup plugin for cPanel & WHM (Linux) için 1.9.3.1021 sürümünden önceki paketler ve Acronis Backup extension for Plesk (Linux) için 1.8.11.638 öncesi sürümler yer alıyor. Düzeltme, cPanel & WHM tarafında 1.9.3 HF3 ile yayımlandı. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-87886
Güvenlik açığından yararlanan bir saldırgan, düşük yetkili bir hesapla Linux sisteminde yetkisini yükseltebiliyor. Bu aşamadan sonra yetkisiz işlemler yürütmek veya rastgele kod çalıştırmak mümkün hale gelebiliyor; bu da uygulamanın gizlilik ve bütünlük tarafını riske atıyor.
Acronis, 1.9.3 HF3 için yayımladığı ayrı uyarıda bu güncellemenin yüksek önem derecesine sahip bir güvenlik açığını kapattığını ve tüm kullanıcılar tarafından hemen yüklenmesi gerektiğini belirtti. Şirket ayrıca, istismarın sahada sınırlı ve hedefli saldırılarda görüldüğünü açıkladı.
Şu aşamada açığın nasıl kullanıldığına, saldırıların arkasındaki gruba ya da operasyonun nihai amacına dair ayrıntı paylaşılmadı. Faaliyetin tam olarak ne zaman başladığı ve açığın ne kadar süredir kötüye kullanıldığı da netleşmiş değil.
Acronis backup eklentisini kullanan müşterilere, en güncel sürümlere gecikmeden geçmeleri çağrısı yapıldı. Özellikle Linux tabanlı yedekleme altyapılarında çalışan cPanel, WHM ve Plesk kurulumları için yayımlanan yamalar kritik önem taşıyor.