UAT-11985, Tayvan’daki araştırma kuruluşlarını sahte etkinlik davetleriyle Google oturumlarına yönlendiren bir AitM oltalama kampanyası yürütüyor.
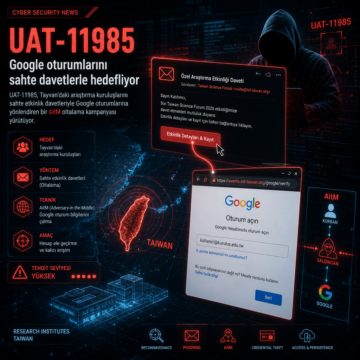


UAT-11985, Tayvan’daki araştırma kuruluşlarını sahte etkinlik davetleriyle Google oturumlarına yönlendiren bir AitM oltalama kampanyası yürütüyor.
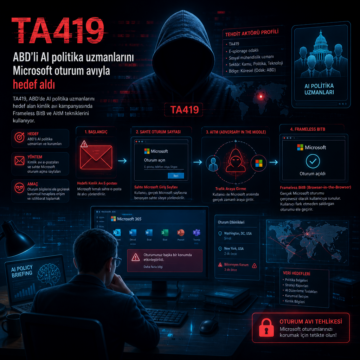
TA419, ABD’de AI politika uzmanlarını hedef alan kimlik avı kampanyasında Frameless BitB ve AitM tekniklerini kullanıyor.
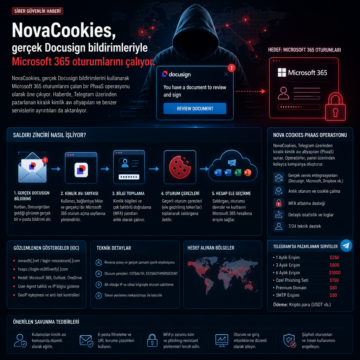
NovaCookies, gerçek Docusign bildirimlerini kullanarak Microsoft 365 oturumlarını çalan bir PhaaS operasyonu olarak öne çıkıyor.
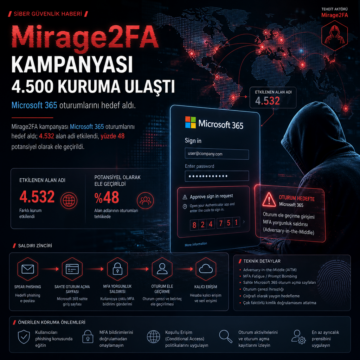
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.

Enerji sektöründeki kuruluşları hedef alan gelişmiş AitM (Adversary-in-the-Middle) kimlik avı ve iş e-postası dolandırıcılığı (BEC) kampanyaları, SharePoint gibi güvenilir platformların kötüye kullanılmasıyla dikkat çekiyor. Saldırganlar, ele geçirilen hesaplar üzerinden gelen kutusu kuralları oluşturarak kalıcılık sağlıyor ve çok faktörlü kimlik doğrulamayı aşmak için sesli kimlik avı tekniklerin

UNC6384 grubu, diplomatları hedef alan saldırılarında captive portal kaçırma ve geçerli sertifikalar kullanarak PlugX arka kapısını yaygınlaştırıyor. Kampanya, gelişmiş sosyal mühendislik ve AitM teknikleriyle tespit edilmekten kaçınıyor. Bu operasyon, Çin bağlantılı tehdit aktörlerinin teknik kapasitesinin artışını gösteriyor.