

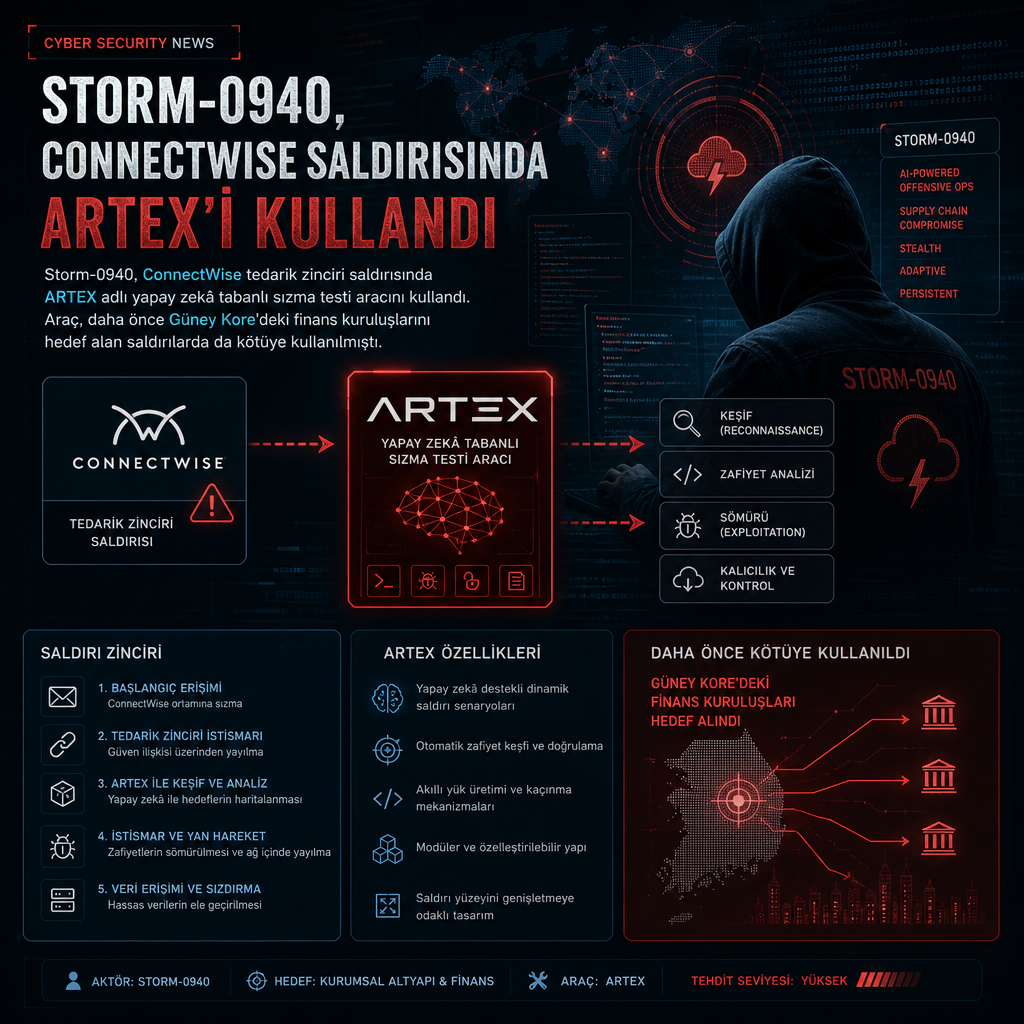
Çin bağlantılı Storm-0940 grubunun, ConnectWise tedarik zinciri saldırısı sırasında ARTEX adlı yapay zekâ tabanlı sızma testi aracını devreye aldığı ortaya çıktı. Go diliyle yazılan bu ajan tabanlı çerçeve, saldırganların işlemleri hızlandırmak için kullandığı araçlar arasına girdi.
Yapılan son incelemelere göre ARTEX, daha önce Güney Kore’deki finans kuruluşlarını hedef alan saldırılarda kötüye kullanıldıktan sonra kapalı kaynak hâline getirildi. Araç, normal koşullarda güvenlik ekiplerinin sistemlere kontrollü biçimde saldırı simülasyonu yapmasına ve açıkları doğrulamasına yardımcı oluyor. Aynı yetenekler, saldırganların elinde ise keşif ve müdahale süreçlerini otomatikleştirmek için kullanılabiliyor.
Storm-0940’un ConnectWise odaklı operasyonunda ARTEX’in hangi aşamada devreye sokulduğu ayrıntılandırılmadı, ancak amaç saldırı akışını hızlandırmak olarak aktarıldı. Ajan temelli yapı, komutların daha hızlı yürütülmesine ve tekrar eden adımların otomatikleştirilmesine imkân tanıyor. Bu tür çerçeveler savunma tarafında kırmızı takım çalışmaları ve kurum içi güvenlik testleri için meşru biçimde kullanılırken, son vakada saldırı zincirini destekleyen bir bileşen olarak öne çıktı.
ConnectWise tarafındaki olayın ne zaman başladığı ve hangi ürün bileşenlerinin hedef alındığına ilişkin ayrıntılar, yayımlanan teknik notlarda yer aldı. Bulgular, saldırganların yalnızca kimlik avı ya da klasik zararlı yazılım araçlarına yaslanmadığını, aynı zamanda saldırı otomasyonunu hızlandıran yeni nesil çerçeveleri de kullandığını gösterdi.
ARTEX’in kapalı kaynak hâline getirilmesi de bu kötüye kullanımın ardından geldi. Bu adım, aracın saldırı kampanyalarında tekrar görünmesinden sonra üreticinin erişimi kısıtladığını ortaya koydu.