

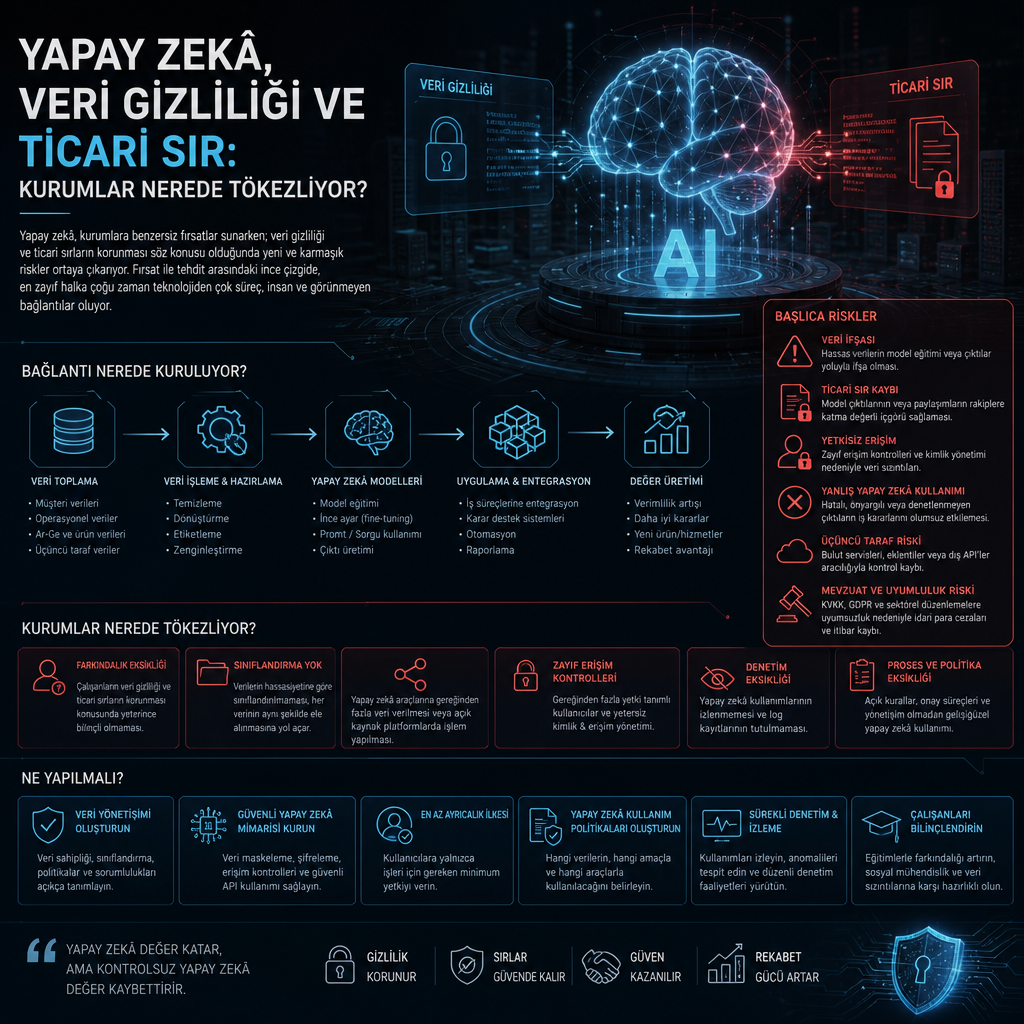
Yapay zekâ araçlarının kurumsal kullanımı hızla yayılırken, veri gizliliği ve ticari sırların korunması aynı hızda ilerlemiyor. Özellikle çalışanların dış yapay zekâ hizmetlerine belge, kod, müşteri verisi ya da iç yazışma yüklemesi, hassas bilgilerin kurum dışına çıkmasına yol açabiliyor. Siber güvenlik ekipleri için mesele artık yalnızca modelin ne ürettiği değil, modele neyin verildiği haline geldi.
Kurumsal ortamda riskin kaynağı çoğu zaman modelin kendisi değil, kullanım biçimi oluyor. Bir çalışan rapor hazırlarken iç satış verisini, bir yazılım geliştirici hata ayıklamak için kaynak kodu, bir hukuk ekibi ise sözleşme taslaklarını yapay zekâ arayüzüne yapıştırabiliyor. Bu noktada veri gizliliği ile ticari sır çizgisi hızla bulanıklaşıyor; çünkü paylaşılan içerik, kurumun kamuya açıklamadığı fiyatlama, ürün planı, müşteri listesi ya da güvenlik ayrıntılarını içerebiliyor.
Kurum dışı modellere giren veri geri dönebiliyor
Bu kullanım biçiminin en bilinen zafiyeti, verinin kurum sınırları dışına çıkması. Bulut tabanlı yapay zekâ servislerinde yapılan her sorgu, her zaman şirket içi sistemlerin denetiminde kalmıyor. Çalışanların farkında olmadan yüklediği dosyalar, sohbet içerikleri ve kod parçaları, hizmet sağlayıcının saklama ve işleme politikalarına tabi olabiliyor. Bazı kurumlarda asıl sorun, çalışanların hangi veriyi paylaştığının merkezi olarak görülmemesi.
Gizlilik açısından risk yalnızca dış servislerle sınırlı değil. Kurum içi yapay zekâ uygulamaları da yanlış yapılandırıldığında aynı derecede açık verebiliyor. Erişim denetimi zayıfsa, farklı ekiplerin birbirinin istem geçmişine, özetlenmiş belgelerine ya da oluşturulan çıktılara ulaşması mümkün hale geliyor. Güvenlik ekipleri bu nedenle yapay zekâ entegrasyonlarını klasik veri sınıflandırma ve erişim kontrolü katmanlarının dışında değerlendirmiyor.
Ticari sır tarafında tehlike daha da somut. Bir ürün yol haritası, pazara çıkış planı ya da fiyatlandırma stratejisi, dış bir modele girildiğinde sadece anlık bir işlem malzemesi olmaktan çıkabiliyor. Kurumlar çoğu zaman, bu verinin eğitim amaçlı kullanılıp kullanılmadığını, ne kadar süre tutulduğunu ve hangi ülkede işlendiğini detaylı incelemeden aracı devreye alıyor. Uyuşmazlık da burada başlıyor: Hızlı üretkenlik, denetimsiz veri akışıyla yan yana ilerliyor.
En büyük açık kullanıcı alışkanlıklarında ortaya çıkıyor
Güvenlik ekipleri, yapay zekâ kaynaklı sızıntıların önemli bölümünün kötü niyetli saldırıdan değil, günlük iş alışkanlıklarından doğduğunu anlatıyor. Çalışanlar bazen hassas veriyi maskeleyip paylaşması gerekirken, doğrudan tam belge yükleyebiliyor. Bazen de bir toplantı notu ya da müşteri şikâyeti, özet çıkarmak için modele aktarılırken kurumun iç işleyişi açığa çıkıyor.
Hukuki çerçeve de bu riski büyütüyor. KVKK kapsamında kişisel veri işleyen kurumlar için yapay zekâ kullanımında veri minimizasyonu, aydınlatma, saklama süresi ve aktarım kuralları ayrı ayrı önem kazanıyor. Ticari sır içeren belgelerde ise sorun yalnızca kişisel veri koruması değil; rekabet avantajını taşıyan bilginin kontrolsüz dolaşıma girmesi. Bu yüzden şirketler, aynı platformu hem genel üretkenlik aracı hem de hassas belge işleme katmanı olarak kullanırken kuralları netleştirmek zorunda kalıyor.
Teknik tarafta da boşluklar bulunuyor. Kurumlar çoğu zaman giriş seviyesinde güvenlik filtreleri ekliyor ama istem içeriklerini, dosya yüklemelerini ve model çıktılarındaki veri sızıntısını denetleyecek ayrıntılı kayıt tutmuyor. API üzerinden bağlanan uygulamalarda yanlış yapılandırılmış anahtarlar, aşırı yetkili entegrasyonlar ve paylaşılmış servis hesapları, yapay zekâ katmanını yeni bir veri sızıntısı yüzeyi haline getiriyor.
Bu tablo, yapay zekâ kullanımının yasaklanmasından çok nasıl yönetildiğiyle ilgili. Özellikle siber güvenlik, hukuk, insan kaynakları ve yazılım ekipleri aynı aracı farklı amaçlarla kullandığında, hangi verinin hangi ortamda işlenebileceği açık tanımlanmadıkça kurum içi sınırlar eriyor. Yapay zekâ tarafındaki verimlilik baskısı arttıkça, veri gizliliği ve ticari sır yönetimi de teknik bir konu olmaktan çıkıp doğrudan operasyonel denetim meselesine dönüşüyor.