

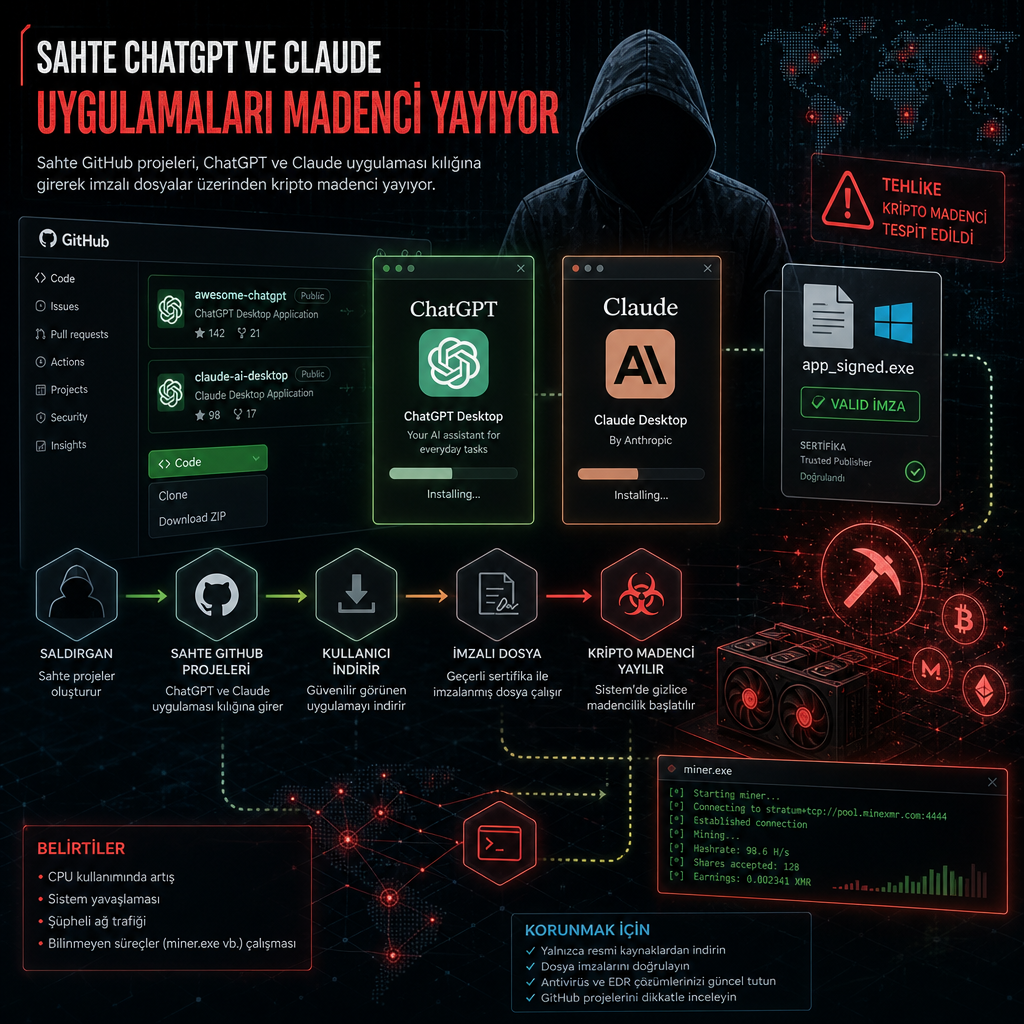
GitHub üzerinde açılan sahte projeler, masaüstü ChatGPT ve Claude uygulamasıymış gibi sunularak kullanıcıları zararlı yazılıma yönlendiriyor. Araştırmacılar, GPT-5.6 Sol, GPT-6 Astra ve Claude Opus adlarını taşıyan bu sahte paketlerin, imzalı çalıştırılabilir dosyalar üzerinden bir kripto madenci ailesini dağıttığını belirledi.
Gerçek uygulama gibi görünen GitHub projeleri
Kampanya, güvenilir görünmek için GitHub depo yapısını ve üretken yapay zekâ markalarını taklit ediyor. Yayımlanan analizlere göre saldırganlar, masaüstü istemcisi izlenimi veren sahte projeler kuruyor ve kurbanları bu depolardan indirilen dosyaları çalıştırmaya ikna ediyor.
İmza kontrolünü aşmaya çalışan yükler, güvenilir bir yazılım bileşeni gibi davranacak şekilde hazırlanmış. Böylece sistemler ve kullanıcılar, dosyanın meşru bir uygulama parçası olduğuna dair yanlış bir güven duygusuna kapılabiliyor.
Hedef, arka planda çalışan kripto madenci
Bu zincirin sonunda bir malware ailesi devreye giriyor ve cihaz kaynaklarını izinsiz biçimde kripto para madenciliği için kullanıyor. Saldırının temel amacı veri hırsızlığı değil, işlemci ve güç kaynağı gibi kaynakları sessizce tüketerek kazanç sağlamak.
Metinde, kampanyanın hangi coğrafyayı hedeflediğine ya da kaç kurbanı etkilediğine dair ek bir sayı paylaşılmadı. Ancak kullanılan isimler ve dağıtım yöntemi, saldırganların güvenilir yazılım görünümünü istismar ederek kullanıcıyı ilk temas anında kandırmaya çalıştığını gösteriyor.
Analizde, bu tür projelerin özellikle açık kaynak ekosisteminde güven duygusunu hedef aldığına işaret ediliyor. GitHub üzerindeki sahte depo düzeni, dosya imzası ve tanınmış yapay zekâ markalarının birlikte kullanılması, saldırının teknik değil aynı zamanda sosyal mühendislik yönünü de öne çıkarıyor.