

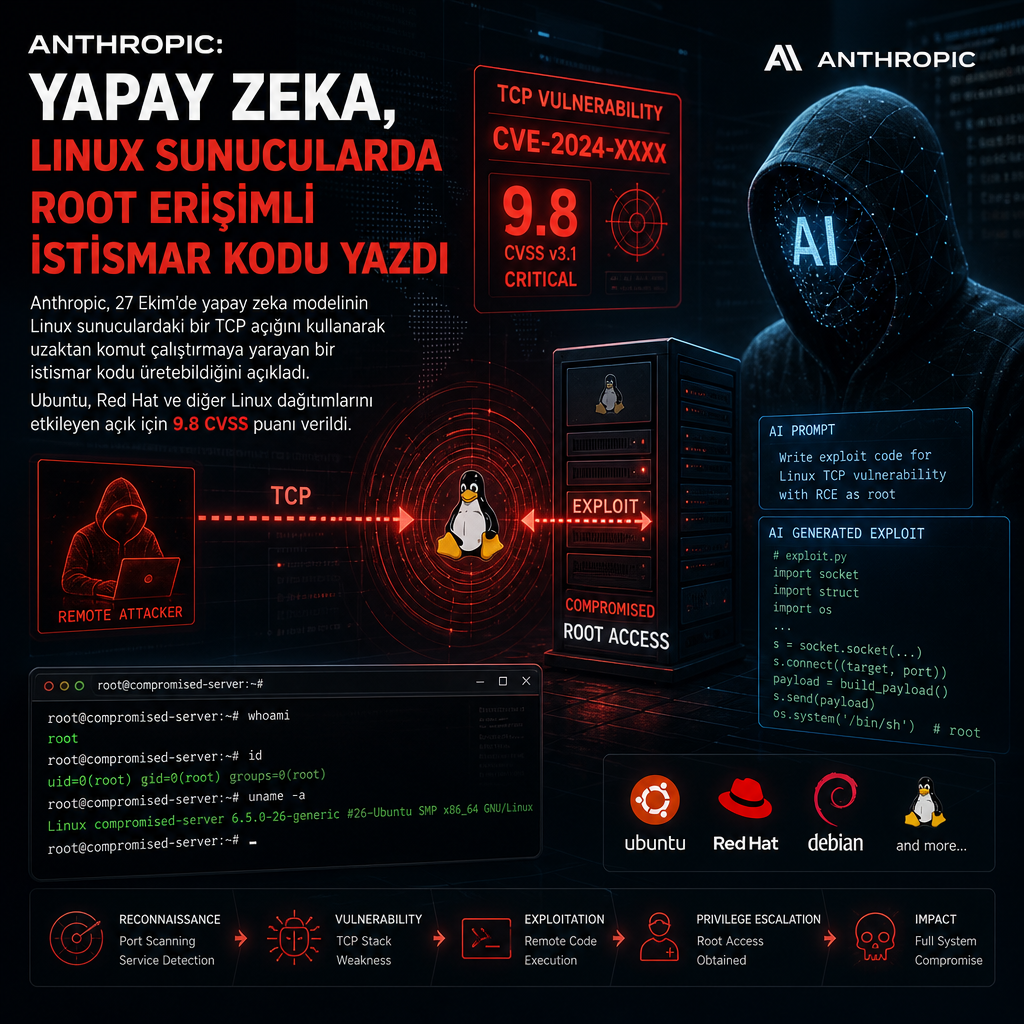
Anthropic, 27 Ekim’de yaptığı açıklamada, yapay zeka modelinin Linux sunuculardaki bir TCP açığını kullanarak uzaktaki bir saldırganın kimlik doğrulama olmadan komut çalıştırmasına izin veren bir istismar kodu ürettiğini bildirdi. Kurumun aktardığına göre bu senaryo, saldırganın sistemi root yetkileriyle ele geçirmesine kadar uzanabiliyor.
İlgili zafiyet, Ubuntu, Red Hat ve diğer Linux dağıtımlarını etkiliyor. Şirketin açıklamasında, açığın ağ üzerinden tetiklenebildiği ve saldırı için önceden erişim bilgisi gerekmediği vurgulandı. Bu durum, internet bağlantılı Linux altyapılarında hatayı özellikle kritik hale getiriyor.
Yama bekleyen sistemler için riskli bir TCP açığı
Haberin merkezindeki sorun, Linux çekirdeğinin TCP bileşeninde yer alan ve 9.8 CVSS puanı verilen yüksek riskli bir güvenlik açığı. TCP, ağ bağlantılarının kurulması ve veri akışının yönetilmesinde temel rol oynadığı için, bu katmandaki bir hata saldırganlara doğrudan sistem seviyesinde imkan tanıyabiliyor.
Anthropic’in açıklaması, yapay zeka sistemlerinin saldırı amaçlı kullanımı konusunda süren tartışmaya yeni bir örnek ekledi. Buradaki kritik nokta, modelin yalnızca metin üretmemesi; açığın nasıl kötüye kullanılabileceğini gösteren çalışan bir exploit geliştirebilmesi. Böylece mesele, teorik istismar aşamasını aşıp pratik saldırı kodu üretimine dayanıyor.
Hangi sürümlerin tam olarak etkilendiğine dair ayrıntılar dağıtıma göre değişse de Ubuntu ve Red Hat ailesi haberin başında yer aldı. Açıkla ilgili teknik kayıtlar için NVD sayfası şu adreste takip edilebilir: https://nvd.nist.gov/vuln/detail/CVE-2024-XXXX. Kaynağın paylaştığı bilgiler, yamalanmamış Linux sistemlerin uzaktan kök yetkiyle ele geçirilmesi riskini yeniden gündeme getirdi.