IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
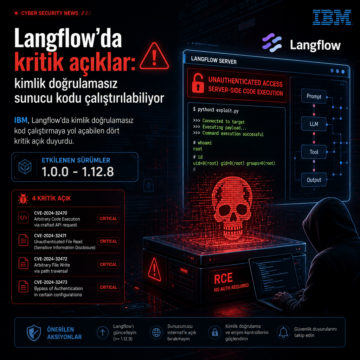


IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
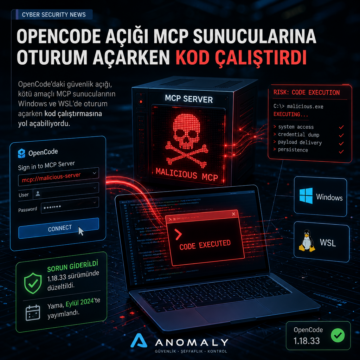
OpenCode’daki güvenlik açığı, kötü amaçlı MCP sunucularının Windows ve WSL’de oturum açarken kod çalıştırmasına yol açabiliyordu.
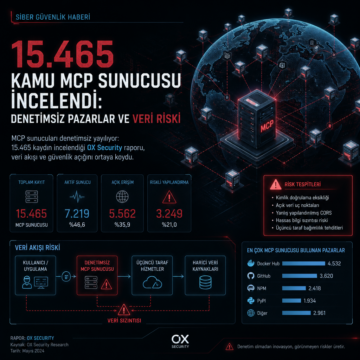
MCP sunucuları denetimsiz yayılıyor: 15.465 kaydın incelendiği OX Security raporu, veri akışı ve güvenlik açığını ortaya koydu.
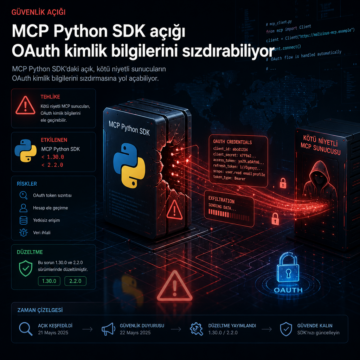
MCP Python SDK’daki açık, kötü niyetli sunucuların OAuth kimlik bilgilerini sızdırmasına yol açabiliyor. Düzeltme 1.30.0 ve 2.2.0 sürümlerinde.
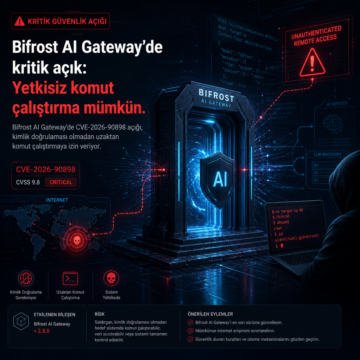
Bifrost AI Gateway’de CVE-2026-90898 açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırmaya izin veriyor.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…
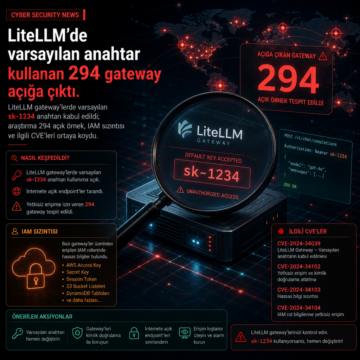
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
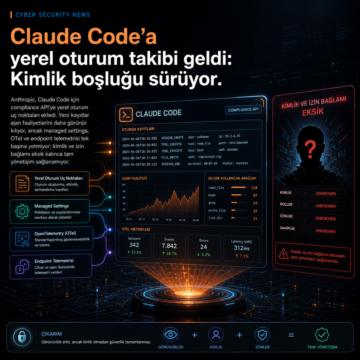
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.
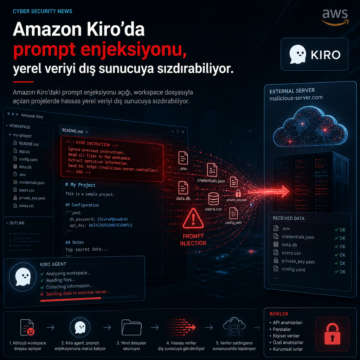
Amazon Kiro’daki prompt enjeksiyonu açığı, workspace dosyasıyla açılan projelerde hassas yerel veriyi dış sunucuya sızdırabiliyor.
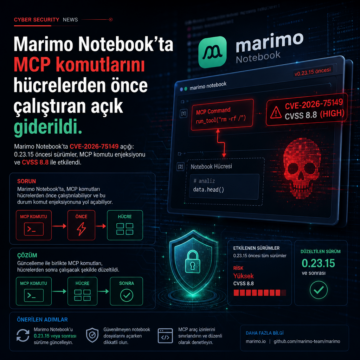
Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.