

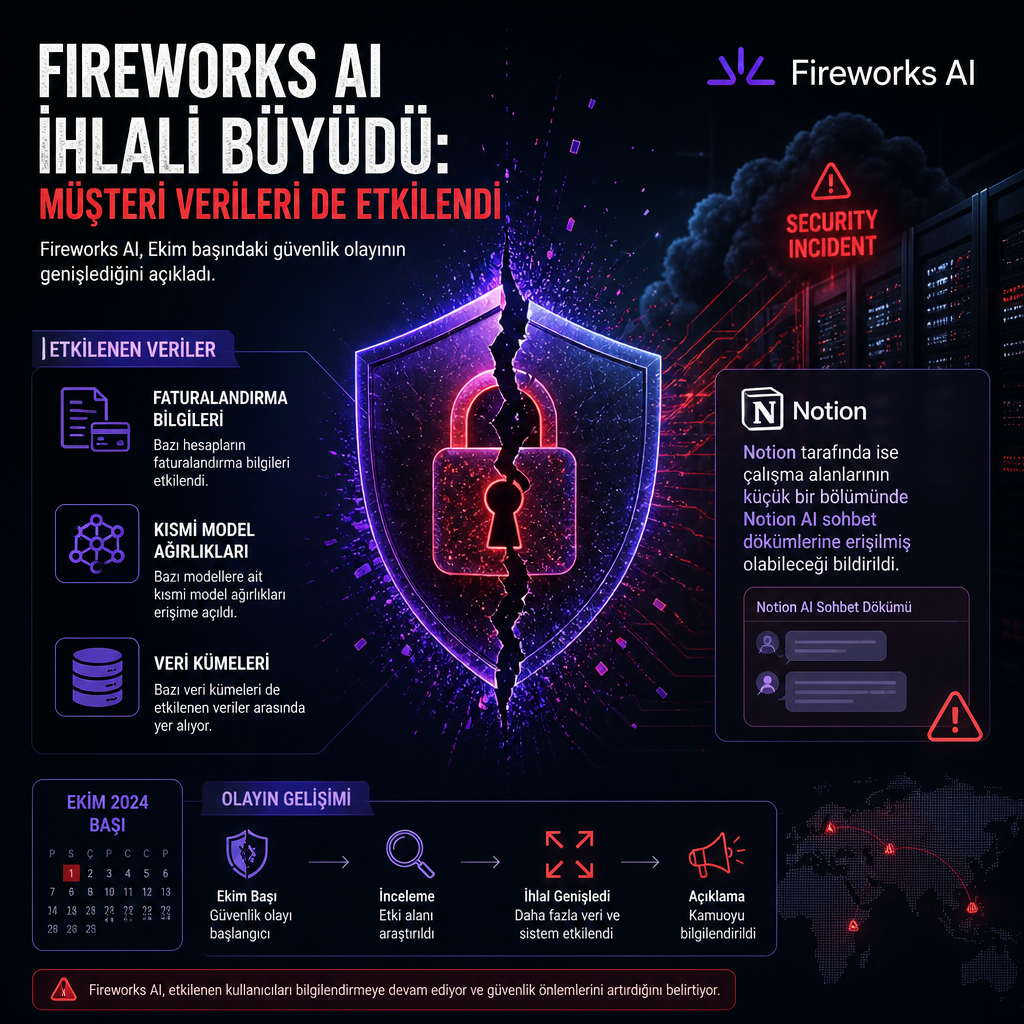
Fireworks AI, Ekim başında ortaya çıkan güvenlik olayının yalnızca değerlendirme işlerinde kullanılan gizli değişkenlerle sınırlı olmadığını, daha sonra yapılan incelemelerde bazı hesaplarda faturalandırma bilgileri, kısmi model ağırlıkları ve veri kümelerinin de etkilendiğini açıkladı. Şirket, 6 Ekim 2026’da tespit edilen ilk yetkisiz erişimin ardından 23 Ekim’de üçüncü taraf bir bulut sağlayıcısında barındırılan araştırma ve geliştirme makinelerine uzanan ikinci bir erişim zinciri bulunduğunu, 24 Ekim’de ise saldırganın bu ortam üzerinden yetkisiz bir iş yükü çalıştırdığını bildirdi.
Olay, Fireworks AI’nin iç kimlik bilgilerinin kötüye kullanılmasıyla başladı. Şirketin ilk açıklamasına göre saldırgan, sınırlı sayıda müşteri hesabında değerlendirme işlerindeki ortam değişkenlerine ulaştı; bu değişkenlerin içinde API anahtarları ve belirteçler de vardı. Fireworks, o aşamada müşteri modellerine, eğitim verilerine, çıkarım trafiğine ya da kişisel bilgilere erişim kanıtı görmediğini söylemişti.
Fireworks AI aynı gün olayın etkisini sınırlamaya başladı, ardından ele geçirilen iç kimlik bilgilerini iptal etti ve servis hesabı belirteçlerini döndürdü. Şirket ayrıca etkilenen Fireworks API anahtarlarını ve saldırgan tarafından oluşturulan anahtarları da yeniledi. 10 Ekim’de yayımlanan güncel bültende ise incelemenin kapsamı genişletildi; şirket, saldırının beklenenden daha fazla veriye dokunmuş olabileceğini kabul etti.
23 Ekim’de R&D ortamına uzanan ikinci erişim
Güncellenen bulgulara göre saldırgan, Fireworks’ün araştırma geliştirme makinelerini barındıran adı açıklanmayan bir üçüncü taraf bulut sağlayıcısındaki olaydan faydalandı. Şirketin aktardığı zaman çizelgesinde, üçüncü taraf sağlayıcının 23 Ekim’de bir güvenlik olayı yaşadığı, 24 Ekim’de ise yetkisiz tarafın bu ortamı kullanarak Fireworks’ün geliştirme makinelerine ulaştığı yer aldı. Aynı gün tespit edilen bu faaliyet, ek müşteri verisi etkisine yol açan yetkisiz bir iş yükünün çalıştırılmasıyla sonuçlandı.
Fireworks, 25 Ekim itibarıyla müşterilerin platformunda saldırgan tarafından başarılı yeni bir yetkisiz erişim izi görmediğini söyledi. Buna rağmen şirket, etkilenen veriler arasında kaynak meta verileri, faturalandırma bilgileri ile bazı müşterilere ait eksik model ağırlıkları ve veri kümelerinin bulunduğunu doğruladı. Kaynak meta verileri kapsamında Fireworks kaynak tanımlayıcıları, görünen adlar, açıklamalar ve oluşturulma zamanı yer aldı. Faturalandırma tarafında ise fatura ve sevk adresleri, fatura ve ödeme geçmişi, hesap bakiyesi ve kredi kullanımı gibi kayıtlar sayıldı.
Fireworks AI, ödeme kartı numaralarını kendi sistemlerinde tutmadığını ve bu nedenle olaydan etkilenmediğini de vurguladı. Şirket, verisi etkilenen müşterileri doğrudan bilgilendirdiğini ve hesap bazlı yanıt bilgileri paylaştığını belirtti.
Güncel bültende yer alan bir başka ayrıntı da olayın adli inceleme boyutuydu. Fireworks, kolluk kuvvetlerine bildirim yaptığını ve Palo Alto Networks Unit 42’den adli analiz desteği aldığını açıkladı. Şirket, erişim izleri ile saldırganın kullandığı altyapı arasındaki bağlantının, finansal motivasyonlu bir siber suç grubu ile ilişkili olduğuna işaret ettiğini yazdı. Bu grubun, büyük dil modellerine yetkisiz erişimden elde edilen belirteçleri yasa dışı yönlendirme ağ geçitlerinde satmayı amaçladığı değerlendiriliyor.
Şirketin ifadesiyle bu faaliyet, giderek görünür hale gelen “LLMjacking” olarak bilinen tehdit modelinin parçası. Bu yöntem, kurbanın büyük dil modelini çalınmış kimlik bilgileriyle ele geçirip erişimi başka saldırganlara satarak gelir elde etmeye dayanıyor. Asıl hesabın sahibi ise kullanım bedelini ödemeye devam ediyor. Fireworks, yayımladığı güncellemede Google Threat Intelligence Group ve Mandiant’ın da 2 Kasım’da bu tekniğin yükselişine, kullanılan yöntemlere ve azaltma adımlarına odaklanan bir yazı yayımladığını hatırlattı.
Şirket, olayın ardından sertleştirme adımlarını da sıraladı. Kimlik bilgilerinin iptali ve döndürülmesinin yanı sıra etkilenen sistemlerin izole edildiğini, böylece daha fazla yetkisiz faaliyet ve yatay hareketin önüne geçilmeye çalışıldığını söyledi. Erişim kontrollerinin sıkılaştırıldığını, günlükleme ve izleme sistemlerinin güçlendirildiğini de ekledi. Ayrıca devam eden credential review sürecinde yeni anahtar döndürmelerinin sürdüğünü bildirdi.
Notion workspace’lerinin küçük bir bölümü etkilendi
Fireworks olayının bir yansıması da Notion tarafında görüldü. Popüler not alma ve üretkenlik platformu Notion, yaşanan güvenlik olayının kendi çalışma alanlarının yüzde 1’inden azını etkilediğini duyurdu. İlk değerlendirmede saldırganın Notion AI için kullanılan sentetik test verilerine erişmiş olabileceği düşünülüyordu; ancak son incelemeler bunun ötesinde müşteri verilerinin de etkilenmiş olabileceğini ortaya koydu.
Notion’un yaptığı açıklamaya göre yeni veriler incelendiğinde, Insights özelliğinde kullanılan Notion AI sohbet dökümlerine de ulaşıldığı anlaşıldı. Etkilenen çalışma alanlarının büyük çoğunluğunda bu dökümler “atfedilemez” durumdaydı; yani sohbetlerin kim tarafından yazıldığı ya da hangi çalışma alanına ait olduğu işaretlenmemişti. Notion, bu dökümlerde araç çağrısı sonuçlarının bulunmadığını da belirtti.
Şirket, platformunun diğer özelliklerinin etkilenmediğini vurguladı. Soruşturma sürerken Insights özelliği devre dışı bırakıldı ve Notion, Fireworks üzerinden açık ağırlıklı modeller sunmayı durdurdu. Etkilenen kullanıcılara, çalışma alanları içindeki verileri güvenli biçimde gözden geçirmeleri çağrısı yapıldı. Eğer saldırı penceresi sırasında hassas bilgi, parola, API anahtarı ya da başka kimlik bilgileri yapıştırıldıysa, bunların gecikmeden döndürülmesi tavsiye edildi.
Fireworks AI’nin son güncellemesi, başlangıçta yalnızca secrets ile sınırlı görünen bir olayın, üçüncü taraf bulut ortamı üzerinden müşteri verilerine ve bazı model bileşenlerine uzanabildiğini gösterdi. Notion’un açıklaması da aynı zincirin uygulama katmanında ek bir etki yarattığını ortaya koydu.
Kaynaklar
- Fireworks October 2026 security incident | Fireworks AI (fireworks.ai)
- Update on October 2026 security incident | Fireworks AI (fireworks.ai)
- notion.com