FortiSIEM’de CVE-2026-106173 için 9.4 puanlı kritik açıkta kamuya PoC yayımlandı; zafiyet uzaktan kod çalıştırmaya yol açabiliyor.
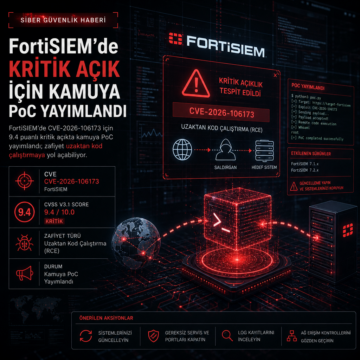


FortiSIEM’de CVE-2026-106173 için 9.4 puanlı kritik açıkta kamuya PoC yayımlandı; zafiyet uzaktan kod çalıştırmaya yol açabiliyor.
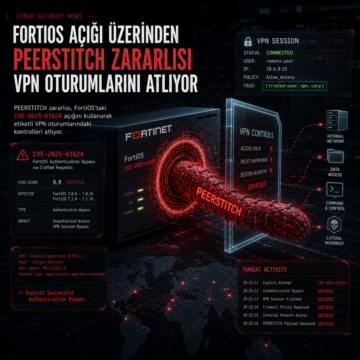
PEERSTITCH zararlısı, FortiOS’taki CVE-2025-61624 açığını kullanarak etiketli VPN oturumlarındaki kontrolleri atlıyor.
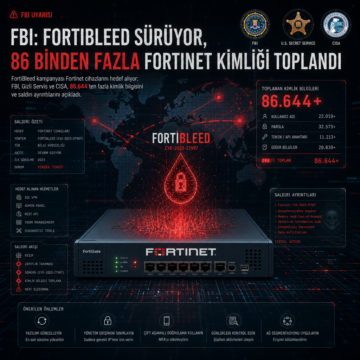
FortiBleed kampanyası Fortinet cihazlarını hedef alıyor; FBI, Gizli Servis ve CISA, 86.644’ten fazla kimlik bilgisini ve saldırı ayrıntılarını açıkladı.
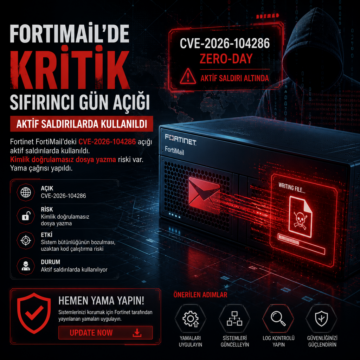
Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
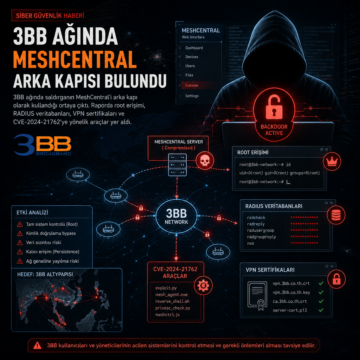
3BB ağında saldırganın MeshCentral’i arka kapı olarak kullandığı ortaya çıktı.
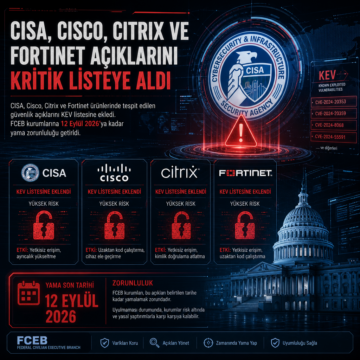
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.

Fortinet, FortiClient EMS ürününde ön kimlik doğrulama aşamasında API erişim atlatmasına ve ayrıcalık yükseltmeye olanak tanıyan CVE-2026-35616 zafiyetini giderdi. Bu yüksek şiddetli güvenlik açığı, özellikle kurumsal ağ yönetimi ve uç nokta güvenliği çözümleri kullanan kurumları hedef alıyor. Siber güvenlik ekiplerinin, güncellemeleri hızla uygulayarak sistemlerini korumaları önem taşıyor.
Fortinet, FortiClientEMS ürünlerinde kimlik doğrulaması gerektirmeyen kritik bir SQL Injection (CVE-2026-21643) açığını giderdi. Aynı zamanda FortiCloud SSO kimlik doğrulamasıyla ilişkili başka bir kritik zafiyet (CVE-2026-24858) de raporlandı. Bu açıklar, özellikle kurumsal ağlarda yetkisiz kod çalıştırma ve hesap ele geçirme riskini artırıyor.
Fortinet'in FortiGate güvenlik duvarlarında FortiCloud SSO özelliğini hedef alan yeni istismar yöntemleri tespit edildi. CVE-2025-59718 ve CVE-2025-59719 açıklarını kapsayan bu saldırılar, yamalı cihazlarda bile yönetici hesaplarına yetkisiz erişim sağlıyor. Siber güvenlik uzmanları için kritik öneme sahip bu gelişme, ağ segmentasyonu ve yerel erişim politikalarının önemini bir kez daha ortaya koy

Fortinet ürünlerinde tespit edilen CVE-2026-24858 kodlu kritik FortiOS SSO kimlik doğrulama atlatma açığı, FortiManager ve FortiAnalyzer dahil olmak üzere geniş bir ürün yelpazesini etkiliyor. Bu zafiyet, FortiCloud SSO etkin olan sistemlerde yetkisiz erişimlere kapı aralıyor ve özellikle kurumsal ağlarda kalıcı yönetici hesapları oluşturulmasına imkan tanıyor. Güvenlik ekiplerinin hızlıca güncell