

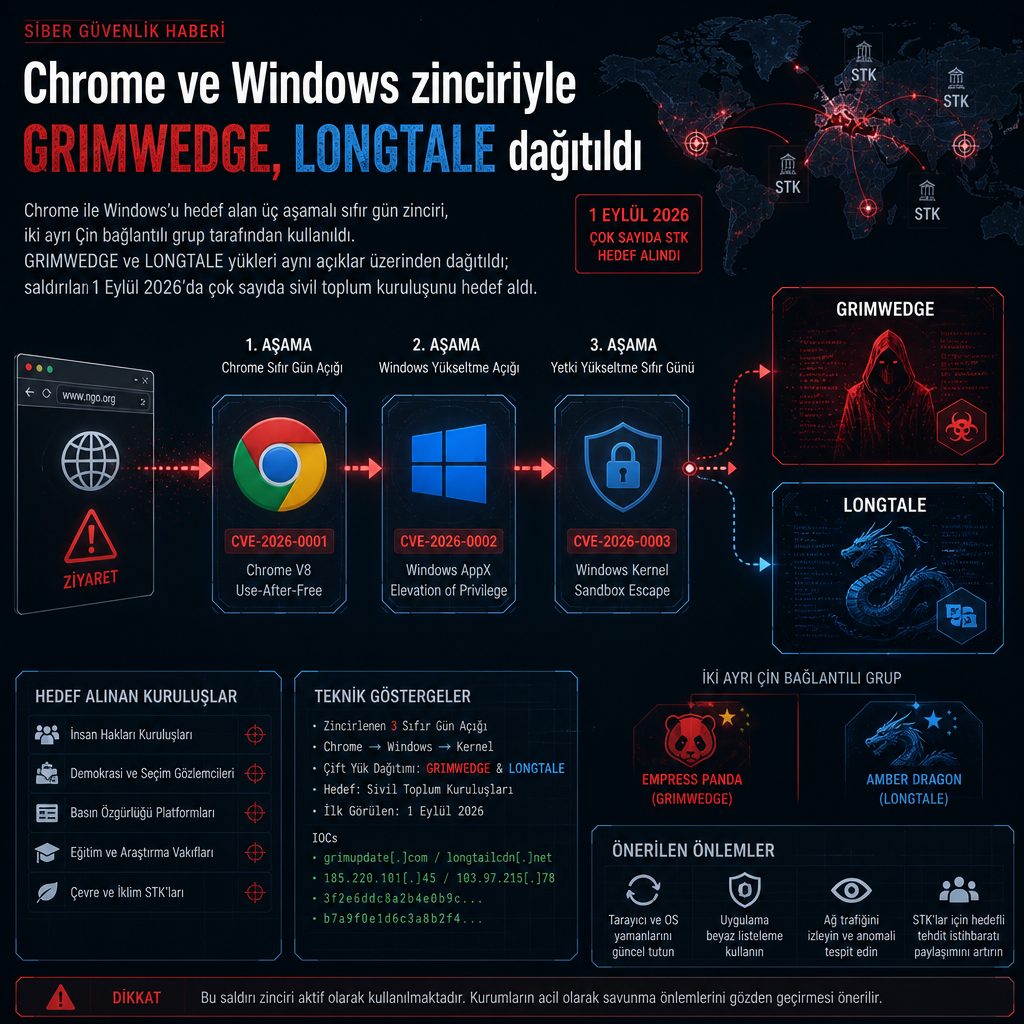
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı tehdit grubunun elinde aynı dönemde kullanıldı. E-posta oltalama mesajlarıyla başlayan kampanya, kullanıcıları bir üniversite sitesine yönlendiriyor; ardından Chrome’daki iki açık ve Windows ALPC bileşenindeki bir kusur istismar edilerek GRIMWEDGE ve LONGTALE gibi yükler sisteme bırakılıyor.
Son incelemelere göre faaliyetler 1 Eylül 2026 tarihinde çok sayıda sivil toplum kuruluşunu hedef aldı. İzleme altında tutulan UTA0560 adlı küme, kurbanlara gönderilen e-postalardaki bağlantıların bir ABD üniversitesine ait web sitesindeki yansıtmalı XSS açığını kötüye kullandığını belirtti. Bu yönlendirme, kullanıcıları saldırganların kontrolündeki altyapıya taşıdı ve burada çok aşamalı bir istismar zinciri devreye girdi.
Üç zafiyetli zincir Chrome sandbox’ından çıkıyor
Saldırı yolu, daha önce Proofpoint tarafından da vurgulanan üç farklı kusura dayanıyor. Zincirin ilk halkasında CVE-2026-85046 kullanılarak V8 sandbox içinde rastgele okuma ve yazma yetkisi elde ediliyor. Ardından CVE-2026-87491 ile tarayıcı sandbox’ı aşılıyor. Son adımda CVE-2026-85880 devreye giriyor ve Chrome süreç içine kod enjekte edilerek uzaktan kod çalıştırma sağlanıyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-85046, https://nvd.nist.gov/vuln/detail/CVE-2026-87491, https://nvd.nist.gov/vuln/detail/CVE-2026-85880.
Araştırmacılar, UTA0560 grubunun bu yöntemi GRIMWEDGE dağıtmak için kullandığını aktardı. GRIMWEDGE, sistem keşfi, dosya ve süreç yönetimi, komut çalıştırma ve ek yük indirme işlevleri sunuyor. Saldırı, hedef kişinin gömülü bağlantıya tıklamasını sağlayan bir spear-phishing e-postasıyla başlıyor. Bağlantı, meşru görünen ancak yansıtmalı XSS açığı bulunan bir web sitesine gidiyor. İstismar zinciri, Chrome yerine Windows üzerinde çalışmayan sistemleri URL’den ayıklamak için de filtreleme yapıyor.
Final istismar sayfasında JavaScript içine Base64 olarak gömülmüş üç ikili yük bulunuyor. Bunlardan ilki, p1 adıyla anılan shellcode ve host keşfi ile parmak izi toplamaya yönelik bir DLL’i yansıtmalı biçimde yüklüyor. p2, Windows kernel ayrıcalık yükseltmesi için kullanılan başka bir DLL’i aynı yöntemle devreye sokuyor. pp ise tarayıcı sürecine enjeksiyon yapıp ek yük indiren shellcode’u çalıştırıyor.
UTA0560 vakasında bir sonraki aşamada karşımıza “msgbox.exe” adlı bir çalıştırılabilir dosya çıkıyor. Bu dosya bir yükleyici gibi davranarak kendi içinden meşru bir Windows ikili dosyası ile “wsc.dll” adlı kötü amaçlı DLL’i çıkarıyor ve DLL sideloading zincirini başlatıyor. Ardından DLL, profil çıkarma aşamasında elde edilen cihaz ana bilgisayar adını taşıyan bir metin dosyasını almak için aynı sunucuya bağlanıyor. Bu metin dosyası bir MSI yükleyicisi; içindeki özel eylemler aracılığıyla gizlenmiş bir JavaScript arka kapısını çalıştırıyor.
GRIMWEDGE etkinleştiğinde kalıcı bir komut döngüsüne giriyor ve “ocr.opusaccel[.]top” adresindeki komuta ve kontrol sunucusunu düzenli aralıklarla yokluyor. Gelen komutları memory içinde eval() çağrısıyla yürütüyor. Backdoor, Info, Dir, Mkdir, Del, Tasklist, Taskkill, Type, Run, Upload (chunk) ve Upload (commit) gibi komutları ayrıştırabiliyor. Info sistemi keşfetmek için, Dir dizin listesini almak için, Mkdir klasör oluşturmak için, Del dosya silmek için, Tasklist çalışan süreçleri saymak için, Taskkill PID ile süreç sonlandırmak için, Type ise 5 MB’a kadar dosya okumak için kullanılıyor. Run komutu gizli bir pencerede komut çalıştırıyor. Upload (chunk) C2 sunucusundan Base64 kodlu parçayı alıp bellekteki arabelleğe ekliyor, Upload (commit) ise biriken veriyi diske nihai dosya olarak kaydediyor.
Araştırmacılar, kodun yerleşik kalıcılık, yatay hareket ya da dosya okuma ve yükleme komutları dışındaki bir veri sızdırma mekanizması içermediğini belirtti. Buna karşın backdoor, saldırganın ele geçirdiği makinede ilk tutunma noktasını sağlıyor; sistemin incelenmesi, ilgi çekici dosyaların alınması ve Run ile Upload komutları üzerinden ek araçların dağıtılması için yeterli bir alan açıyor.
Aynı açık, iki ayrı Çin bağlantılı grup tarafından kullanıldı
Volexity, aynı saldırı zincirinin aynı dönemde JungleBamboo olarak da bilinen ve APT31 adıyla anılan başka bir Çin bağlantılı tehdit aktörü tarafından da kullanıldığını bildirdi. Bu kampanyada yükleyici olarak SUPERSTOMP devreye giriyor. SUPERSTOMP, uzak sunucudan LONGTALE adlı Chrome uzantısını kuruyor. GemStone adıyla da anılan bu uzantı, kimlik bilgisi çalan bir bileşen olarak çalışıyor ve tespitten kaçmak için Google Gemini Chrome uzantısı gibi görünüyor. Uzantının kimliği ckiknalbeplpcpofpnabcnhjcegckfei olarak paylaşıldı.
LONGTALE’in sunduğu yetenekler arasında tuş kaydı ve form yakalama, çerez ile oturum hırsızlığı, sayfa içeriğinde C2 sunucusundan gönderilen anahtar kelimeleri izleyerek ekran görüntüsü alma, ayrıca tuş vuruşları, çerezler, depolama verileri, gezinme geçmişi ve oturum meta verilerinin yaklaşık 30 saniyede bir topluca C2’ye sızdırılması yer alıyor. Uzaktan komut ve kontrol desteği de bulunuyor.
Ancak araştırmacılar, LONGTALE içinde uzaktan kod çalıştırmayı sağlayacak temel bir komutun bile olmadığını vurguladı. İncelemeye göre bu eksiklik kasıtlı olabilir; çünkü uzantının geniş bilgi hırsızlığı yetenekleri, JungleBamboo’nun kimlik bilgisi toplama ve gözetleme hedefleri için yeterli görülmüş olabilir. Güvenlik ekipleri uzantı tabanlı tehditleri incelerken, tarayıcı eklentilerinin normalde kullanıcı deneyimini genişletmek için de kullanıldığını hatırlatıyor; sorun bu teknolojide değil, kötüye kullanımında ortaya çıkıyor.
İki ayrı Çin bağlantılı aktörün aynı Chrome-Windows zincirini neredeyse eş zamanlı kullanması, istismar zincirinin satılmış ya da tersine mühendislikle elde edildikten sonra geliştiricisi tarafından başka aktörlere sunulmuş olabileceği ihtimalini gündeme taşıdı. İncelemede, bu ortak kullanımın nasıl ortaya çıktığına dair kesin bir sonuç verilmiyor; ancak saldırıların benzer zaman aralığında görülmesi, zincirin birden fazla grup arasında dolaşımda olduğuna işaret ediyor.
Gözden kaçan noktalardan biri de yama boşluğu oldu. Chrome’daki iki kusura ilişkin düzeltmeler açık kaynaklı Chromium kod tabanına gönderilmişti, fakat bunlar Google Chrome’un kararlı sürümüne henüz alınmamıştı. Başka bir deyişle, upstream yamalar Chromium’da düzeltilmiş iki N-day hatasını Chrome tarafında fiilen zero-day’e çevirdi. Chrome’un büyük sürümler için geçen haftaya kadar dört haftalık bir yayın döngüsü kullandığı, artık bu sürenin iki haftaya indiği not edildi. Araştırmacılar, saldırganların resmi yamalar Google’dan gelmeden önce istismar penceresi kapanmadan hızlı hareket etmek istemiş olabileceğini ifade etti.
Volexity, patch-gap açığından kaynaklanan riskin daha yüksek olduğuna da işaret etti. Çünkü bu tür durumlar, saldırganlara istismar kampanyaları için ek bir zaman aralığı sağlıyor. Kurum, büyük dil modellerinin güvenlik açığı araştırması ve istismar geliştirme süreçlerini hızlandırmada daha yaygın ve etkili hale gelmesiyle birlikte bu pencerenin daha da değerli bir hedefe dönüşebileceğini belirtti.