Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
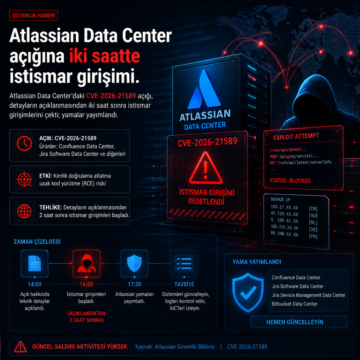


Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
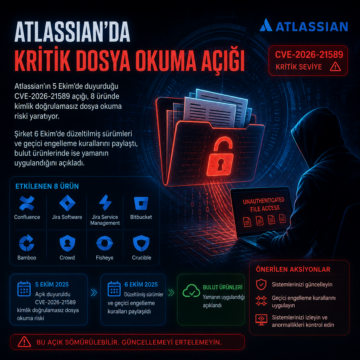
Atlassian’ın 5 Ekim’de duyurduğu CVE-2026-21589 açığı, 8 üründe kimlik doğrulamasız dosya okuma riski yaratıyor.

Atlassian’ın Rovo asistanında iki ayrı zafiyet bulundu: biri rovoChatPrompt parametresiyle tek tıklamada çalışan bağlantı tabanlı açık, diğeri ise içeriğe gizlenen komutlarla ilerleyen indirect prompt injection zinciri. Varonis’in bulgusu 8 Temmuz 2026’da sunucu tarafında kapatıldı; PromptArmor’un 5 Ağustos 2026’da yayımladığı zincir ise o tarihte hâlâ çalışıyordu ve web arama kapalı olsa da veri dışarı aktarabiliyordu.