

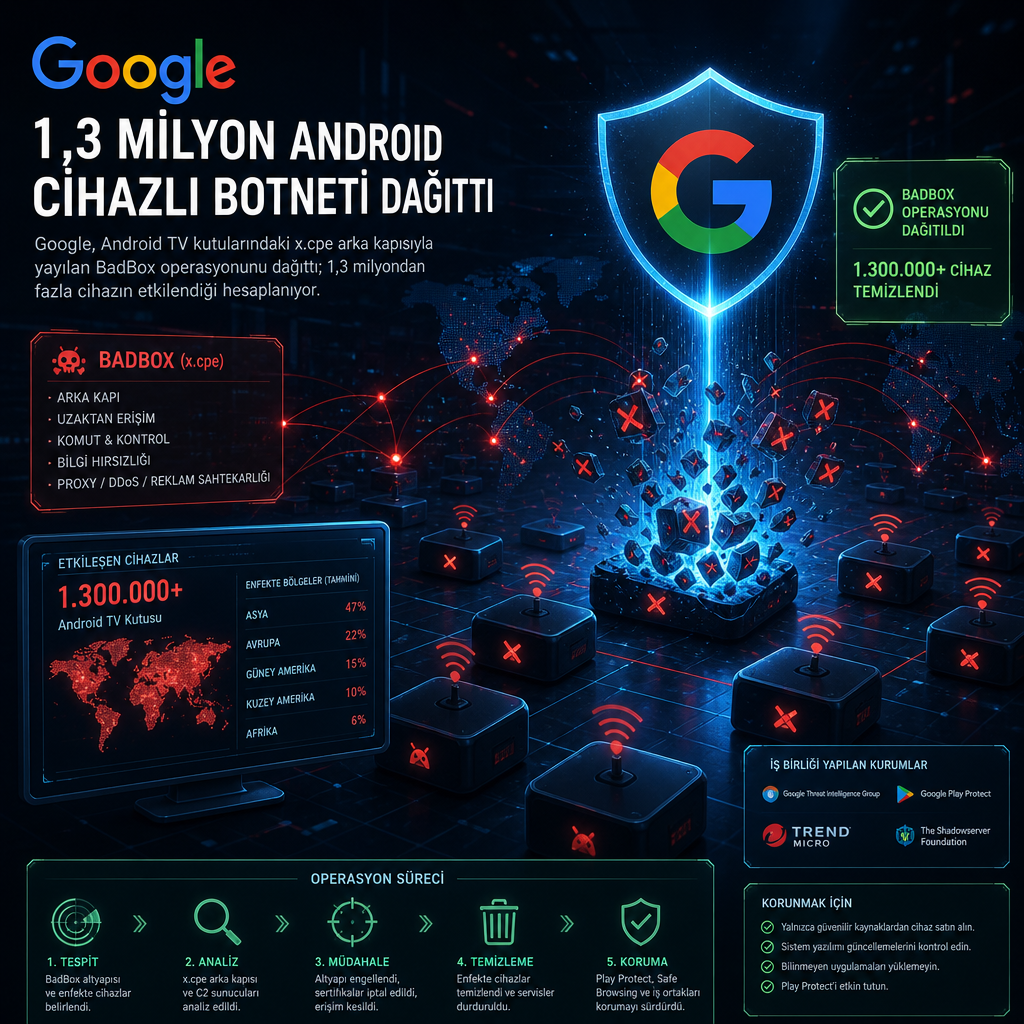
Google, Android TV kutuları üzerinden yayılan ve 1,3 milyondan fazla cihazı kapsadığı hesaplanan bir botnet operasyonunu dağıttığını duyurdu. Şirket, Çin’in Shenzhen kentinde faaliyet gösteren Videostrong’un cihazlara kasıtlı olarak arka kapı yerleştirdiğinden ve bu erişimi suç gruplarına sattığından yüksek derecede emin olduğunu bildirdi. Kampanya içinde cihazlar reklam dolandırıcılığı için kullanıldı, ayrıca üçüncü tarafların internet trafiği ev kullanıcılarının bağlantıları üzerinden geçirildi.
Etki, yalnızca Android TV set-top box modelleriyle sınırlı kalmadı. Google’ın açıklamasına göre tele-sağlık cihazları, karaoke makineleri ve dijital tabela sistemleri de arka kapıdan etkilendi. Şirket, kontrol altyapısını hukuki yollarla devre dışı bıraktığını, botneti yöneten alan adları ile sunucuları kapattığını ve arka kapı üzerinden yüklenen bir düzineden fazla zararlı yazılım ailesinin kontrol alan adlarını da çökerttiğini söyledi. Japonya Ulusal Polis Teşkilatı, Lumen, HUMAN Security, Plume, Synthient ve TrendAI da operasyonda Google ile çalıştı.
Google, bu müdahalenin arkasındaki suç ağının başka dağıtım kanalları da kullandığını, bu nedenle aksiyonun en az 10 milyon ek enfekte cihaza erişimi kesebileceğini öngördüğünü aktardı. Şirket, arka kapı operatörleri ile onlardan satın alan suçluların, kurulumlarının bir parçası bozulduğunda hızla yeni araçlara geçtiği uyarısını da yaptı.
Arka kapı cihazın içine gömülü kaldı
Şirketin analizine göre x.cpe adı verilen arka kapı, cihaz yazılımının içinde sistem uygulaması olarak yer alıyor ve sistem düzeyinde yetkiyle çalışıyor. Cihaz açıldığında botnetin komuta ve kontrol sunucularına bağlanıyor ve talimat bekliyor. Gizli yazılım kurulumu için önce Google Play Protect içindeki uygulama denetimlerini devre dışı bırakıyor; böylece Android’in yerleşik güvenlik katmanını aşabiliyor.
Bu yapı sayesinde operatörler, cihaz sahibinin haberi olmadan uygulama yükleyebiliyor, komut çalıştırabiliyor, ekran görüntüsü alabiliyor ve kutunun bağlı olduğu ağı haritalayabiliyor. Google, kendi incelemesinde Videostrong tarafının bu yeteneklerin bir bölümünü aktif olarak kullandığını aktardı. Canlı ekran görüntüleri alındı, klavye girdileri toplandı, hesap ayrıntıları ve cihaz bilgileri kopyalandı, uygulama listeleri ile sistem günlükleri çıkarıldı. Ayrıca uzaktaki saldırgana komut satırı erişimi sağlayan reverse shell oturumları da açıldı.
Botnetin yüklediği eklenti modüllerinin çoğu, cihazları residential proxy düğümlerine dönüştürdü ya da boşta kalan bant genişliğini sattı. Residential proxy hizmetleri, bir ev internet bağlantısına erişimi müşteriye veriyor; böylece trafik sıradan bir evden çıkıyormuş gibi görünüyor. Bazı modüller ise çevrim içi reklamların görüntülenme sayısını sahte biçimde şişirdi. Google, bu işleyişin reklam ekosistemi ile ağ trafiği izleme mekanizmalarını aynı anda istismar ettiğini belirtti.
Google’ın aktardığına göre enfekte cihazların çoğu Android TV set-top box modelleri. Buna karşın x.cpe, televizyon kutularının dışında farklı cihaz tiplerinde de ortaya çıktı. TrendAI, 3 Haziran ile 1 Ekim arasında 206 modelde 1.472.554 enfekte cihaz saydı ve gerçek rakamın en az bu kadar olduğunu söyledi. En yoğun etki Malezya, Brezilya, Irak, Meksika ve Tayvan’da görüldü. ABD, Almanya, Birleşik Krallık, Avustralya ve Kanada’da ise her birinde yaklaşık 26 bin ila 42 bin cihaz tespit edildi.
Üreticiye bağlanan izler ve Google’ın test açığı
Videostrong, kendi markasıyla ve başka markalar için Android TV kutuları ile çeşitli cihazlar üreten bir şirket. Google, arka kapının birkaç yıl boyunca çok sayıda model ve marka içine yerleştirildiğini, bu durumun tekil bir çalışan hatası ya da yetkisiz bir içeriden sızma ile açıklanamayacağını düşünüyor. Şirket, Videostrong ile tüm bağlarını kopardığını, firmayı ve gelecekteki iştiraklerini veya bağlı kuruluşlerini sertifikalı Android cihaz üretme ve satma programından çıkardığını da duyurdu. Bu yasak, gelecekteki iştiraklerin ve bağlı kuruluşların sertifikalı Android cihaz üretmesini ya da satmasını ve diğer sertifikalı cihaz üreticilerine yazılım sağlamasını da kapsıyor.
Kimlik tespiti tarafında birden fazla teknik iz bir araya getirildi. Google’ın aktardığına göre x.cpe, komuta ve kontrol sunucusundan gelen ayarları Videostrong’un YokaTV Player akış uygulaması da dahil olmak üzere diğer yazılımlara iletiyor. Botnet paketlerini barındıran GitHub hesaplarından birinin adının da yf-videostrong olması dikkat çekti. Google ile çalışan Synthient, açık bir klasörde bulunan ve Videostrong’un Ar-Ge direktörü tarafından imzalanmış bir belgeye, ayrıca operatörlerin kontrol paneliyle aynı IP adresini paylaşan bir Videostrong alan adına işaret etti. İnternet servis sağlayıcıları için Wi-Fi yazılımı geliştiren Plume ise bu cihazların hem firmware’ini hem de uzaktan yönetim araçlarını sağlayanın Videostrong olduğunu buldu.
Google, cihaz üreticilerinin uyumluluk ve güvenlik testlerinden geçmesini şart koşuyor. Şirket, Videostrong’un testlerdeki bir boşluğu aşmak için kodunu gizlediğini ve kötü amaçlı bileşeni cihazın ilk açılışından sonra yüklediğini söylüyor. Google bu inceleme sürecini değiştirdiğini ve sertifikalı Android TV cihazlarının firmware denetimlerini sıkılaştırdığını açıkladı. 2 Kasım itibarıyla Videostrong’un kendi sitesinde hâlâ “Google Certified Android TV Box” ve “Google Certified Android TV Stick” ürünleri listeleniyordu. Plume, botnetin hem Google sertifikalı cihazları hem de Android Open Source Project tabanlı cihazları kapsadığını, ancak Google raporunun sertifikalı cihazlardan kaç tanesinin etkilendiğini belirtmediğini aktardı.
Google, Temmuz 2025’te BadBox 2.0 botneti için açtığı davada 10 milyondan fazla enfekte cihazın sertifikasız olduğunu açıklamıştı. Yeni operasyonda ise sertifikalı ürünlerin de aynı zincire dahil olduğu anlaşıldı.
Synthient, kampanyada görülen 182 cihaz model adını yayımladı ancak yalnızca model adının tek başına enfeksiyonu doğrulamadığı uyarısını ekledi. Kurumun raporu MECOOL markalı kutulara odaklanıyor ve bu markayı Videostrong ile ilişkilendiriyor. Araştırmacılar bir MECOOL KM9PRO Max cihaz satın alıp arka kapının önceden yüklü olduğunu gördü. TrendAI, x.cpe’nin firmware’in bir parçası olduğu için silinmesinin kalıcı olmadığını, cihaz yeniden başlatıldığında kendini tekrar yüklediğini belirtti. Şirkete göre arka kapı, üreticinin anahtarıyla imzalanmış bir sistem uygulaması olarak çalışıyor; bu yüzden temizleme için “satıcı müdahalesi, platform koruması ya da cihaz değişimi” gerekiyor.
Plume tam fabrika ayarlarına dönüş öneriyor, çünkü ek modüllerin başka arka kapılar da yüklemiş olabileceğini söylüyor. Ancak şirket, sıfırlamanın x.cpe’yi tamamen kaldırıp kaldırmadığını netleştirmiyor. Synthient ise tüketicilere kutuları kalıcı olarak elden çıkarmalarını öneriyor ve bu cihazların yüksek düzeyde kötü amaçlı yazılım riski taşıdığını savunuyor.
Kurumsal ağlar için Synthient’in önerdiği yol haritası, yayımlanan göstergelerden yararlanarak MECOOL ya da benzeri cihazları ağ içinde aramak, bulunanları bağlantıdan ayırıp atmak, raporda listelenen kontrol alan adları ile IP adreslerini engellemek ve diğer akıllı cihazları hassas sistemlerden ayrı ağ segmentlerinde tutmak üzerine kuruluyor. TrendAI ise uzaktan çalışan personeli olan şirketlerin, ev ağlarındaki yönetilmeyen tüketici cihazlarını saldırı yüzeyinin bir parçası sayması ve kurumsal erişimi yönetilen cihazların arkasında tutması gerektiğini bildiriyor.