

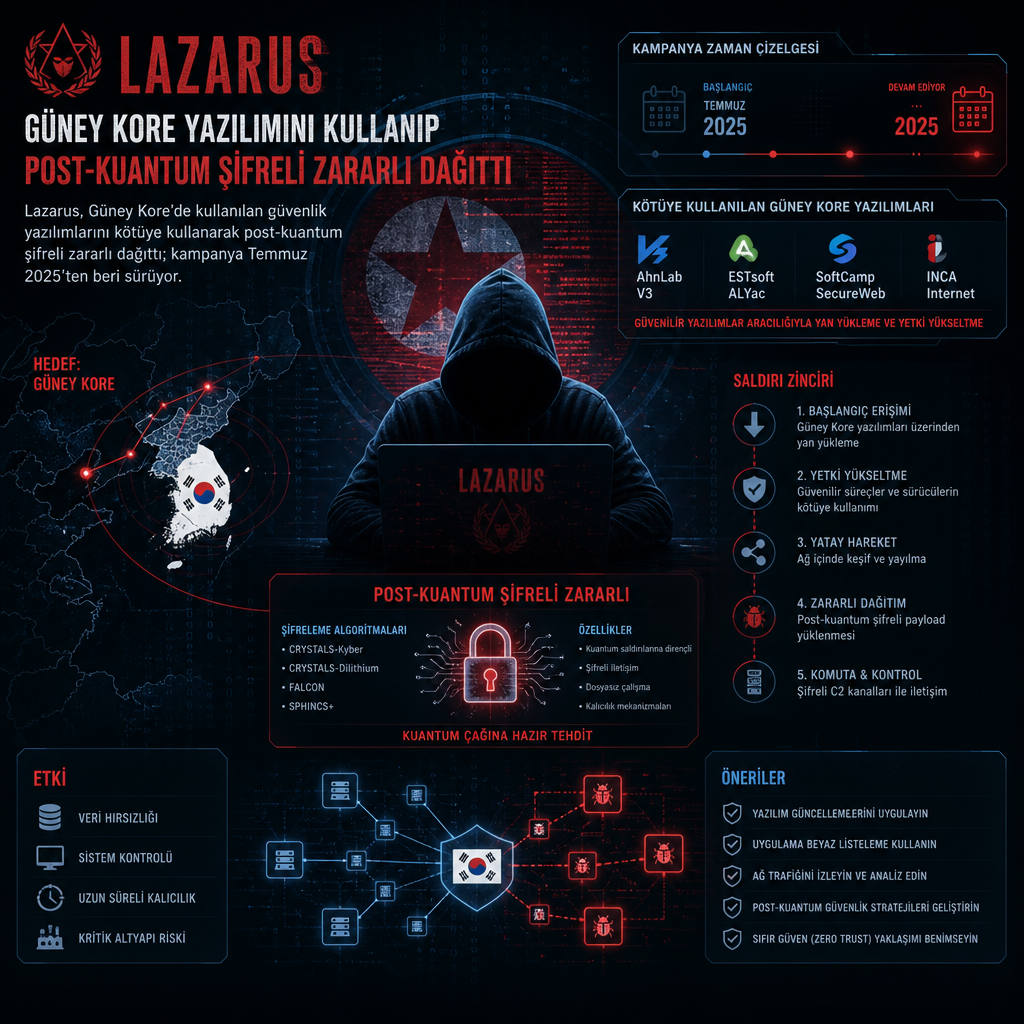
Güney Kore merkezli güvenlik yazılımları, Lazarus grubunun yeni kampanyasında dağıtım zincirinin içine sokuldu. Kaspersky’nin son incelemesine göre operasyon en az Temmuz 2025’ten beri sürüyor; saldırganlar zararlıyı gizlemek için post-kuantum şifreleme kullanıyor.
Yükleme zincirine yazılım eklenmiş
Araştırma, Lazarus’un kurban sistemlerine doğrudan yük bindirmek yerine yerel güvenlik ürünlerini istismar ederek zararlı kodu çalıştırdığını ortaya koyuyor. Hedefte, özellikle Güney Kore’de yaygın kullanılan güvenlik yazılımları var. Kampanyanın amacı, zararlı bileşeni sıradan bir yazılım davranışı gibi gösterip tespitten kaçmak.
İncelemede öne çıkan ayrıntı, saldırganların iletişim ve koruma katmanında post-kuantum kriptografi tekniklerine başvurması oldu. Bu yöntem, klasik güvenlik kontrollerinin içerik incelemesini zorlaştırıyor ve kötü amaçlı trafiğin ayırt edilmesini güçleştiriyor. Kaspersky, kampanyanın Temmuz 2025’ten bu yana aktif olduğunun değerlendirildiğini bildirdi.
Lazarus grubu, Kuzey Kore bağlantılı tehdit aktörleri arasında en uzun soluklu kampanyaları yürüten yapılardan biri olarak izleniyor. Grup daha önce de tedarik zinciri, yazılım güncelleme kanalları ve kurumsal ağlara yönelik hedefli saldırılarla anıldı. Bu son operasyon da, yerel güvenlik yazılımlarını taşıyıcı olarak kullanması nedeniyle öne çıktı.
Araştırmada saldırı akışının teknik ayrıntıları paylaşılırken zararlının nasıl paketlendiği ve hangi yöntemlerle gizlendiği de ele alındı. Rapor, kampanyanın kapsamına, etkilenen kurum sayısına ya da hangi güvenlik ürünlerinin doğrudan hedef alındığına dair ek bir sayı vermedi.