Lazarus, Güney Kore’de kullanılan güvenlik yazılımlarını kötüye kullanarak post-kuantum şifreli zararlı dağıttı; kampanya Temmuz 2025’ten beri sürüyor.
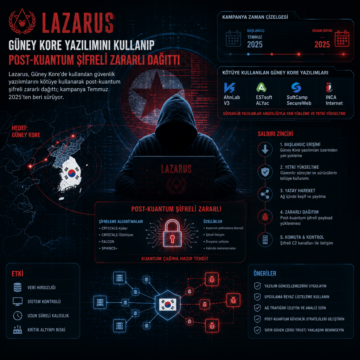


Lazarus, Güney Kore’de kullanılan güvenlik yazılımlarını kötüye kullanarak post-kuantum şifreli zararlı dağıttı; kampanya Temmuz 2025’ten beri sürüyor.
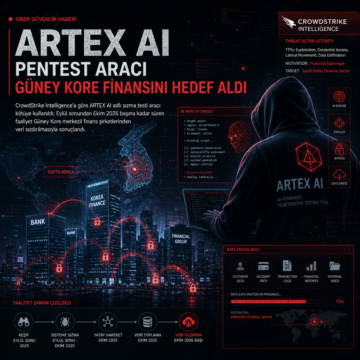
CrowdStrike Intelligence’a göre ARTEX AI adlı sızma testi aracı kötüye kullanıldı; Eylül sonundan Ekim 2026 başına kadar süren faaliyet Güney Kore…
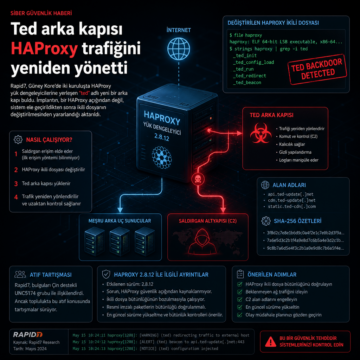
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.

Güney Kore’de yürütülen ortak incelemeler, ele geçirilmiş web siteleri üzerinden AnySign4PC açığının kullanılarak ziyaretçilere fark ettirmeden arka kapı yüklendiğini ortaya koydu. Saldırılarda SIGNBT ve COPPERHEDGE aileleri, SyncHost.exe ve svchost.exe enjeksiyonu, reverse tunnel altyapısı ve silme izleri öne çıkıyor. Raporda aynı izlerin Mart 2026’daki Gunra fidye yazılımı vakasıyla da kesiştiği, ancak iki kampanyayı aynı aktöre bağlayacak kesin sonucun çıkarılamadığı belirtiliyor.

Qilin fidye yazılımı grubu, Güney Kore’de bir MSP ihlalini kullanarak 28 kurbandan 2 TB’tan fazla veri çaldı. Operasyon, Kuzey Kore destekli Moonstone Sleet aktörünün de dahil olduğu karmaşık bir saldırı zinciriyle gerçekleşti. Bu saldırı, finans sektörünü hedef alırken, Türkiye’deki kurumlar için de kritik güvenlik önlemlerinin önemini ortaya koyuyor.
Güney Kore'de Kimsuky grubunun yeni HttpTroy arka kapısını kullandığı hedefli bir oltalama saldırısı tespit edildi. VPN faturası kılığındaki ZIP dosyasıyla yayılan bu kötü amaçlı yazılım, gelişmiş gizleme teknikleri ve dinamik API çözümleme kullanıyor. Ayrıca, Lazarus Grubu'nun Kanada'daki saldırısında Comebacker ve BLINDINGCAN RAT'larının yükseltilmiş varyantları kullanıldı.

ScarCruft (APT37) tarafından yürütülen HanKook Phantom operasyonunda RokRAT zararlısı kullanılarak Güney Koreli akademisyenler ve eski hükümet yetkilileri hedef alınıyor. Saldırılar, sahte bültenler ve PowerShell tabanlı gizli yükler aracılığıyla hassas bilgileri çalmayı amaçlıyor. Bu gelişme, Kuzey Kore bağlantılı diğer siber tehdit faaliyetleri ve ABD yaptırımlarıyla paralel bir döneme denk geliyor.