

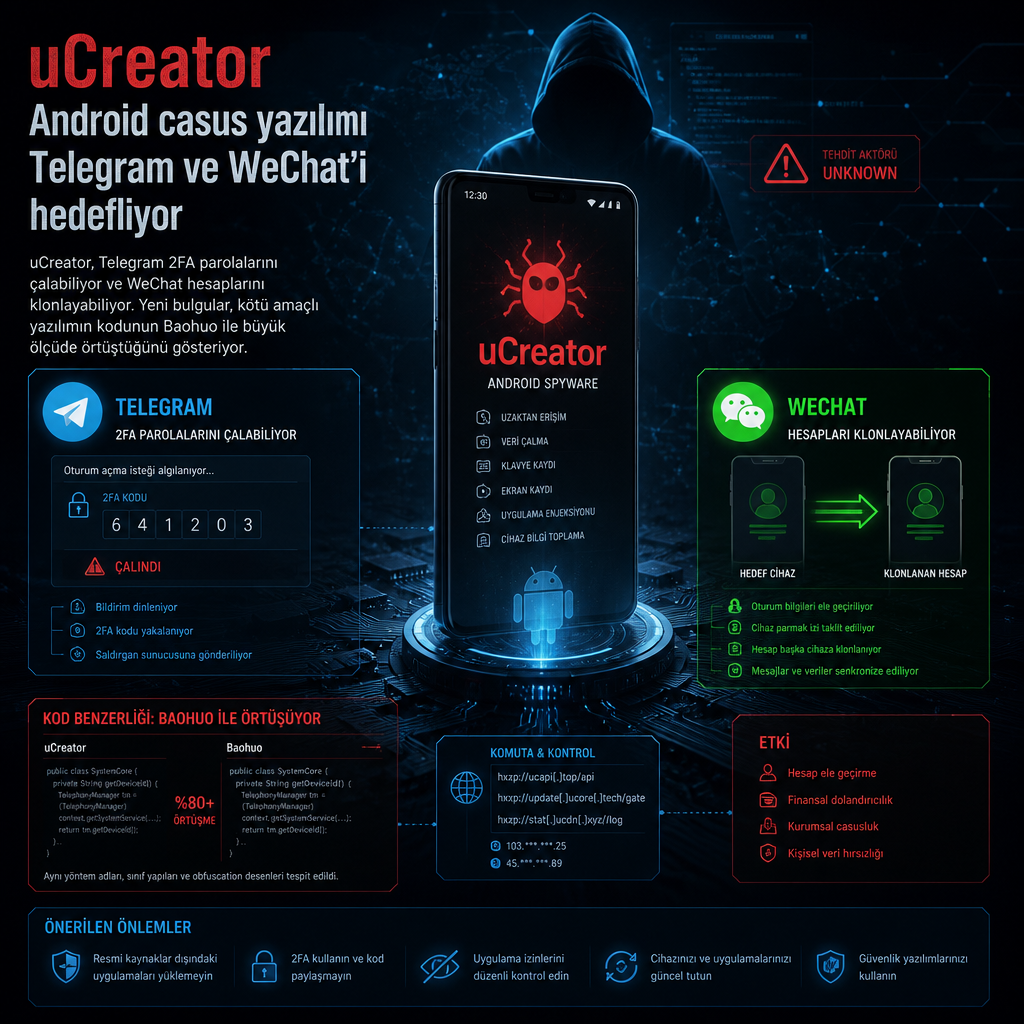
Android kullanıcılarını hedef alan uCreator adlı casus yazılım paketi, Telegram’da iki aşamalı doğrulama parolalarını ele geçirebiliyor ve WeChat hesaplarını kopyalayabiliyor. Son incelemeler, kitin Telegram bileşeninin Baohuo adlı arka kapıyla örtüştüğünü ortaya koydu.
Telegram bileşeni Baohuo ile eşleşti
Araştırmacılar, uCreator’ın Telegram tarafında kullanılan kodun Doctor tarafından izlenen Baohuo arka kapısıyla aynı izleri taşıdığını belirledi. Bu eşleşme, kötü amaçlı kitin yalnızca tek bir işleve değil, çok aşamalı hesap ele geçirme ve kalıcı erişim kurmaya dönük bir yapıya işaret ettiğini gösteriyor.
Casus yazılımın Telegram bölümünün 2FA parolalarını toplayabilmesi, saldırganların hesap korumasının ikinci katmanını da aşmasına zemin hazırlıyor. WeChat tarafında ise hesabın klonlanmasına yönelik bir işlev bulunduğu aktarılıyor. Bu tür işlevler, mesajlaşma uygulamalarındaki oturumları ve kimlik bilgilerini hedef alan kampanyaların daha geniş bir ekosisteme yayıldığını gösteren somut örnekler arasında yer alıyor.
Tek paket içinde çoklu hesap ele geçirme
uCreator’ın tek bir Android yükü içinde farklı platformlara dönük yetenekler barındırması, saldırı zincirini kullanıcı etkileşimi üzerinden kurduğunu düşündürüyor. Kısa teknik özetle, zararlı yazılım önce cihazda çalışıyor, ardından Telegram kimlik doğrulamasını ve WeChat oturumunu hedefleyen bileşenleri devreye sokuyor. Bu yaklaşım, saldırganların yalnızca tek bir hesabı değil, aynı kullanıcıya bağlı birden fazla servisi ele geçirmesine imkân veriyor.
Baohuo ile görülen benzerlik, uCreator ailesinin bağımsız bir örnekten ziyade mevcut kötü amaçlı altyapıların yeniden paketlenmiş bir sürümü olabileceğini de akla getiriyor. Araştırmanın aktardığı bulgular, Android casus yazılımlarının artık yalnızca veri sızdırmakla kalmadığını, mesajlaşma uygulamalarındaki koruma katmanlarını hedef alacak kadar özelleştiğini ortaya koyuyor.