

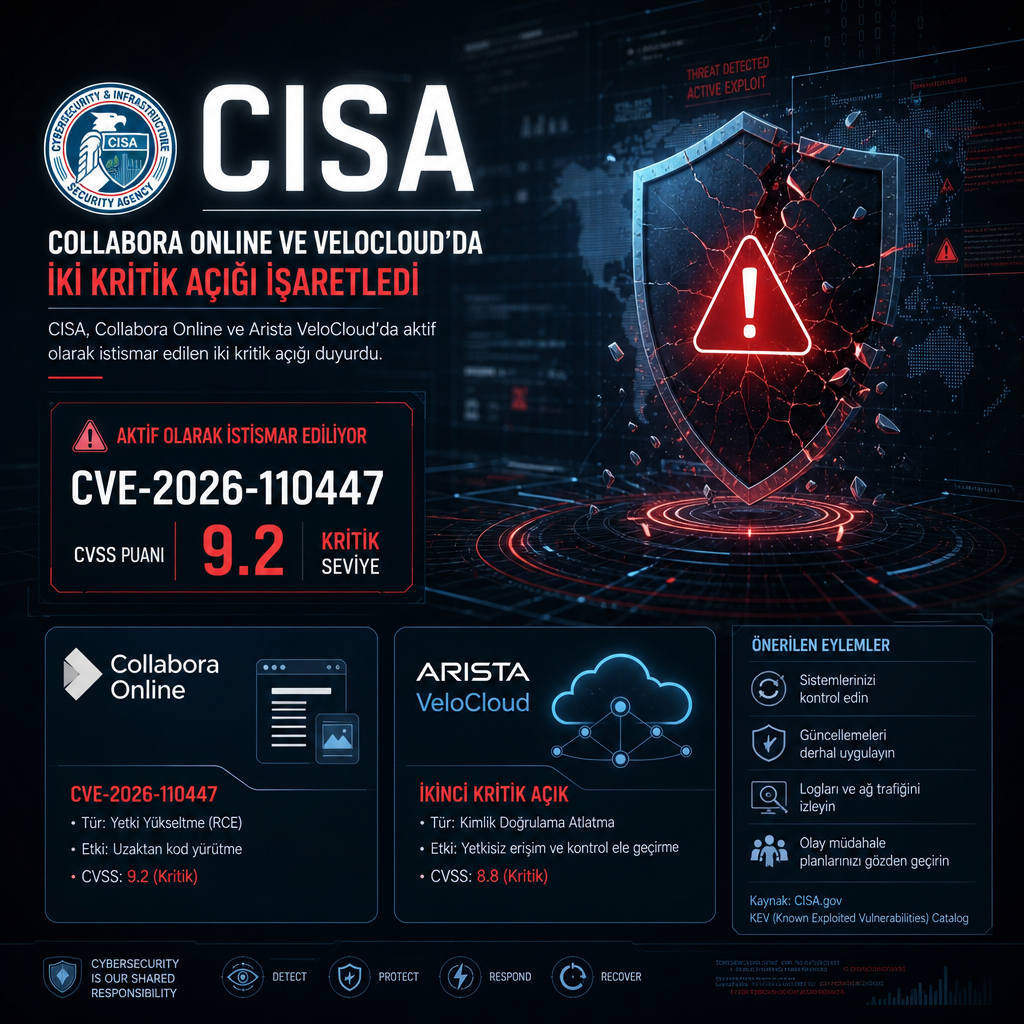
CISA, Collabora Online ve Arista VeloCloud ürünlerinde istismar edildiği doğrulanan iki kritik güvenlik açığını duyurdu. Kurum, etkilenen sistemlerde acil inceleme ve güncelleme yapılması gerektiğini belirtti.
Listede yer alan ilk açık CVE-2026-110447 olarak izlendi ve CVSS puanı 9.2 olarak kayda geçti. Açığın, bir işletim sistemi bileşeni üzerinden uzaktan kod çalıştırmaya kapı aralayabildiği aktarılıyor. NVD kaydı: CVE-2026-110447.
İkinci zafiyet, Arista VeloCloud tarafında takip edilen ayrı bir kritik açık olarak bildirildi. CISA, bu açığın da aktif olarak istismar edildiğini vurguladı ancak ilk duyuruda teknik ayrıntıları sınırlı tuttu. İki bulgu, güvenlik ajansının Aktif İstismar Edilen Zafiyetler listesine eklendi.
Aktif istismar listesine giren açıklar
Federal kurumların öncelikli yama takibini yönlendiren bu liste, saldırganların sahada gerçekten kullandığı açıklara odaklanıyor. CISA’nın işaret ettiği zafiyetler, yalnızca teorik risk taşımıyor; kurumun ifadesiyle sahada istismar zincirlerinin parçası haline gelmiş durumda.
Collabora Online, web tabanlı belge düzenleme ve ortak çalışma ortamlarında kullanılıyor. Arista VeloCloud ise kurumsal ağ bağlantısı ve SD-WAN altyapılarıyla ilişkilendiriliyor. Bu nedenle listede yer alan iki ürün, farklı kullanım alanlarına hizmet etse de her ikisi de kurumsal erişim ve içerik akışının merkezinde bulunuyor.
CISA, açıklara ilişkin duyuruda teknik istismarın detaylarını paylaşmadı; ancak kurumun bu tür kayıtları yayımlaması, ilgili üreticilerin yamaları hızla devreye alması için kritik bir uyarı niteliği taşıyor. Açıkların hangi saldırı kampanyalarında kullanıldığına dair ayrıntılar ise ilk duyuruda yer almadı.
Güncelleme notlarında yer alması gereken teknik adımlar ve üretici yamaları için kurumlar, ilgili CVE kayıtlarını ve üretici duyurularını izliyor. CISA’nın listesinde yer alan tüm zafiyetler gibi bu iki açık da, saldırganların aktif olarak kullandığı riskler arasında gösteriliyor.