

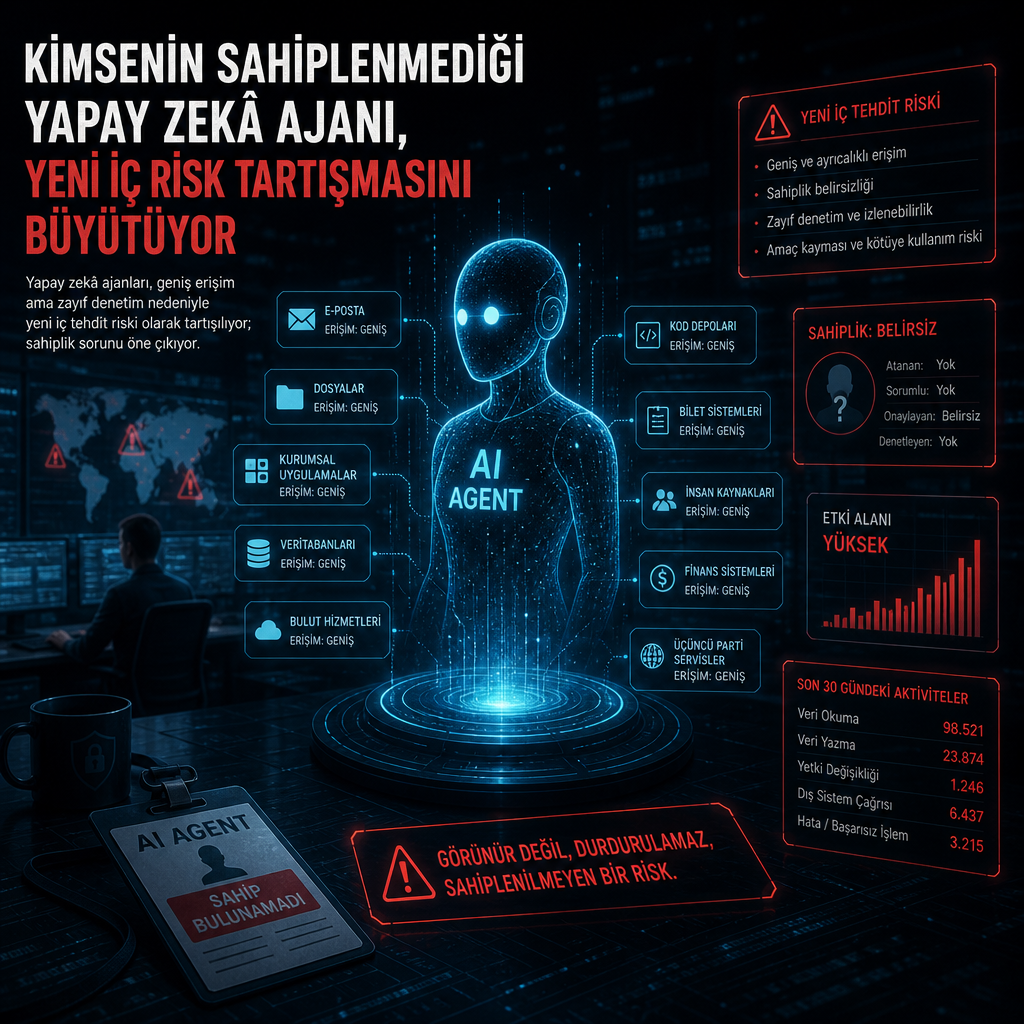
Bir yapay zekâ ajanı, erişim yetkisi üzerinde yeterli denetim olmadan çalıştığında kurum içi risk sınıfına giriyor. Yeni değerlendirmeler, bu tür ajanların çalışanlar gibi davranabildiğini ama çoğu zaman bir çalışan kadar sahiplenilmediğini ve izlenmediğini gösteriyor.
Gündemdeki tartışma da tam burada başlıyor. Güvenlik ekipleri, geniş sistem erişimi olan bir ajanı verimlilik aracı olarak görmeye devam etse de, yetkileri kimse tarafından düzenli incelenmiyorsa bunun klasik bir insider threat senaryosuna benzediği vurgulanıyor. İnsan çalışanlara uygulanacak rol atama, denetim ve hesap verebilirlik mekanizmaları çoğu zaman bu ajanlar için kurulmadan bırakılıyor.
Erişim var, sahiplik yok
İncelenen yaklaşımda temel sorun, ajanın ne yapabildiğinden çok kimin sorumlu olduğu. Bir çalışanın bu kadar geniş erişim hakkına sahip olup bu kadar az gözetim altında kalması nasıl iç tehdit olarak değerlendiriliyorsa, aynı ölçütün yapay zekâ ajanı için de geçerli olması gerektiği savunuluyor. Bu nedenle ajanlar yalnızca otomasyon katmanı olarak değil, erişim sınırları çizilmesi gereken ayrı bir varlık olarak ele alınıyor.
Teknik tarafta tartışma, ajanın hangi sistemlere bağlandığı, hangi veriyi okuyup yazabildiği ve bu erişimin düzenli olarak gözden geçirilip geçirilmediği etrafında dönüyor. Denetim eksikliği, yanlış yapılandırılmış izinler ya da unutulmuş yetkiler birleştiğinde, ajan kurum içinde görünmez ama etkili bir kullanıcıya dönüşebiliyor.
İç tehdit tanımı yapay zekâya da uzanıyor
Bu çerçevede güvenlik uzmanları, ajanı üretkenlik aracı olarak sınıflandırmanın tek başına yeterli olmadığını belirtiyor. Erişim kapsamı insan hesabı kadar genişse ve hesap sahibi belli değilse, risk dili de değişiyor. Yeni webinar çağrısının merkezinde yer alan mesaj da bu: Kurumlar, sahiplenilmeyen ajanı sıradan bir iş aracı gibi değil, yönetilmesi gereken bir güvenlik varlığı gibi ele almak zorunda kalıyor.
Yapılan vurgu, saldırı zincirinin dışarıdan gelen bir istismardan çok içeridenmiş gibi görünen bir yetki sorunu doğurabileceği yönünde. Bu nedenle ajanın nerede kullanıldığı kadar, kim tarafından tanımlandığı, kim tarafından onaylandığı ve kim tarafından iptal edilebildiği de güvenlik denetiminin parçası sayılıyor.