

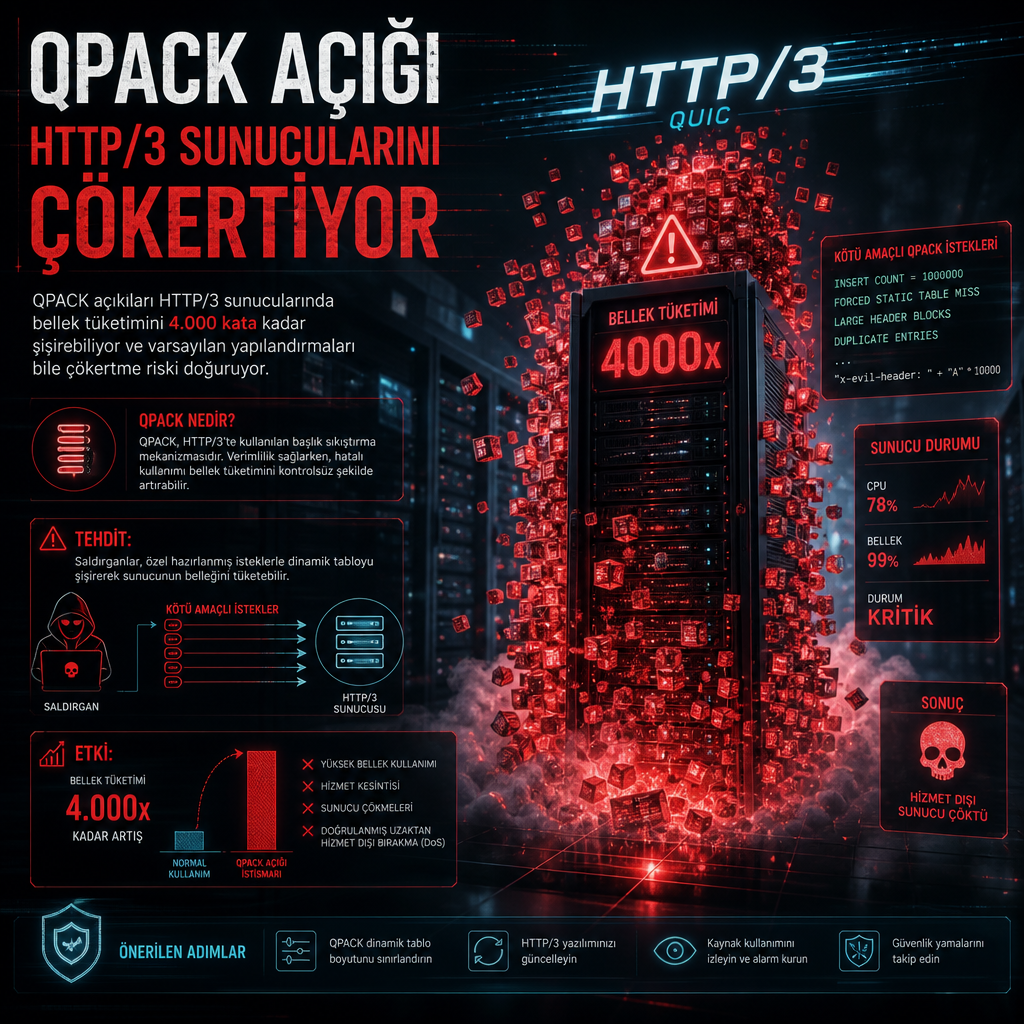
HTTP/3 trafiğini sıkıştırmak için kullanılan QPACK mekanizmasındaki yeni kusurlar, çok küçük bir istek grubunun bellekte binlerce kat büyüyerek sunucuyu kilitlemesine yol açabiliyor. Araştırmacıların yaptığı son incelemeler, bu davranışın varsayılan yapılandırmadaki bir HTTP/3 sunucusunu bile çökertmeye yetecek seviyeye çıkabildiğini gösterdi.
Küçük istek, büyük bellek baskısı
Sorun, sıkıştırılmış HTTP başlıklarının sunucu tarafında nasıl çözüldüğünde düğümleniyor. Saldırgan, az sayıda ve küçük görünen başlık göndererek sunucunun bunları bellekte çok daha geniş bir başlık kümesine açmasını sağlayabiliyor. Gelen veriyle tüketilen bellek arasındaki fark bu noktada olağan dışı bir boyuta ulaşıyor.
İncelemeye göre bu fark, bazı senaryolarda 4.000 kata kadar çıkabiliyor. Yani sunucuya ulaşan küçük bir paket, bellekte beklenenden çok daha ağır bir yük yaratıyor ve bu yük hizmet dışı kalmaya kadar varabiliyor.
HTTP/3 ekosisteminde yeni risk
QPACK, HTTP/3’te başlık sıkıştırmasını verimli hale getirmek için tasarlanmış bir mekanizma. Aynı yapı, kötüye kullanıldığında saldırgana düşük bant genişliğiyle yüksek bellek tüketimi üretme fırsatı veriyor. Araştırmacılar, bu nedenle açığın yalnızca performans düşüşü değil, doğrudan kullanılabilirlik sorunu da yarattığını aktarıyor.
Bulgu, özellikle HTTP/3 kullanan sunucuların başlık işleme katmanına odaklanılması gerektiğini ortaya koyuyor. Kusurun nasıl istismar edildiği, küçük boyutlu bir isteğin çözülme aşamasında nasıl katlanarak büyüdüğünü net biçimde gösteriyor; etki, sunucunun gelen yükü karşılayamayacak hale gelmesine kadar uzanabiliyor.