

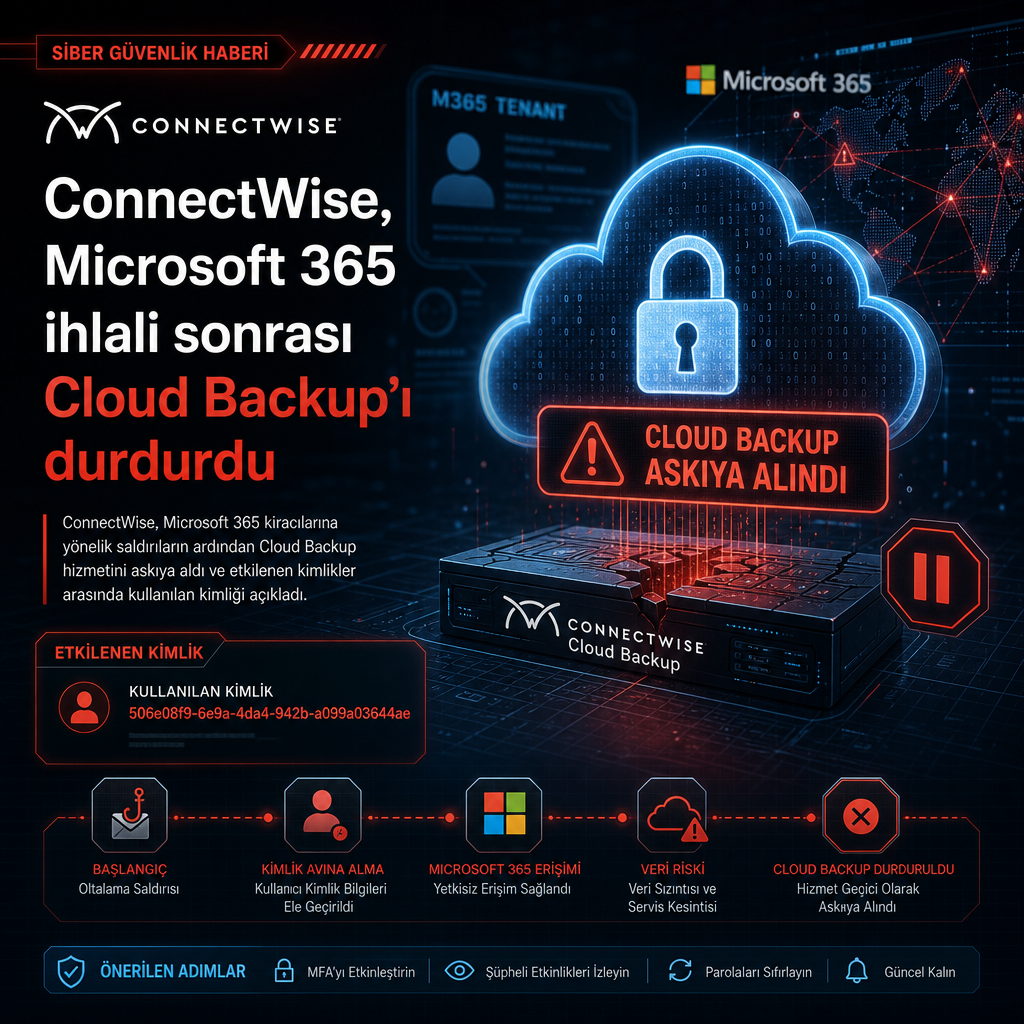
ConnectWise, Microsoft 365 kiracılarının ele geçirilmesiyle bağlantılı saldırı dalgasının ardından Cloud Backup hizmetini askıya aldı. Şirket, etkilenen kimlikler arasında “ConnectWise Cloud Backup” için kullanılan 506e08f9-6e9a-4da4-942b-a099a03644ae kimliğinin de yer aldığını açıkladı.
Olay, saldırganların Microsoft 365 ortamlarına erişim sağlayan bazı oturumları kötüye kullanmasıyla ortaya çıktı. İnceleme sırasında servis kimlikleri devre dışı bırakıldı; ConnectWise da daha geniş bir etkiyi önlemek için hizmeti geçici olarak kapattı.
Şirketin paylaştığı listede devre dışı bırakılan varlıklar arasında ConnectWise Cloud Backup hesabı ve “ConnectWise” adıyla görünen bir kimlik bulunuyor. Bu adım, genellikle bir hizmet hesabının ya da bağlı oturumun yetkisiz erişim riskine karşı askıya alınması anlamına geliyor.
Teknik inceleme, saldırganların Microsoft 365 kiracılarında yetki devraldığını ve ardından bağlı kurumsal servislerin güvenlik durumunun yeniden gözden geçirildiğini gösteriyor. Böyle durumlarda güvenlik ekipleri, oturum kayıtlarını, uygulama izinlerini ve bağlı kimlikleri tek tek kontrol ederek saldırının başka sistemlere sıçrayıp sıçramadığını araştırıyor.
ConnectWise, Cloud Backup hizmetini bu süreç tamamlanana kadar kapalı tutuyor. Şirketin açıkladığı liste, saldırı sonrası ilk doğrulanan etkilenen kimlikleri gösteriyor; soruşturma ilerledikçe yeni bulguların eklenmesi bekleniyor.