

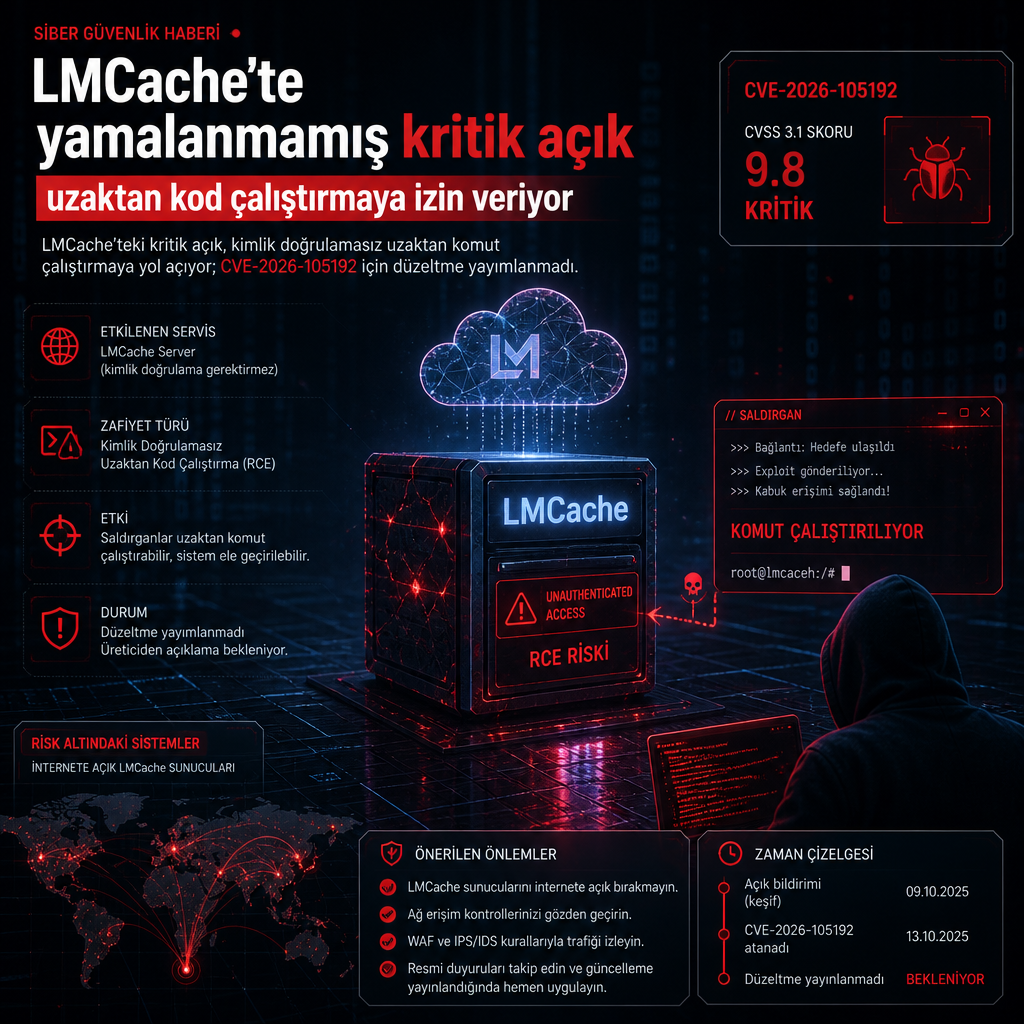
LMCache’te bulunan kritik bir güvenlik açığı, kimlik doğrulaması olmadan uzaktan komut çalıştırılmasına kapı açıyor. Yapay zekâ sunucularının önbellekleme katmanını hızlandırmak için kullanılan açık kaynaklı yazılım, özellikle vLLM gibi büyük dil modeli altyapılarına bağlandığında risk oluşturuyor; üstelik şu an için yayımlanmış bir düzeltme sürümü de yok.
Açık, LMCache’in çoklu süreç modunda yer alıyor. Bu modda önbellek, bağımsız bir sunucu olarak çalışıyor ve LLM işçileri bu servise ZeroMQ mesajlaşma kütüphanesi üzerinden ulaşıyor. Güvenlik incelemesine göre saldırganın tek bir ağ mesajı göndermesi, LMCache sürecinin çalıştığı kullanıcı yetkileriyle komut yürütmek için yeterli olabiliyor.
Servis normalde yalnızca localhost üzerinde dinliyor. Yani operatör onu routable bir adresle, başka bir makinenin erişebileceği şekilde başlatmadıkça dışarıdan ulaşılamıyor. Ancak çok düğümlü kurulumlarda önbelleğin makineler arasında paylaşılması gerektiğinde bu ayar değişebiliyor. LMCache’in kendi örnek Kubernetes dağıtımı da sunucuyu her ağ arayüzünde dinleyecek şekilde kuruyor. Tek bir vLLM süreci içinde çalışan LMCache kopyası ise port açmıyor.
JFrog, açığı 7 Ekim’de duyurdu ve zafiyete 10 üzerinden 9,8 puan vererek kritik sınıfa koydu. Takip numarası CVE-2026-105192 olarak kayda geçti. Etkilenen sürümler, Ekim 2025’te yayımlanan 0.3.9’dan başlayıp en güncel kararlı sürüm 0.5.5’e kadar uzanıyor. 0.5.6 sürüm adaylarında ve geliştirme dalında da aynı sorun bulunuyor. JFrog, bu puanın routable bir adrese bağlı sunucu için verdiği kritik derecelendirmeyi yansıttığını belirtti.
İncelemeye göre risk, tek bir ayar üzerinden belirleniyor. Çoklu süreç sunucusu varsayılan halde yalnızca yerel makineden erişilebilir durumda kalıyor. Operatör onu routable bir adresle açtığında ise, özellikle önbelleği makineler arasında paylaşan çok düğümlü dağıtımlarda dış ağdan erişilebilir hale geliyor. LMCache içinde tek bir vLLM süreci olarak çalışan kurulumlarda ise bu port hiç açılmıyor.
Zafiyetin kökünde, kimlik doğrulaması olmayan bir ZeroMQ soketinden gelen verinin pickle ile ayrıştırılması var. Python’un pickle formatı, ayrıştırma sırasında kod taşıyabildiği için uzun süredir riskli kabul ediliyor. LMCache sunucusu, mesaj tipini kontrol etmeden önce mesajın argümanlarını açarken bu işlemi yaptığı için, özel olarak hazırlanmış bir mesaj saldırganın kodunu çalıştırabiliyor.
Çalışan kod, LMCache sürecinin yetkileriyle yürütülüyor. JFrog’un belirttiğine göre projenin resmi container görüntülerinde bu süreç root olarak çalışıyor. Açığı JFrog güvenlik araştırma ekibinden Yuval Moravchick buldu.
Henüz yamalı bir sürüm yayımlanmadı. JFrog, yeni bir düzeltme çıkana kadar operatörlerin çoklu süreç sunucusuna routable adres vermemesini, portu yerel makineyle sınırlı tutmasını ya da yalnızca güvenilir bir küme ağı içinde çalıştırmasını öneriyor. Portu kimlerin kullanabileceğini daraltan bir güvenlik duvarı riski azaltıyor, ancak tamamen ortadan kaldırmıyor; çünkü bağlantı kurabilen her makine yine kod çalıştırabiliyor.
LMCache cephesinden bu açıkla ilgili henüz bir güvenlik duyurusu gelmedi. JFrog’un yayımladığı notta, bir sunucunun daha önce saldırıya uğrayıp uğramadığını anlamaya yarayacak bir yöntem de yer almıyor.
Aynı günlerde LMCache için başka güvenlik raporları da gündeme geldi. Bir GitHub kullanıcısı, CVE-2026-105192’in kamuya açıklanmasından bir gün önce, 6 Ekim’de altı ayrı rapor açtı. Bu iddialar, farklı kiracılara ait önbellek verilerine kimlik doğrulamasız erişim sağlanabildiğini ve giriş olmadan komut çalıştıran birkaç ağ hizmetinin açık olabileceğini öne sürüyor.
Bu raporların tamamı aynı hesaptan geldi, proof-of-concept iddialarına dayanıyor ve henüz ne bir CVE numarası aldı ne de bakımcılar tarafından doğrulandı. Birinde, sonradan değiştirilen varsayılan bir LMCache davranışına işaret ediliyor: 0.5.5 sürümünde tüm ağ arayüzlerini dinleyen bir yönetici HTTP sunucusu, 0.5.6 sürüm adaylarında yalnızca localhost üzerinde dinler hale geldi.
vLLM tarafında ise ilgili başka bir açık zaten kapatıldı. 22 Eylül’de yayımlanan 0.30.0 sürümünden önce, LMCache çoklu süreç bağlayıcısını kullanan dağıtımlarda hatalı biçimlendirilmiş tek bir cache_salt değeri motoru çökertmeye yetiyordu. CVE-2026-105756 olarak izlenen bu hata 6,5 puan aldı ve kod çalıştırmaya izin vermiyor.
Araştırmacıların işaret ettiği temel hata aynı kalıyor: kimlik doğrulaması olmayan bir ağ soketinden gelen verinin pickle’a teslim edilmesi. Kasım 2025’te başka yapay zekâ çıkarım çerçevelerinde de benzer bir hata dizisi bulunmuş, bu grup ShadowMQ adıyla anılmıştı. LMCache kodunun bu projelerle ortak bir kaynaktan gelip gelmediği ise henüz netleşmiş değil.
İlgili kayıt: CVE-2026-105192
İlgili kayıt: CVE-2026-105756