LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
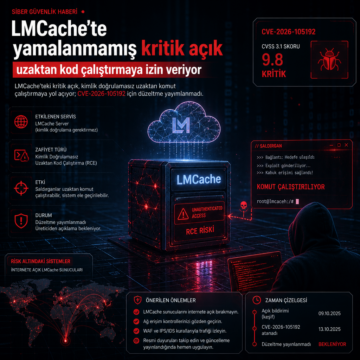


LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
Amazon Bedrock AgentCore, LangSmith ve SGLang platformlarında tespit edilen güvenlik açıkları, veri sızıntısı ve uzaktan kod çalıştırma gibi ciddi riskler barındırıyor. Bu zafiyetler, özellikle bulut tabanlı AI hizmetleri ve multimodal modellerde yetkisiz erişim ve kötü amaçlı komut yürütme imkanı sunuyor. Siber güvenlik ekipleri için bu tür yapay zeka altyapılarında ağ izolasyonu, IAM rol yönetim

Meta, Nvidia ve Microsoft'un yapay zeka çıkarım çerçevelerinde, ZeroMQ ve Python pickle modülünün güvensiz kullanımı nedeniyle kritik güvenlik açıkları tespit edildi. Ayrıca, Cursor IDE'de MCP sunucusu üzerinden gerçekleşen JavaScript enjeksiyonu saldırıları, kullanıcı kimlik bilgilerinin çalınmasına ve IDE'nin ele geçirilmesine yol açabiliyor.