

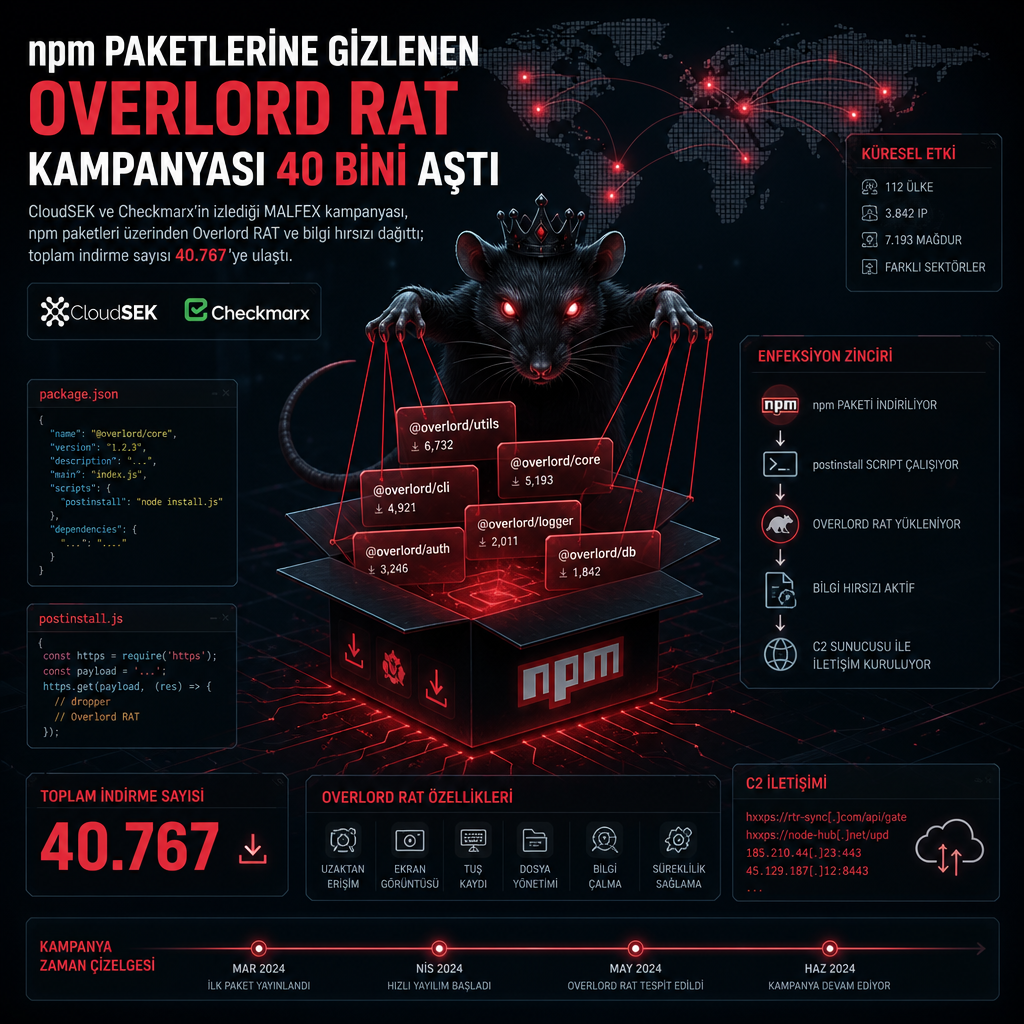
Windows sistemlerini hedef alan ve npm ekosistemine gizlenen bir kampanya, araştırmacıların hesabına göre 40.767 indirme sayısına ulaştı; saldırıda Overlord RAT ile Discord, tarayıcılar, Telegram ve kripto cüzdanlarını hedefleyen bir bilgi hırsızı dağıtıldı. CloudSEK ve Checkmarx’in birlikte izlediği bu faaliyet MALFEX kod adıyla anılıyor.
İncelemeler, saldırı zincirinin tek bir tehdit aktörü tarafından yürütüldüğünü gösteriyor. Aktörün Ağustos 2023’ten bu yana 12 paket yayımladığı, bunların sekizinin kötü amaçlı olarak işaretlendiği belirtildi. Yayımlanan paketlerin bir kısmı hâlâ erişilebilir durumda.
En çok indirilen paket açık ara function-flag oldu. Haziran 2024’te ilk kez yayımlanan paket toplam 37.419 indirme aldı. En güncel sürümü 4 Ağustos 2025’te çıkarıldı. Kampanyadaki diğer paketler arasında tlxbnhd, tldriver, mxdriver, img-to-native, native-runner, function-color ve cdn-img-fetch yer alıyor. Bunlardan function-flag, function-color ve cdn-img-fetch hâlâ yayında.
Paketlerin toplam indirme sayısı 40.767’ye ulaştı. Araştırmacılar, bu hacmin büyük bölümünü tek bir paketin taşıdığını aktardı; function-flag tek başına etkinliğin ana sürücüsü olarak öne çıktı.
Kampanyada kullanılan npm proje açıklamasında Portekizce yazılmış bir karşılama mesajı bulunuyor. Metinde, projenin Malfex ekibi tarafından “çok sevgi ve özveriyle” oluşturulduğu ve sahibinin Murizada olduğu ifade ediliyor. Bu ayrıntı, operatörün dil izine dair bulgular arasında gösterildi.
Saldırının ilk hattında Overlord RAT yükleyicileri yer alıyor. tlxbnhd, tldriver ve mxdriver paketleri, yaşam döngüsü kancaları üzerinden tetiklenen kötü amaçlı kodla bir Windows yürütülebilir dosyası indirip çalıştırıyor. Overlord, Go diliyle yazılmış açık kaynaklı bir uzaktan erişim truva atı olarak biliniyor. Araştırmacılar, bu RAT’in komuta ve kontrol adresini çıkarmak için Solana işlemlerinden yararlandığını da aktardı.
İkinci zincir daha farklı işliyor. img-to-native gibi paketler, cdn-img-fetch bağımlılığı üzerinden önce bir Go yürütülebilir dosyasını alıyor ve çalıştırıyor. Ardından sistemde bilgi çalan bir Node.js aracı devreye giriyor. Bu stealer, Discord oturumları, tarayıcı verileri, Telegram içerikleri ve kripto para cüzdanlarına ait verileri toplamaya odaklanıyor.
function-flag paketinde ise doğrudan bir postinstall kancası bulunuyor. Bu kanca, uzak bir sunucudan yük indirip çalıştıran bir JavaScript yükünü devreye sokuyor. Checkmarx, paketin her sürümünün farklı bir konumdan payload servis ettiğini belirledi. function-color paketinin kendi içinde payload barındırmadığı, ancak bağımlılık olarak function-flag’i işaret ettiği tespit edildi.
Şirketin aktardığına göre, function-flag’in 1.7.3 sürümünde postinstall betiği example.js dosyasını çalıştırıyor. Bu dosya, paketin ASCII art işlevini “Bloody” fontuyla çağırıyor ve o font değeri gizli bir rutini tetikliyor. Gizli rutin, Brezilya merkezli bir uygulama barındırma hizmeti üzerinde yer alan cdnzona.discloud.app adresinden node.exe dosyasını indiriyor, dosyayı %APPDATA%\node.exe konumuna kaydediyor ve pencereyi gizleyerek çalıştırıyor.
Aynı RAT’in daha önce iki ayrı kampanyada daha görüldüğü de kayıtlara geçti. Temmuz 2026’dan bu yana izlenen bu kampanyalardan biri, WordPress açıklarının istismarına dayanıyordu; burada CVE-2026-63030 ve CVE-2026-60137 numaralı zafiyetler, diğer adıyla wp2shell, saldırı zincirine dâhil edildi. İkinci kampanya ise sahte bir Zoom kurucusu kullanarak macOS sistemlerine RAT dağıttı. Bu kampanyanın, UNK_DeadDrop adı verilen ve Kuzey Kore ile ilişkilendirilen şüpheli bir kümeyle taktiksel benzerlikler taşıdığı bildirildi. İlgili CVE kayıtları için NVD bağlantıları: CVE-2026-63030 ve CVE-2026-60137.
CloudSEK, operatörün Portekizce konuştuğunu, git commit’lerinin -0300 zaman diliminde yer aldığını, depolardan birinin açıklamasının Portekizce olduğunu ve GitHub görünen ad ile e-postanın yaygın bir Brezilya takma adına işaret ettiğini aktardı. Buna karşın araştırmacılar, bu izlerin kampanyanın Brezilya’yı hedef aldığı anlamına gelmediğini, yalnızca operatörün dilsel ve kültürel çevresine dair bir atıf sunduğunu vurguladı. Teslimatın npm ve Discord üzerinden yapılması ise küresel erişime sahip iki mecranın kötüye kullanıldığını gösteriyor; ikinci aşamadaki hedefleme ise fırsatçı biçimde ilerliyor.