

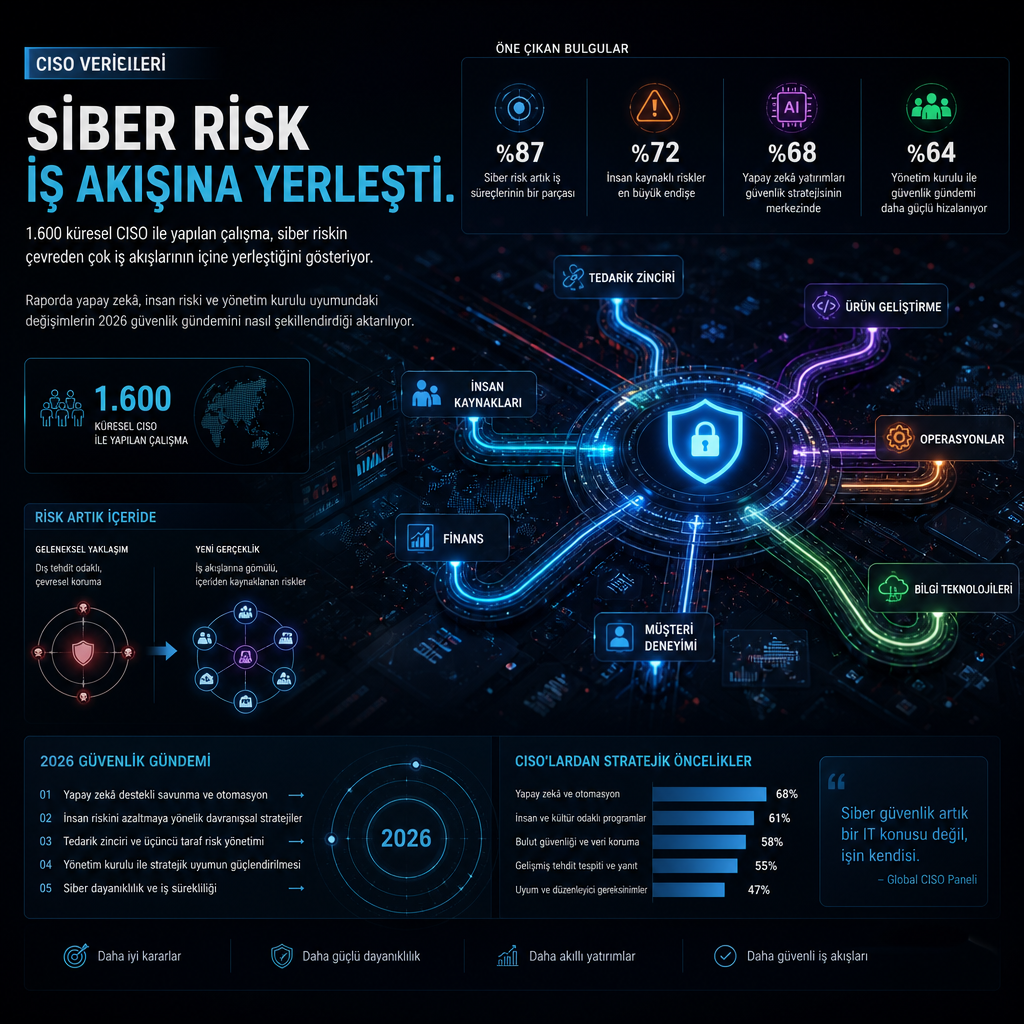
1.600 küresel CISO ile yapılan son çalışmada, güvenlik riskinin şirketlerin çevresinden çekilip doğrudan işin yürüdüğü noktaya yerleştiği ortaya kondu. Yapay zekâ araçları, işbirliği platformları, SaaS uygulamaları, bulut depoları ve kimlik katmanı aynı risk zincirinin parçası haline gelirken, güvenlik liderlerinin gündemi de saldırı sayısından çok bu akışların nasıl yönetileceğine kaydı.
Çalışmanın 2026 bulguları bazı alanlarda iyileşme sinyali veriyor. Önümüzdeki 12 ayda ciddi bir siber saldırı bekleyen CISO oranı 2025’e göre gerilerken, hassas veri kaybı bildirenlerin oranı da düşüş gösterdi. Buna karşın beş yıllık tablo, risk algısının ve güvenlik sorumluluklarının sürekli yer değiştirdiğini gösteriyor. Saldırı beklentileri bir yıl düşüp bir yıl yeniden yükseldi; yönetim kurulu uyumu sert iniş çıkışlar yaşadı; insan riski merkezde kalmayı sürdürdü. Yapay zekâ ise kenarda duran bir başlıktan çıkıp doğrudan CISO gündemini belirleyen bir unsura dönüştü.
Risk kapıdan değil, işin içinden akıyor
Rapor, klasik çevre güvenliği yaklaşımının tek başına yeterli olmadığını açıkça ortaya koyuyor. Güvenlik ekipleri artık yalnızca bir sonraki saldırının nereden gelebileceğini değil, kritik işin nerede yapıldığını, bu işe kimlerin ya da hangi sistemlerin eriştiğini ve hassas verinin insanlar, bulut platformları, işbirliği araçları, SaaS uygulamaları ve yapay zekâ destekli iş akışları arasında nasıl dolaştığını da takip etmek zorunda kalıyor.
Beş yıllık görünüm, doğrusal bir olgunlaşma çizgisi sunmuyor. 2025’te yükselen saldırı beklentileri 2026’da bir miktar düştü, ancak 2022 seviyesinin üzerinde kaldı. Bildirilen veri kaybı yıl bazında azaldı, fakat CISO’ların yarısından fazlası hâlâ maddi veri kaybı yaşadığını söylüyor. Hazırlık düzeyi ise neredeyse yerinden oynamadı. Yönetim kurulu uyumu 2026’da serideki en yüksek seviyeye çıktı, buna paralel olarak aşırı beklentiler de arttı. Veriler, güvenlik fonksiyonunun daha görünür ve daha desteklenir hale gelirken aynı zamanda çok daha geniş bir işletim alanını yönetmeye zorlandığını gösteriyor.
Bu değişim, güvenlik liderleri için sorunun odağını da değiştirdi. Artık temel soru yalnızca “bir sonraki tehdit ne olacak” değil. Kritik işin nerede yürüdüğü, bu iş üzerinde kimin ya da neyin yetkili olduğu ve hassas verinin insanlar, bulut sistemleri, işbirliği araçları, SaaS uygulamaları ve yapay zekâ etkin iş akışları arasında nasıl korunacağı da aynı derecede önemli hale geldi.
Yapay zekâ, CISO gündemini korumadan yönetişime taşıdı
En hızlı değişen alan yapay zekâ oldu. 2024’te CISO’ların yüzde 54’ü üretken yapay zekâyı güvenlik riski olarak gördüğünü söylerken bu oran 2025’te yüzde 60’a, 2026’da ise yüzde 78’e çıktı. Aynı dönemde iş dünyasının yapay zekâ ile ilişkisi deneme aşamasından günlük kullanıma geçti; asistanlar, copilot’lar, otomasyon sistemleri ve ajan tabanlı iş akışları sıradan iş süreçlerinin parçası haline geldi.
Kuruluşların önemli bir bölümü erişimi kısıtlama yoluna gidiyor. 2026 verilerinde CISO’ların yüzde 78’i kurumlarının çalışanların üretken yapay zekâ araçlarını kullanmasını engellediğini ya da sınırladığını söylüyor. Bu oran 2025’te yüzde 59’du. Ancak rapor, kısıtlamanın tek başına yönetişim anlamına gelmediğini vurguluyor. Yapay zekâ, üretkenlik paketlerine, işbirliği platformlarına, SaaS araçlarına ve kurumsal iş akışlarına gömüldükçe, yalnızca izin ver ya da engelle mantığı yeterli olmuyor.
Asıl soru, yapay zekânın bağlam içinde nasıl yönetileceğinde toplanıyor. Bir kullanıcı hangi veriye erişebiliyor, araç neyi özetleyebiliyor, neyi üretebiliyor ya da hangi eylemi gerçekleştirebiliyor, bir asistan ya da otomasyon bir soruyu yanıtlamanın ötesine geçip kararları etkilediğinde veya bir işlemi tetiklediğinde ne oluyor. Rapor, yapay zekâ riskinin yalnızca istemler, modeller ya da halüsinasyonlarla sınırlı olmadığını; hassas bilgi, kimlik, yetki, niyet ve kontrolün aynı denklemde buluştuğunu belirtiyor.
2026 çalışmasında öne çıkan bir başka veri de kaynak baskısı oldu. CISO’ların yüzde 79’u, yapay zekâya bağlı riskleri yönetmelerinin beklendiğini fakat buna paralel kaynak ya da uzmanlık artışı gelmediğini söylüyor. Sorun artık farkındalık değil, operasyonel kapasite olarak tanımlanıyor.
Raporun beş yıllık eğrisi, yapay zekânın güvenlik gündemindeki yerinin ne kadar hızlı değiştiğini de gösteriyor. Başlangıçta ortaya çıkan risk algısı, kısa süre içinde kurumsal yönetişim başlığına dönüştü. Bu geçiş, güvenlik liderlerinin yapay zekâyı yalnızca bir araç grubu olarak değil, veri erişimi ve karar kontrolüyle bağlantılı bir katman olarak ele aldığını ortaya koyuyor.
İnsan riski, eğitim başlığından çıkıp sistem meselesine dönüştü
Beş yıllık eğri boyunca en tutarlı sinyallerden biri insan riski oldu. İfade yıllar içinde insan hatasından insan riskine evrilse de yön değişmedi: 2022’de yüzde 56, 2023’te yüzde 60, 2024’te yüzde 74, 2025’te yüzde 66 ve 2026’da yüzde 79, insan riskini ya da hatayı en büyük siber zafiyet olarak işaret etti.
Bu oranlar, konunun yalnızca kullanıcı eğitimiyle açıklanamayacağını gösteriyor. Veri kaybı yaşayan kurumlar arasında, işten ayrılan çalışanların rol oynadığını söyleyenlerin oranı yüzde 93’e ulaşıyor. Maddi veri kaybının başlıca nedenleri arasında kötü niyetli ya da suç amaçlı içeriden kişiler, dikkatsiz içeriden kişiler, ele geçirilmiş kullanıcılar, yapay zekâ araçlarının kötüye kullanımı ya da yanlış yapılandırılması, dış saldırılar ve üçüncü taraf ihlalleri yer alıyor.
Başka bir ifadeyle veri kaybı artık davranış, kimlik, erişim, yetki, araç ve niyetin kesişim noktasında oluşuyor. Rapora göre insan riski, insan arayüzü olan bir sistem problemi gibi ele alınmalı. Kullanıcı kötü niyetli olabilir, dikkatsiz davranabilir, hesabı ele geçirilebilir, fazla yetki verilmiş olabilir, yeterince denetlenmeyebilir ya da iş süreci ona işletmenin haklı çıkarabileceğinden fazla erişim sunuyor olabilir.
Eğitim hâlâ bir unsur olarak yerini koruyor, ancak tek başına yükü taşıyamıyor. Kurumların davranışı bağlam içinde izlemesi gerekiyor: kullanıcının kim olduğu, hangi veriye dokunduğu, erişimin uygun olup olmadığı, eylemin olağan dışı sayılıp sayılmadığı, rol değişikliği, işten ayrılma ya da niyet değişimi gibi unsurların riski artırıp artırmadığı artık daha merkezi bir konu haline geldi.
Rapor, insan riskinin teknik kontrollerle tamamen ayrı bir alanda ele alınamayacağını da gösteriyor. Yetkiler, erişim modelleri ve iş süreçleri doğru kurgulanmadığında, kullanıcı davranışı tek başına değil, sistemin bıraktığı boşluklarla birlikte risk üretiyor.
Yönetim kurulu daha yakın ama beklenti de ağır
Çalışmanın en dikkat çekici beş yıllık sinyallerinden biri yönetim kurulu verisi oldu. 2022’de CISO’ların yüzde 51’i yönetim kurulunun siber güvenlik konusunda kendileriyle aynı çizgide olduğunu söylerken bu oran 2023’te yüzde 62’ye, 2024’te yüzde 84’e çıktı. 2025’te yüzde 64’e gerileyen uyum, 2026’da yüzde 85’e sıçradı. Bu dalgalanma, siber güvenliğin artık kurul gündemine daha sağlam girdiğini, fakat uyumun CISO’nun riski iş, operasyon, regülasyon ve müşteri güveni diline çevirebilme becerisine bağlı kaldığını gösteriyor.
Kurulların en çok önem verdiği başlıklar da bunu doğruluyor. CISO’lar, yönetim kurullarının şirket değerlemesi, ciddi kesinti, itibar kaybı, hassas bilgi kaybı, operasyonların aksaması, mevcut müşterilerin kaybı ve gelir düşüşü gibi konularda kaygılı olduğunu belirtiyor. Bu listenin dili, bir güvenlik operasyon panelinden çok kurumsal risk ajandasına benziyor.
Uyum artışı güvenlik liderlerinin işini hafifletmedi. Aksine, rolü daha görünür, daha ticari ve daha hesap verebilir hale getirdi. 2026’da CISO’ların yüzde 77’si üzerlerinde aşırı beklenti bulunduğunu söyledi. Bu oran 2025’te yüzde 66, 2022’de ise yüzde 49’du.
Kurul tarafında oluşan yakınlık, aynı zamanda güvenlik ekiplerinin daha fazla açıklama yapmasını gerektiriyor. Rapor, teknik riskin iş sonucu, operasyonel kesinti, müşteri güveni ve düzenleyici maruziyet gibi başlıklara çevrilebildiği ölçüde yönetim kurulu uyumunun güçlendiğini ortaya koyuyor.
Çalışmanın vardığı pratik nokta, dayanıklılığın bir sonraki aşamasının işin aktığı yerde belirleneceği. Kimlik sistemleri, işbirliği platformları, SaaS uygulamaları, bulut depoları, uç noktalar, API’ler, otomasyon ve yapay zekâ sistemleri ayrı kontrol alanları değil, aynı risk dokusunun parçaları olarak ele alınmak zorunda. Güvenlik artık yalnızca çevrede saldırıyı durdurmakla sağlanmıyor; insanların, verinin, kimliğin, uygulamaların ve akıllı sistemlerin her gün nasıl etkileştiğini anlamakla sağlanıyor.
Raporun aktardığı 1.600 küresel CISO’nun yanıtları, 2026’da siber riskin nerede yaşandığına dair tartışmayı saldırı hacminden iş akışına taşıyor. Asıl değişim de tam burada yaşanıyor: tehditler sadece dışarıda değil, üretkenliğin ve erişimin kesiştiği noktada şekilleniyor.