

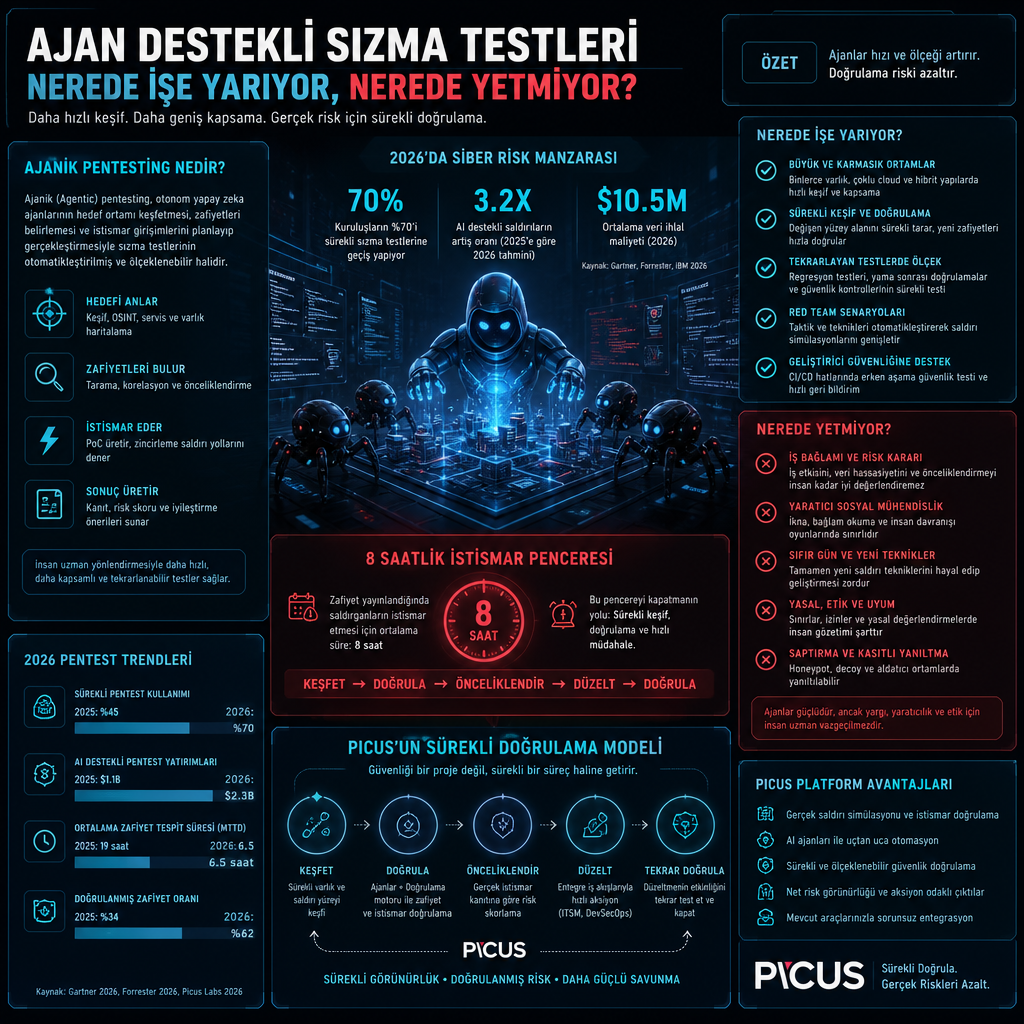
2026’nın ilk yarısında 35.364 yeni CVE kaydedildi, ancak bunların yalnızca 95’i ağ içinde gerçekten istismar edildi. Aynı dönemde açıkların duyurulmasından sömürüye geçiş süresi 21,5 günden 8 saate kadar düştü. Güvenlik ekiplerinin klasik sızma testi takvimlerini yeniden tartışmasının nedeni de bu hız farkı oldu.
Yapay zekâ destekli keşif yöntemleriyle ortaya çıkarılan 26 binden fazla zafiyetin yalnızca 421’i üst akışta yamalanabildi. Bu tablo, yıllık sızma testinin değişiklik ile doğrulama arasında 365 güne varan bir kör pencere bırakabildiğini, haftalık otomatik koşuların ise yedi güne kadar açık yarattığını gösteriyor. Picus’un geliştirdiği otonom sızma testi yaklaşımı da bu tartışmanın merkezinde yer alıyor, ancak şirketin kendi anlatımına göre yöntem belirli sınırlara sahip.
Kaynağın işaret ettiği ilk sınır zamanla ilgili. Klasik değerlendirmeler çoğu zaman ilk soruda, yani “ne keşfedildi” aşamasında duruyor. Asıl farkın ikinci ve üçüncü sorularda, yani kanıtın ne zaman üretildiğinde ve ortamın ne kadarını kapsadığında ortaya çıktığı belirtiliyor. Picus, otonom pentest satıyor ve yöntemin sınırlarının bir satıcı uygulamasından değil, doğrudan metodun kendisinden kaynaklandığını vurguluyor.
Bu yüzden güvenlik doğrulamasında öne çıkan model, sektörün “agentic pentesting” diye adlandırdığı ajan destekli sızma testi oldu. Yaklaşım yalnızca bir zafiyetin varlığını işaretlemekle kalmıyor; kontrollü biçimde gerçek bir sömürü yürütülüp yürütülemeyeceğini de kanıtlıyor. Böylece bir açığın gerçekten istismar edilebilir olup olmadığını, zincirleme saldırı basamakları kurulabiliyorsa hangi kritikliğe sahip varlığa kadar ulaşılabildiğini ve düzeltmenin işe yarayıp yaramadığını aynı akışta gösterebiliyor.
Bu yöntemin en güçlü tarafı, ulaşılan sistemlerde gerçek saldırı zincirini canlı biçimde doğrulaması. Bir zafiyet, başlangıç erişiminden ayrıcalık yükseltmeye ve yatay harekete kadar zincirlenebiliyorsa, ulaşılan kritik varlık artık varsayımsal değil, kanıtlı oluyor. Düzeltme sonrası aynı akış yeniden çalıştırılabildiği için giderme süreci tahmine değil, tekrar üretilebilir kanıta dayanıyor.
Yine de tartışmanın merkezinde hız sorunu var. Gartner’ın tanımladığı Continuous Offensive Security Testing, noktasal değerlendirmeyi bırakıp tetikleyiciye bağlı, risk katmanlarına göre planlanan testleri öne çıkarıyor. Bu modelde doğrulamalar, riskle uyumlu zaman aralıklarında, çoğu kez dakikalar ya da saatler içinde tamamlanıyor. Gartner’ın planlama varsayımına göre 2028’e kadar kurumsal sızma testi programlarının yüzde 60’ından fazlası sürekli doğrulama biçiminde işleyecek.
Burada güvenlik sorusu da değişiyor. Artık mesele “test yaptık mı” değil, yeni açılan yüzeyleri ne kadar hızlı doğruladığımız. Ajan destekli sızma testi bu soruya yanıt vermek için kullanılıyor; ancak yöntemin sınırları da aynı anda görünür hale geliyor. Kanıt üretmek için önce hedefte güvenli biçimde ilerlemek, ardından keşif, pivot, zincir kurma ve doğrulama adımlarını tek tek geçmek gerekiyor.
250 bin uç noktalı bir yapıda yürütülen agentic pentest’in tam çevrimi haftalar sürebiliyor. Bu süre, insan eliyle yapılan bir angajmanın çeyrek yıl almasına göre belirgin biçimde kısa olsa da sekiz saatlik bir istismar penceresi karşısında hâlâ uzun kalıyor. Testin derinleşebilmesi için ortamın çalışma sırasında değişmemesi gerekiyor; ancak büyük ağlarda haftalar süren tarama tamamlandığında rapordaki bazı bulgular artık var olmayan bir çevreyi anlatabiliyor.
Yöntemin ikinci sınırı kapsama alanında ortaya çıkıyor. Canlı istismar, güvenlik gerekçeleri nedeniyle her yere yöneltilemiyor. İş kritik üretim sistemleri, çok büyük segmentler ve kapalı ya da hava boşluklu ağlar gerçek sömürüye kapalı tutuluyor. Binlerce CVE için çalışır istismar kodu bulunmaması da aracın oynayabileceği alanı daraltıyor. Duyurudan ilk istismara kadar geçen sürenin saatlere indiği bir dönemde, yalnızca istismar bağımlı araçların en az konuşabildiği an tam da bu dar pencere oluyor.
Bu nedenle yeni modeller, kapsama sorununu tek araçla çözebileceğini iddia etmiyor. Aksine, değişikliği tetikleyen olay neyse doğrulama yöntemini onun belirlemesi gerektiği görüşü öne çıkıyor. Yeni bir CVE duyurulduğunda cevaplanacak soru, açık var mı değil, bu açık bizim ortamımızda sömürülebilir mi oluyor. Exploitability validation adı verilen yaklaşım, çalışır bir istismar kodu beklemeden, zafiyetin dayandığı saldırı tekniklerini test ederek bunu saatler içinde tüm etkilenen kapsam üzerinde doğrulayabiliyor.
Güvenlik kontrolü değiştiğinde ya da yeni bir kampanya gözlendiğinde soru bu kez başka bir yere kayıyor: Bunu durdurabiliyor muyuz? Security control validation, saldırgan tekniğini canlı savunma katmanına karşı yeniden oynatıyor ve her adımın engellenip engellenmediğini, tespit edilip edilmediğini ya da tamamen kaçırılıp kaçırılmadığını gösteriyor. Altyapıda bir değişiklik yapıldığında sorulması gereken soru ise “bu yeni bir saldırı yolu açtı mı” oluyor. Ajan destekli sızma testi bu noktada devreye giriyor ve zincirlenmiş, canlı kanıtla yeni yolu doğrulayabiliyor.
Picus’un anlattığı modelde üç yöntem tek bir bulgu yapısına bağlanıyor. Şirket, Autonomous Penetration Testing, Exposure Validation ve Breach and Attack Simulation bileşenlerinin ortak kanıt havuzundan beslendiğini söylüyor. Amaç, farklı konsollar ve farklı kuyruklar yüzünden yeniden parçalanmış bir bulgu yığını oluşturmamak. Her açık için tek bir bekleyen iş kaydı, tek bir kapanış durumu ve varlık farkındalığı olan tek bir veri modeli hedefleniyor.
Geçmişte zafiyet yönetimi, aynı açık için birden fazla araçtan gelen çelişkili öncelikler yüzünden adalara bölünmüştü. Yeni doğrulama akışında da her yöntemin kendi ekranı ve kendi kuyruğu olursa aynı dağınıklığın yeniden üretileceği belirtiliyor. Bu nedenle ortak bulgu modelinin deduplikasyon yapması, kanıtı saklaması ve hangi varlığı etkilediğini açıkça işaretlemesi isteniyor.
Şirketin verdiği işleyiş örneğinde kritik bir CVE ortaya çıktığında ilk saat, tehdit istihbaratıyla zenginleştirme yapılıyor. İkinci saatte etkilenen varlıklar, kritik seviye ve çevredeki kontroller haritalanıyor. Dördüncü saatte tüm etkilenen varlıklarda sömürülebilirlik değerlendiriliyor, canlı testin güvenli olduğu yerlerde saldırı yolları doğrulanıyor ve kontroller ilgili tekniklere karşı sınanıyor. Altıncı saatte düşük riskli düzeltmeler devreye alınıyor, kalan işler sahiplerine yönlendiriliyor ve her düzeltme kapanıştan önce yeniden doğrulanıyor.
Bu işleyiş, platformun üç bileşeni üzerinden tek bir bulgu modeliyle yürütülüyor. Picus Platform içinde Autonomous Penetration Testing, Exposure Validation ve Breach and Attack Simulation aynı kanıt yapısını paylaşıyor. Şirket, bu yapının ayrı ayrı konsollardan gelen tekrarları ve çakışan öncelikleri azaltmak için kurulduğunu aktarıyor. Böylece bir açık için tek bir backlog, tek bir kapanış durumu ve varlığa bağlı tek bir kayıt tutulması amaçlanıyor.
Kaynağa göre validation programlarının kazanıldığı ya da kaybedildiği nokta da tam olarak burada başlıyor. İlk soruda ne bulunduğu kadar, bulgunun hangi anda üretildiği ve çevrenin ne kadarını kapsadığı önem kazanıyor. Picus’un çizdiği çerçeve, noktasal pentest ile sürekli doğrulama arasındaki farkı bu iki ölçekte tarif ediyor.
Şirketin verdiği örneğe göre bir kritik CVE tespit edildiğinde saat bazında ilerleyen bir akış işletiliyor. İlk saat tehdit istihbaratı ekleniyor, ikinci saat etkilenen varlıklar ve çevredeki kontroller haritalanıyor, dördüncü saat sömürülebilirlik her etkilenen varlıkta test ediliyor. Altıncı saate gelindiğinde düşük riskli azaltımlar uygulanıyor, kalan işler sahiplerine yönlendiriliyor ve her düzeltme yeniden doğrulanmadan kapatılmıyor.
Bu yaklaşımın canlı gösterimi için The Validation Summit 26 da duyuruldu. Etkinlik, Hacker Valley’den Ron Eddings’in sunumuyla 14 Ekim saat 13.00 ET ve 15 Ekim saat 11.00 BST’de düzenlenecek. Picus CTO’su Volkan Erturk’ün, yeni bir CVE’yi tetikten doğrulanmış bulguya ve ardından birkaç saat içinde onaylı düzeltmeye taşıyacağı bir canlı demo planlandı. Etkinlikte Mikko Hyppönen açılış konuşmasını yapacak, Chanel, Atlassian ve Kraft Heinz’tan güvenlik liderlerinin de hazırlık süreçlerini anlatacağı belirtildi. Kayıt ücretsiz olacak.
Agentic pentesting’e yönelen ilgi, yöntemin tüm güvenlik sorunlarını tek başına çözeceği iddiasından değil, hangi soruya ne kadar hızlı ve hangi kapsamda yanıt verebildiğinden geliyor. Kaynak metin, kanıtın üretildiği an ile değişikliğin gerçekleştiği an arasındaki fark büyüdükçe doğrulama araçlarının değerinin daha net görüldüğünü aktarıyor.