

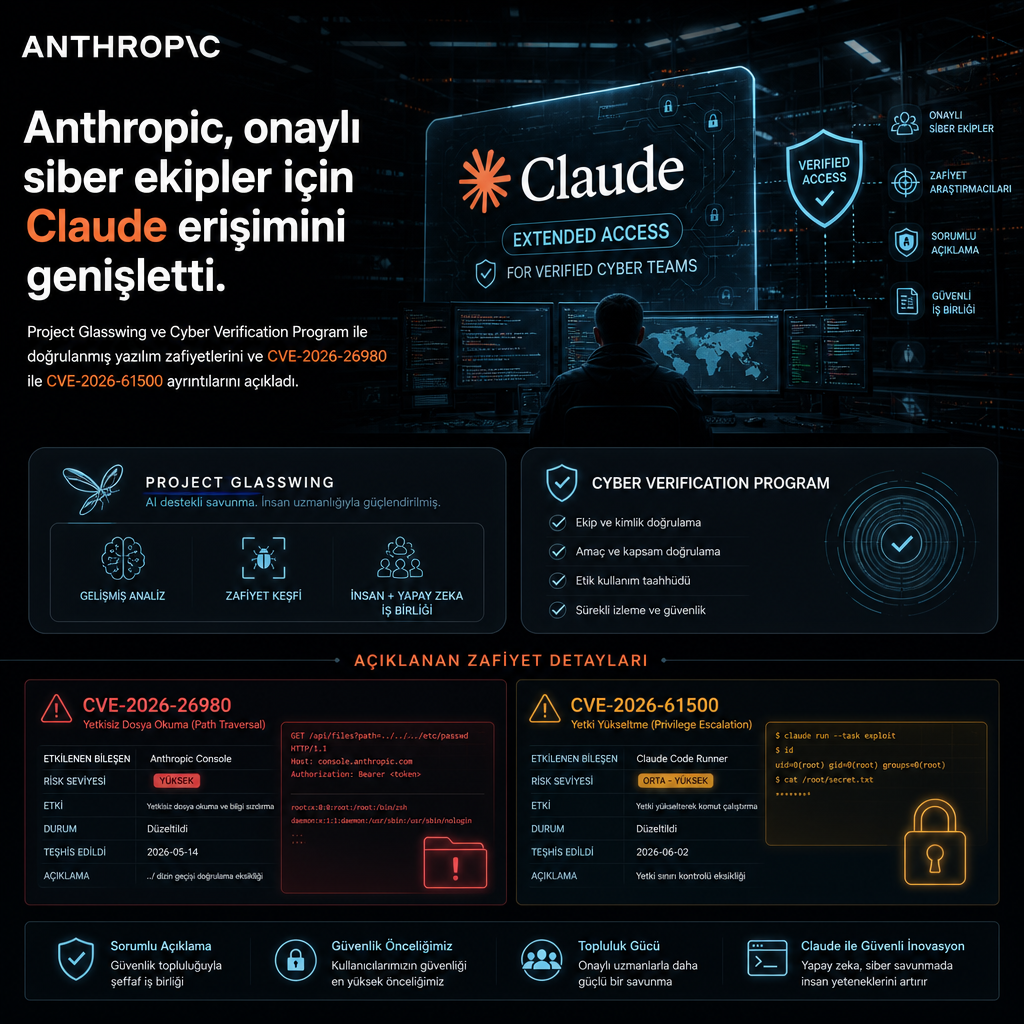
Anthropic, Project Glasswing kapsamında Nisan-Temmuz 2026 arasında en az 129.000 doğrulanmış yazılım açığı bulduğunu ve Nisan-Ekim 2026 döneminde açık kaynak taramalarıyla buna ek 5.500 doğrulanmış zafiyet daha saptadığını açıkladı. Şirket, doğrulanan zafiyetlerin 33.000’den fazlasının şimdiye kadar kritik ya da yüksek önem derecesinde sınıflandırıldığını bildirdi.
Glasswing’den Cyber Verification Program’a geçiş
Anthropic, savunma ve kırmızı takım çalışmalarını daha geniş erişim katmanlarıyla ayıran yeni programının adını Cyber Verification Program (CVP) olarak duyurdu. Şirket, kurumların ve güvenlik ekiplerinin kendi çalışma biçimlerine en uygun erişim seviyesine başvurabileceğini belirtti. Üç katmanlı yapı, Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 ve ileride gelecek yeni modellere erişim sağlıyor.
Defense Access katmanı; olay müdahalesi, zararlı yazılım tersine mühendisliği, zafiyet analizi ve doğrulama gibi savunma işlerine yönelik tasarlandı. Red Team Access, bu kullanım alanlarına yetkili sızma testi ve red-team çalışmalarını ekliyor. Specialized Access ise en az güvenlik önlemine sahip katman olarak tanımlandı ve yalnızca güvenlik sistemlerini test etmeye yetkili, sınırlı sayıdaki doğrulanmış kuruluşlara ayrıldı.
Şirket, CVP’nin Project Glasswing ile başlattığı savunma odaklı çalışmayı genişlettiğini ve gelişmiş siber kabiliyetleri daha geniş bir savunmacı kitlesine güvenli biçimde sunmayı amaçladığını söyledi. Anthropic ayrıca bu araçları iki amaçlı nitelikleri nedeniyle savunmacılara açtığını, çünkü aynı yeteneklerin kötü niyetli bir aktör tarafından saldırı amacıyla da silah haline getirilebildiğini vurguladı.
Filtreler savunmada sıkı, red team’de gevşek
Anthropic’in paylaştığı CyScenarioBench değerlendirmesi, güvenlik önlemlerinin model davranışı üzerindeki farkını da ortaya koydu. Claude Opus 5.5’in Defense Access sürümünde filtreler 50 görevin 46’sını engelledi. Aynı modelin Red Team Access sürümünde ise hiçbir görev bloklanmadı ve 50 görevin 34’ü tamamlandı; bu oran, herhangi bir güvenlik önlemi uygulanmadığındaki tamamlama oranıyla aynı seviyede kaldı.
CVP erişimi olmadan yapılan testlerde ise her görev ilk istemde engellendi. Anthropic, bu değerlendirmelerin gelişmiş siber kabiliyetleri daha geniş bir savunucu grubuna güvenli biçimde sunabileceklerine dair kendilerine güven verdiğini belirtti. Şirket, güvenlik ekiplerinin aynı yetenekleri sistemlerini korumak için kullandığını, buna karşılık bu yeteneklerin kötü niyetli aktörlerin elinde zararlı amaçlarla da kullanılabildiğini aktardı.
300 zafiyetin yalnızca ikisi aktif istismara uğradı
VulnCheck araştırmacısı Patrick Garrity, geçen ay yayımladığı analizde Anthropic veya Project Glasswing ile ilişkilendirilen 300 zafiyetin yalnızca 2’sinin sahada istismar edildiğini açıkladı. Bu, yüzde 0,67’lik bir orana karşılık geliyor. Aynı çalışmada 39 zafiyetin kritik, 141’inin yüksek, 81’inin orta ve 18’inin düşük seviyede sınıflandırıldığı da yer aldı.
Aktif istismara uğrayan iki açık CVE-2026-26980 ve CVE-2026-61500 olarak açıklandı. İlk zafiyet Ghost CMS üzerinde bir SQL enjeksiyonu açığı, ikincisi ise Rejetto HTTP File Server üzerinde bir oturum sahteciliği hatasıydı.
Bulgular, yapay zekânın zafiyet keşfi için giriş eşiğini düşürdüğünü, ancak bulunan her açığın tehdit aktörleri tarafından istismar edilebilir ya da ciddi etki yaratabilir olmadığını ortaya koydu. Metinde ayrıca 1Password ve Veracode örneklerine atıf yapılarak, yapay zekâ ile üretilen yamaların da kendi güvenlik risklerini doğurabildiği hatırlatıldı.
Veracode, testlerinde yapay zekâ destekli kod üretim görevlerinin yaklaşık yüzde 44’ünün riskli bir güvenlik açığı eklediğini bildirdi. Şirketin ortalama güvenlik başarı oranı yüzde 56’da kaldı ve ilk rapordaki yüzde 55 seviyesinden belirgin bir sıçrama göstermedi. Veracode, güvenlik performansı yatay seyrederken yapay zekâ üretimi kod miktarının boru hatlarına daha fazla girdiğini aktardı.