

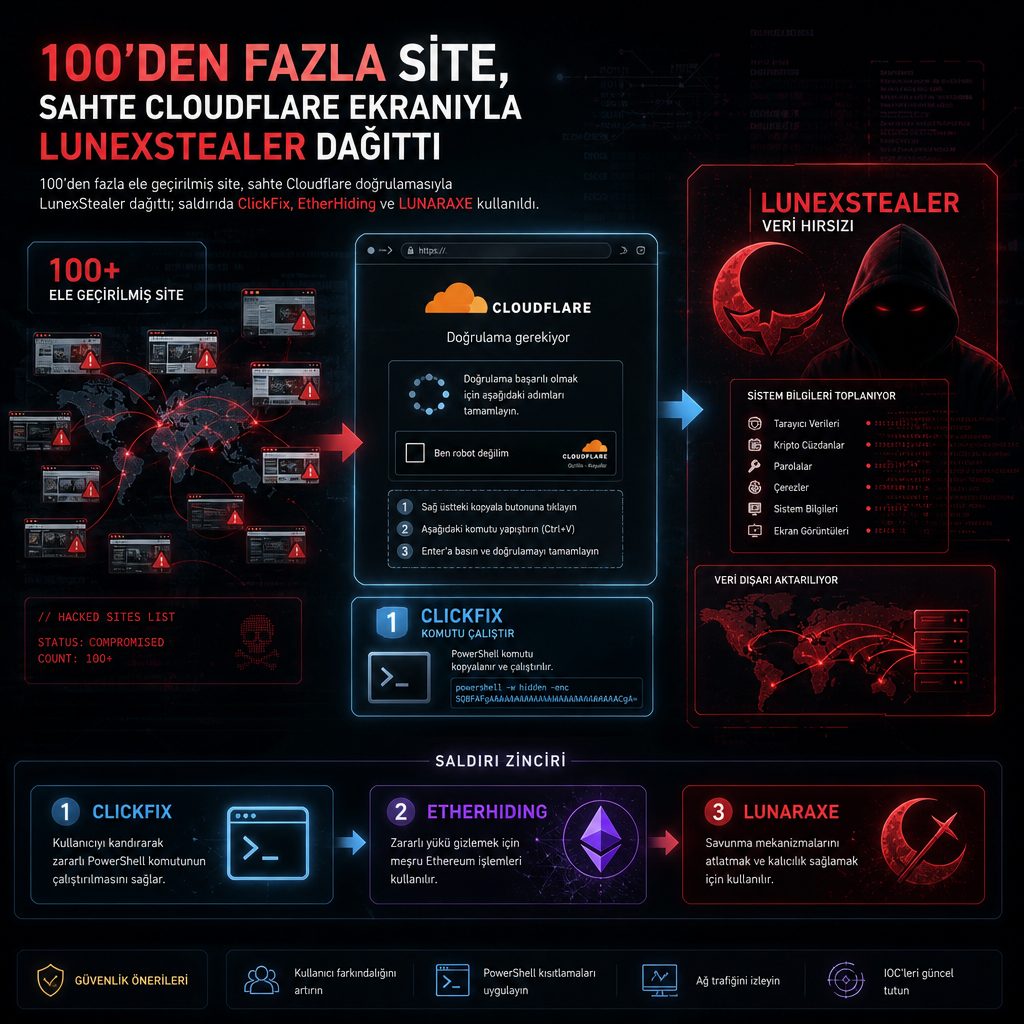
CERT-UA’nın eylülde incelediği kampanyada, ele geçirilmiş 100’den fazla internet sitesi ziyaretçilere sahte bir Cloudflare doğrulama sayfası göstererek LunexStealer adlı bilgi çalan zararlıyı dağıttı. UAC-0277 koduyla izlenen faaliyetlerde, kurbanların kim olduğu ya da saldırıların kaç sistemde başarıya ulaştığı açıklanmadı.
Kuruma göre saldırı zinciri, ziyaretçinin insan olup olmadığını doğruluyormuş gibi görünen bir sayfayla başlıyor. Ekranda bir komut çalıştırılması isteniyor; bu komut girildiğinde uzaktaki bir sunucudan kötü amaçlı bir MSI paketi indiriliyor ve kuruluyor. Güvenlik ekiplerinin ClickFix diye adlandırdığı bu yöntem, kullanıcıyı kendi eliyle zararlı işlemi başlatmaya itiyor.
Saldırganlar, sahte doğrulama sayfasının yüklenmesi için kullanılan alan adını ve betiğin çalışma modunu da EtherHiding tekniğiyle saklıyor. Bu bilgiler, Polygon ya da Ethereum ağındaki akıllı sözleşmelerden çekiliyor. CERT-UA’nın aktardığına göre sistemin üç modu var: 0 pasif, 1 ziyaretçileri izleyen ve site ile yönlendirildikleri sayfa hakkında veri toplayan izleme modu, 2 ise sahte doğrulama ekranını gösteren mod.
Mod 2’de saldırı, yalnızca Windows kullanıcılarına uygulanıyor. Sayfaya arama motoru sonuçlarından gelen ve 12 saat içinde en fazla iki kez aynı siteyi ziyaret eden kişiler sahte Cloudflare ekranını görüyor. Bu seçici dağıtım, indirme bağlantısına kadar uzanan ClickFix akışının LunexStealer yükleyicilerini yaymak için kullanıldığını gösteriyor.
MSI paketleri, Defender atlatma ve DLL sideloading
İncelemelerde üç ayrı MSI varyantı ortaya çıkarıldı. Birinci varyant doğrudan LunexStealer’ı sisteme kuruyor. İkinci varyant, Windows hesap denetimini aşmaya çalışıyor, Microsoft Defender istisnaları ekliyor, meşru ama zafiyetli AMD sürücüsü PDFWKRNL.sys’i kullanarak güvenlik yazılımlarını körleştirmeyi hedefliyor ve ardından LunexStealer’ı uzaktaki bir sunucudan alıp çalıştırıyor. Üçüncü varyant ise DLL sideloading tekniğine başvuruyor; meşru FnHotkeyUtility.exe yürütülebilir dosyası, sahte spkvol.dll kütüphanesini yüklüyor ve bu DLL stealer’ı çözüp çalıştırıyor.
LunexStealer yalnızca tarayıcı verilerini çekmekle kalmıyor. Arctic Wolf Labs ve Ontinue tarafından da belgelenen yeteneklerine göre zararlı, LUNARAXE adlı kötü amaçlı bir tarayıcı eklentisi kuruyor. Eklenti, kullanıcıya “Microsoft Office Word Editor” gibi görünerek çerezleri, tarama geçmişini ve web formlarına girilen kimlik bilgilerini topluyor. Aynı zamanda operatöre tarayıcı üzerinde uzaktan kontrol sağlıyor ve sayfalarda keyfi JavaScript çalıştırabiliyor.
Stealer ailesi, bunun yanında NAIVEMESS adlı yardımcı bileşeni de devreye sokuyor. Bu bileşen, komuta-kontrol sunucusundan gelen yapılandırmaya göre kuruluyor ve LUNARAXE’in Windows dosya sistemine PowerShell tabanlı Native Messaging Host üzerinden erişmesini sağlıyor. CERT-UA, NAIVEMESS’in sürücü listesini alma, dizinleri gezme, dosya okuma, oluşturma, üzerine yazma ve çalıştırma işlevleri sunduğunu; dosyaları Base64 kodlu parçalar halinde taşıdığını ve dizinleri ile dosya gruplarını ZIP olarak önceden arşivlediğini belirtti.
Bileşenin C2 sunucusuyla ayrı bir iletişim kanalı bulunmuyor. Komutlar, eklentinin içinde yer alan modüller üzerinden geliyor. LUNARAXE.CORE, C2 iletişimini yönetiyor, komutları alıp çalıştırıyor ve çerezler, tarama geçmişi, yer imleri, yüklü eklenti ayrıntıları ile ele geçirilen kimlik bilgileri gibi tarayıcı verilerini dışarı aktarıyor. Aynı modül sekmeleri yönetebiliyor, eklentileri açıp kapatabiliyor, bildirim gösterebiliyor, web sayfalarında JavaScript çalıştırabiliyor ve sahte katmanlar ekleyebiliyor. NAIVEMESS yüklüyse dosya kopyalama, dosya yazma ve çalıştırma işlevleri de bu modül üzerinden kullanılabiliyor.
LUNARAXE.STEALER, web formlarına girilen parolaları toplayıp sayfa URL’siyle birlikte LUNARAXE.CORE’a iletiyor. LUNARAXE.STRIP ise HTTP yanıtlarından CSP başlıklarını çıkararak Content Security Policy korumalarını devre dışı bırakıyor ve keyfi JavaScript kodunun çalıştırılmasına zemin hazırlıyor.
Kuruluşlara verilen uyarılar
CERT-UA, kuruluşlara sıradan kullanıcıların Windows Run iletişim kutusunu grup ilkeleriyle kullanmasını engellemelerini, yönetici yetkisi olmayan kullanıcıların MSI paketi kurulumunu kısıtlamalarını ve “msiexec.exe” çalıştırmalarını izlemelerini önerdi. Kurum ayrıca Microsoft’un vulnerable driver blocklist özelliğinin etkinleştirilmesini ve güvenilmeyen tarayıcı eklentilerinin kurulmasının allowlist yaklaşımıyla sınırlandırılmasını istedi.
Microsoft da, istismar edilen imzalı ama zafiyetli sürücülerin kötüye kullanımını engellemek için “Block abuse of exploited vulnerable signed drivers” adlı Attack Surface Reduction kuralının açılmasını öneriyor. Bu kural, bir uygulamanın zafiyetli imzalı sürücüyü diske yazmasını durdurmayı hedefliyor.
Kampanya, sahte güvenlik kontrollerinin kullanıcının dikkatini nasıl yönlendirip MSI zincirlerine dönüştürülebildiğini ve tarayıcı eklentileri üzerinden veri çalmanın ne kadar derinleştirilebildiğini bir kez daha ortaya koydu. CERT-UA’nın aktardığı bulgular, saldırının yalnızca stealer dağıtımına değil, tarayıcı içi kontrol ve dosya sistemi erişimini birleştiren çok katmanlı bir yapıya dayandığını gösteriyor.