

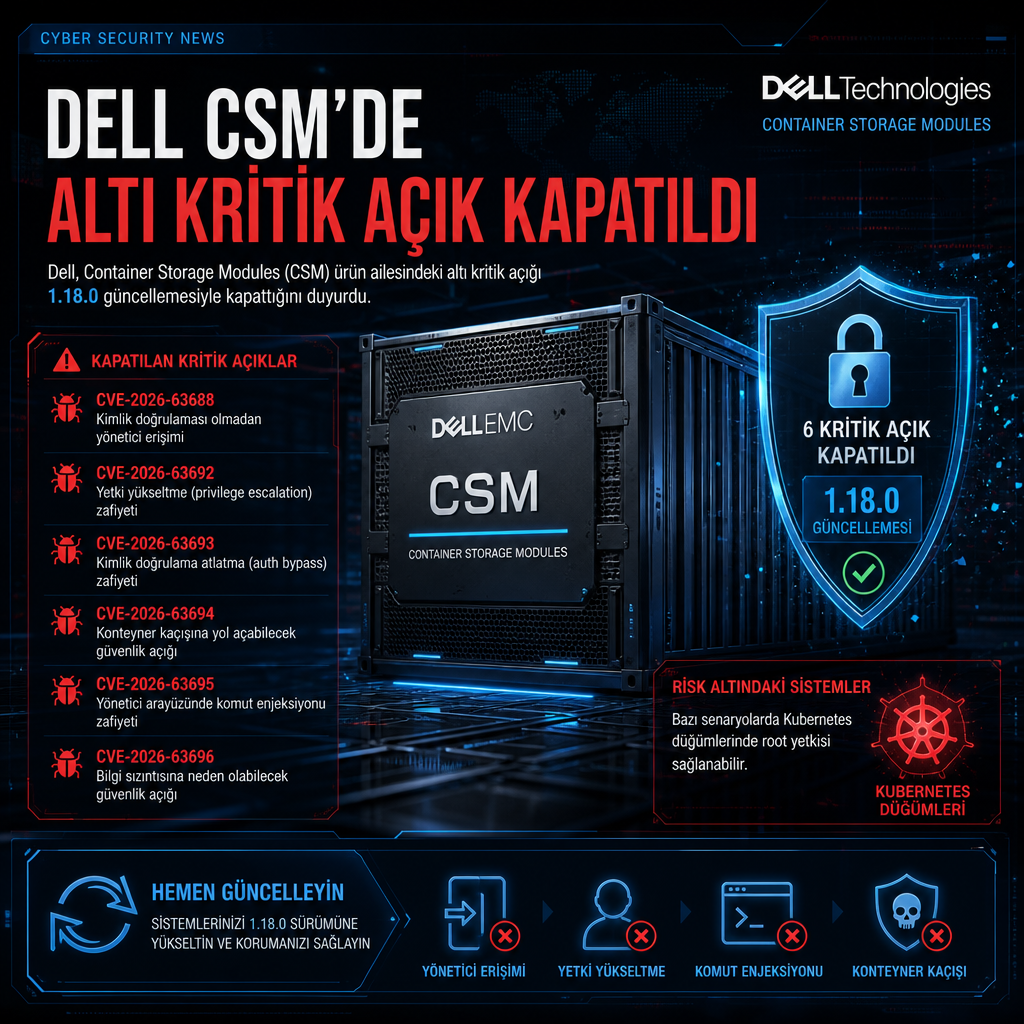
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik güvenlik açığını kapatmak için bir güncelleme yayımladı. Şirket, bu açıkların kimlik doğrulaması gerektirmeyen saldırganlara yönetici bilgilerine erişim, güvenlik kontrollerini aşma ve bazı senaryolarda Kubernetes küme düğümlerinde root düzeyine yükselme imkânı verebildiğini duyurdu.
Güncelleme, CSM’nin 1.17.0 öncesi tüm sürümlerindeki hataları gideriyor. Dell, bu açıklar için geçici bir işaretleme ya da azaltma yöntemi bulunmadığını, tek çözümün 1.18.0 sürümüne yükseltme olduğunu belirtti.
Altı açık, kimlik doğrulama ve yetki katmanlarını hedef alıyor
Listenin başında CVE-2026-63688 yer alıyor. CVSS skoru 10.0 olan açık, csm-authorization içindeki gRPC sunucusunda kritik işlev için eksik kimlik doğrulama sorunundan kaynaklanıyor. Dell’e göre kimliği doğrulanmamış bir uzaktan saldırgan, kayıtlı tüm storage array’ler için storage backend yönetici kimlik bilgilerine yetkisiz erişim sağlayabiliyor.
Şirket, bu zafiyetin csm-authorization güvenlik modelini tamamen baypas ettiğini ve beş desteklenen Dell depolama ürün ailesini kapsayan altyapıda tam yönetim kontrolü doğurabildiğini söyledi. Dell, bu nedenle CVE-2026-63688’i kritik olarak sınıflandırdı.
CVE-2026-63692 de yine eksik kimlik doğrulama nedeniyle ortaya çıkıyor. CVSS skoru 10.0 olan açık, authorization proxy ve tenant service bileşenlerini etkiliyor. Dell’in notuna göre ağ üzerinden gelen ve kimlik doğrulaması olmayan bir saldırgan, güvenlik kontrollerini aşarak yönetici düzeyinde yetki elde edebiliyor.
Başarılı bir istismar, authorization servisinin tamamının ele geçirilmesine ve tüm tenant’lar boyunca depolama kaynaklarına erişim ya da bu kaynakları değiştirme yeteneğine yol açabiliyor. Dell, bu açığın da tam yönetim kontrolü ile sonuçlanabileceğini vurguladı.
Üçüncü kritik açık CVE-2026-67269. CVSS skoru 9.9 olan bu hata, ContainerStorageModule Custom Resource reconciler bileşenindeki hatalı yetki yönetiminden doğuyor. Dell, düşük ayrıcalıklı bir uzaktan saldırganın bu zafiyeti kullanarak yetkileri yükseltebileceğini ve cluster düğümlerinde root erişimine ulaşabileceğini belirtti.
Şirketin açıklamasına göre saldırgan, tek bir custom resource gönderimiyle bir Kubernetes kümesindeki tüm düğümleri tehlikeye atabiliyor. Dell, bu açığı da yüksek riskli başlıklar arasına koydu.
Listede CVE-2026-67273 de bulunuyor. CVSS skoru 9.6 olan açık, şablon motorunda özel öğelerin yetersiz temizlenmesinden kaynaklanıyor. Dell’e göre düşük yetkili ve uzaktan erişimi olan bir saldırgan, bu kusuru kullanarak yetki yükseltebilir, hassas bilgilere erişebilir ve yetkisiz RBAC değişiklikleri yapabilir.
Şirketin danışma notunda, başarılı bir istismarın saldırgana Kubernetes Secrets üzerinde küme genelinde okuma erişimi ve cluster-scoped RBAC kaynakları oluşturma imkânı verdiği ifade edildi. Dell, bunun Kubernetes erişim kontrollerini etkisiz bırakabildiğini söyledi.
Sabit kimlik bilgileri, sahte token ve JWT anahtarı
CVE-2026-54472, CSM Authorization modülündeki sabit kodlanmış kimlik bilgileri nedeniyle ortaya çıkıyor. CVSS skoru 9.8 olan açıkta, uzaktan ve kimliği doğrulanmamış bir saldırganın kriptografik olarak geçerli yönetici token’ları üretebildiği belirtildi.
Bu yöntem, CSM Authorization proxy’sine yetkisiz yönetim erişimi sağlıyor. Dell, saldırganın bağlı tüm tenant’lar için depolama erişim politikalarını atlatabileceğini ve bu politikaları yetkisiz biçimde yönetebileceğini bildirdi.
Yine CVSS skoru 9.8 olan CVE-2026-61421, karavi-authorization içindeki JWT doğrulama bileşeninde sabit kodlanmış bir kriptografik anahtarı hedef alıyor. Dell’e göre kamuya açık bu imzalama sırrını bilen bir saldırgan, sahte kimlik doğrulama token’ları oluşturarak yönetici ayrıcalıkları kazanabiliyor.
Dell, müşterilere güncellemeleri uygulamalarını ve JWT imzalama sırlarını döndürmelerini tavsiye etti. Şirket, bu açıkların tamamının CSM’nin 1.17.0 öncesi sürümlerini etkilediğini ve 1.18.0 ile giderildiğini yeniden hatırlattı.
Dell’in duyurusunda ayrıca bu açıklar için güncelleme dışında bir azaltma ya da geçici çözüm bulunmadığı kaydedildi. Şirket, geçmişte Dell ürünlerindeki bazı güvenlik açıklarının aktif istismara konu olduğunu hatırlatarak gerekli düzeltmelerin uygulanmasını istedi. Duyuruda CVE-2021-21551 ve CVE-2026-22769 numaralı açıkların da daha önce aktif istismara girdiği bilgisi yer aldı.