

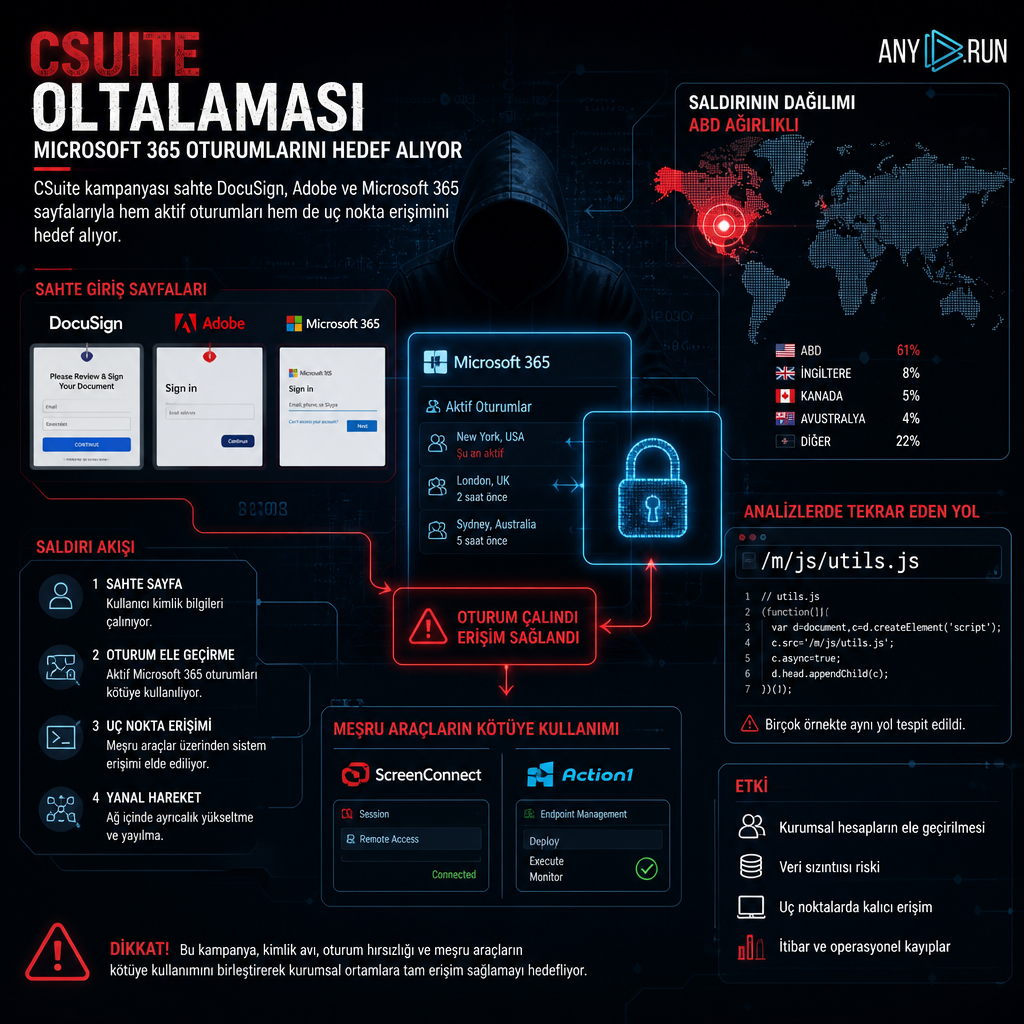
Yalancı DocuSign, Adobe, Zoom, Google Meet, Dropbox ve Microsoft 365 sayfalarıyla yürütülen CSuite kampanyası, kurbanlardan hem kimlik bilgisi hem de aktif oturum çalarak iş e-postalarına ve uç noktalara aynı anda erişim sağlıyor. ANY.RUN araştırmacılarının incelediği akışta saldırganlar, bir yandan Microsoft 365 oturumlarını ele geçirmeye çalışırken diğer yandan ScreenConnect ve Action1 gibi meşru uzaktan yönetim araçlarını kurarak sisteme kalıcı uzaktan erişim açıyor. Kampanya, Adobe, DocuSign, Zoom, Google Meet, Dropbox ve Microsoft 365 etrafında kurulan iş odaklı yemlerle başlıyor; bazı akışlarda bir hukuk bürosu adına hazırlanmış sahte DocuSign zarfı, diğerlerinde Adobe temalı sayfalar kullanılıyor.
Kampanya, özellikle ABD’de yoğunlaşıyor. ANY.RUN’un sandbox telemetrisi, CSuite ile ilişkili gönderimlerin yüzde 51’inin ABD’den geldiğini gösteriyor. Hindistan yüzde 18 ile ikinci sırada yer alırken Filipinler, Avustralya, Birleşik Krallık, Kanada ve başka ülkelerden de etkinlik görüldü. Etki alanında teknoloji, imalat, kamu ve idare ile danışmanlık sektörleri öne çıktı. Bu dağılım, kampanyanın yalnızca tek bir ülkeyle sınırlı kalmadığını, ancak ABD merkezli etkinliğin belirgin biçimde ağır bastığını ortaya koyuyor.
İnceleme, tek bir oltalama e-postasının kısa sürede hem hesap hem de cihaz tarafında yetki genişletmeye dönüşebildiğini ortaya koydu. Araştırmacılar, Adobe temalı bir yem üzerinden dağıtılan BAT dosyasının ayrıcalık yükselttiğini ve ardından ScreenConnect kurduğunu sandbox içinde gösterdi. Başka akışlarda ise arşivler, hafif BAT ve VBS droplar ile birlikte meşru uzaktan erişim yazılımlarının sisteme indirildiği belirlendi. Operasyonun iki yönlü çalışması net biçimde ortaya çıktı: Bir yol cihaz üzerinde uzaktan erişim kurmaya gidiyor; diğer yol Microsoft 365 oturumlarını ve cihaz kodu tabanlı kimlik doğrulama akışlarını hedefliyor.
Oltalama sayfası oturum çalmaya da araç kurmaya da gidebiliyor
CSuite’in temelinde, iş hayatında sık kullanılan servislerin taklit edildiği tanıdık görünümlü oltalar var. Adobe, DocuSign, Zoom, Google Meet, Dropbox ve Microsoft 365 markaları etrafında kurulan sahte sayfalar, kurbanı ya belge imzası ve toplantı daveti gibi masum görünen bir etkileşime yönlendiriyor ya da doğrudan kimlik avı formuna taşıyor. ANY.RUN’un incelediği sahte DocuSign zarfı, bir hukuk bürosu adına hazırlanmış izlenimi veriyordu. Sahte görünümün amacı, kullanıcının belge açtığını sanmasını sağlarken arka planda kimlik bilgisi ya da oturum verisi toplamaktı.
Benzer şekilde incelenen Adobe temalı yem, tarayıcı içindeki etkileşimi hızla bir dosya indirme zincirine çevirdi. Bu akışlarda amaç yalnızca kullanıcı adı ve parolayı toplamak değil; aktif Microsoft 365 oturumlarını da ele geçirip oturum belirteçlerini kullanarak hesabı yeniden doğrulama ihtiyacını aşmak. Kaynak metinde bu zincirin, açık bir parola ele geçirme adımından çok daha öteye geçerek aktif oturumlara yöneldiği vurgulanıyor. Böylece saldırganlar, giriş bilgisi yerine doğrudan kullanılan oturumlara dayanarak hesap kontrolü kurabiliyor.
Kampanyanın diğer kolu daha doğrudan endpoint tarafına uzanıyor. Saldırganlar bu yolda kurbanı, cihaz kodu tabanlı oltalama ya da klasik kimlik bilgisi toplama akışlarına iterek Microsoft 365 erişimi sağlamaya çalışıyor. Böylece tek bir başarılı oltalama, posta kutusuna erişimin ötesine geçip kullanıcının cihazında da kalıcı bir ayak izi bırakabiliyor. Kaynağa göre bu kombinasyon, bir phishing olayını daha geniş hesap ele geçirme, dolandırıcılık ve iş sistemlerine kalıcı erişim sürecine çevirebiliyor.
Sandbox oturumlarından birinde görülen zincir, bunun ne kadar hızlı gerçekleşebildiğini gösterdi. Adobe temalı bir sayfa, BAT dosyası indirdi; dosya ayrıcalık yükseltti; ardından ScreenConnect kuruldu. Böylece ilk bakışta sıradan görünen bir oltalama sayfası, aynı oturum içinde doğrudan uzaktan kontrol noktasına dönüştü. Aynı akışta araştırmacılar, tarayıcı içi davranış ile uç nokta etkinliğini birlikte izleyerek saldırının sayfadan kabuğa ve oradan da RMM kurulumuna nasıl geçtiğini kayda aldı.
Farklı örneklerde saldırganların yalnızca tek bir dosya türüne bağlı kalmadığı da görüldü. Arşivler, hafif BAT ve VBS droplar ve benzeri küçük yükleyiciler, meşru yönetim araçlarını kurmak için kullanıldı. ScreenConnect ve Action1 bu araçlar arasında yer aldı. Bu yazılımlar normalde uzaktan destek ve sistem yönetimi için BT ekipleri tarafından kullanılıyor; kampanya içinde ise saldırganların uzaktan erişim kanalı açmasına yarıyor. Aynı araçların savunma tarafında da yaygın biçimde kullanılması, olayın odağını araçtan çok saldırı zincirinin nasıl kötüye kullanıldığına kaydırıyor.
CSuite’in e-posta tarafındaki yemi de tek tip değil. Kaynakta, Adobe, DocuSign, Zoom, Google Meet, Dropbox ve Microsoft 365 markalarıyla kurulan farklı senaryoların kullanıldığı belirtiliyor. Bu çeşitlilik, kampanyanın kurbanı tek bir tema yerine iş akışında sık karşılaşılan birçok servis üzerinden yakalamayı hedeflediğini gösteriyor. Oltalama sayfası bazen belge onayı, bazen toplantı, bazen de bulut depolama görünümü altında sunuluyor.
Active session theft, kampanyanın kritik parçalarından biri olarak öne çıkıyor. Saldırganlar yalnızca kimlik bilgisi toplamakla yetinmiyor; devam eden Microsoft 365 oturumlarını da ele geçirerek yeniden giriş engellerini aşmaya çalışıyor. Böylece posta kutusu erişimi, devam eden yazışmaların okunması ve güvenilir görünen bir hesap üzerinden işlem yapılması mümkün hale geliyor. Kaynağa göre bu durum, tekil bir phishing olayından daha ağır bir iş vakası yaratıyor.
Olayın bir diğer kolu, cihaz erişimi ile hesap erişimini aynı zincirde birleştiriyor. Kurbanın cihazında uzaktan erişim yazılımı çalıştırılırken aynı anda Microsoft 365 erişimi de hedefleniyor. Bu birleşim, saldırganın bir yandan hesabı, diğer yandan çalışan cihazını kontrol etmesine kapı açıyor. ANY.RUN raporunda bu nedenle CSuite’in hem iş hesaplarını hem de çalışan cihazlarını etkileyebildiği, dolayısıyla etki alanını genişlettiği ifade ediliyor.
Kampanya içinde kullanılan tekniklerden biri de cihaz kodu tabanlı kimlik avı akışı. Bu yöntem, kurbanı belirli bir cihaz kodunu onaylamaya yöneltiyor ve Microsoft 365 erişimini almaya çalışıyor. Kaynakta bu akışın, klasik parola toplama ile birlikte kullanıldığı ve aktif oturumlara uzandığı belirtiliyor. Aynı operasyonun farklı kollarında hem doğrudan kimlik avı hem de oturum ele geçirme denemeleri bulunuyor.
CSuite’in sonuçları, sadece tek bir kullanıcı hesabıyla sınırlı değil. Araştırmacıların aktardığı senaryolara göre saldırganlar posta kutusuna girdikten sonra süren yazışmaları okuyabiliyor, ödeme başlıklarını izleyebiliyor ve güven duyulan çalışan kimliğine bürünebiliyor. Bu erişim, fatura manipülasyonu, ödeme yönlendirme ve tedarikçi dolandırıcılığı için kullanılabiliyor. Aynı hesap, ekip arkadaşlarına, iş ortaklarına ya da müşterilere karşı yeni oltalama girişimlerinde de araç haline gelebiliyor.
Microsoft 365, posta kutusu ve cihaz aynı anda hedefte
CSuite, tek bir hesabın ele geçirilmesiyle sınırlı kalmıyor. Kampanya, iş hesapları ile çalışan cihazlarını aynı anda hedefleyerek etki alanını genişletiyor. Araştırmada aktarılan senaryolara göre saldırganlar posta kutusuna girdikten sonra süren yazışmaları okuyabiliyor, ödeme başlıklarını izleyebiliyor ve güven duyulan çalışan kimliğine bürünebiliyor. Bu erişim, finansal dolandırıcılık için de zemin hazırlıyor. Gerçek iş yazışmalarına ulaşan bir saldırgan, fatura yönlendirme, ödeme hesabı değiştirme ve tedarikçi dolandırıcılığı gibi işlemleri daha inandırıcı bir iletişim akışıyla yürütme imkânı buluyor.
Erişim sağlanan hesabın başka çalışanlara, iş ortaklarına ya da müşterilere karşı kullanılması da kampanyanın parçası olarak öne çıkıyor. Güvenilir görünen bir kimlik, kuruluş içinde yeni oltalama denemelerinin kapısını açabiliyor. Bu nedenle bir kullanıcının hesabına erişim, yalnızca tekil bir mailbox olayı olarak kalmıyor; kuruma yayılan daha geniş bir iç hareketlilik için başlangıç noktası olabiliyor.
Meşru uzaktan yönetim araçlarının kötüye kullanılması, tehdidi daha kalıcı hale getiriyor. ScreenConnect ve Action1 gibi normalde BT ekiplerinin uzaktan destek ve yönetim için kullandığı araçlar, bu kez saldırganların kurban sistemle bağlantıyı sürdürmesine yarıyor. Güvenlik ekipleri de aynı araçları kendi ağlarındaki sistemleri yönetmek, yazılım dağıtmak ve uzaktan destek vermek için kullanıyor; sorun, araçların değil, saldırı zinciri içinde nasıl devreye sokulduklarının ortaya çıkması. Kaynak metin, bu araçların saldırganlara ilk oltalama anından sonra da bağlanma imkânı verdiğini açık biçimde belirtiyor.
ANY.RUN’un aktardığı tabloya göre bu birleşik erişim modeli, olay müdahalesini de zorlaştırıyor. Bir yanda çalınmış Microsoft 365 oturumları, diğer yanda uzaktan erişim yazılımı yüklenmiş uç noktalar bulununca, ekiplerin yalnızca hesabı kapatması yetmiyor. Hem kimlik katmanında hem de endpoint katmanında aynı anda temizlik yapılması gerekiyor. Kaynak, bu nedenle olayın kapsamının tek bir posta kutusu ihlalinden daha geniş olduğunu, iş sistemlerinde kalıcı erişim ihtimalinin de gündeme geldiğini söylüyor.
Kampanyanın etkisi, iş sürecinin başka halkalarına da yayılabiliyor. İçeride güvenilir görünen bir hesaptan gönderilen ileti, ortaklara veya müşterilere ulaşan ikinci bir oltalama dalgasına dönüşebiliyor. Bu açıdan CSuite, başlangıçtaki phishing eylemini yalnızca ilk temas noktası olarak kullanıyor. Sonrasında ortaya çıkan erişim, iletişim trafiği, ödeme akışı ve cihaz yönetimi gibi farklı katmanlara yayılıyor.
Kaynakta yer alan ifadeye göre bu süreç, bir posta kutusu ihlaliyle sınırlı kalmıyor ve kalıcı erişim ile dolandırıcılık potansiyelini birlikte taşıyor. Aynı olay zinciri içinde hesap, cihaz ve güven ilişkisi birlikte hedef alınıyor. Bu yüzden CSuite, iş hesapları ile çalışan uç noktalarını aynı anda zora sokan bir model olarak anlatılıyor.
Tetkik ekipleri için görünürlük, ilişkilendirme ve hızlı müdahale
İncelemede en çok vurgulanan noktalardan biri, saldırı zincirinin tek bir dosya ya da alan adına bakılarak anlaşılamaması oldu. CSuite, ikna edici bir iş yemiyle başlıyor, tarayıcı etkinliğine, script çalıştırmaya, payload indirmeye ve uzaktan erişim kurulumuna kadar uzanıyor. Bu yüzden araştırmacılar, olayları bir dosyanın davranışıyla sınırlamak yerine zincirin tamamını yeniden kurmak zorunda kalıyor. Kaynağın anlattığı yapıda, ilk bulgu ile gerçek etki arasında çok sayıda adım bulunuyor.
ANY.RUN’un etkileşimli sandbox ortamı, bu akışı hem tarayıcı hem de uç nokta tarafında izlemeyi mümkün kılıyor. İnceleme sırasında tarayıcı içi analiz, CSuite yemi içinde /m/js/utils.js yoluna yapılan bir referansı ortaya çıkardı. Araştırmacılar bu tekrar eden yolu kullanarak başka sandbox örneklerinde de ilgili etkinlikleri eşleştirdi. Aynı analiz yaklaşımı yönlendirmeleri, JavaScript davranışını, ağ isteklerini, PowerShell çalıştırmalarını, payload teslimini ve RMM kurulumunu birlikte gösterdi.
Tehdit istihbaratı tarafında da benzer bir ilişkilendirme ihtiyacı var. ANY.RUN’un Threat Intelligence Lookup hizmeti, alan adı, IP, URL, dosya ya da tekrar eden artefaktlardan ilişkili sandbox analizlerine gitmeye izin veriyor. Bu incelemeden öne çıkan sorgulardan biri url:”/m/js/utils.js$” oldu. Sorgu, URL’si /m/js/utils.js ile biten ve CSuite yemiyle ilişkilendirilen oturumları açığa çıkarıyor. Kaynak metin, bu yolun ilgili sahte sayfalar boyunca tekrar ettiğini belirtiyor.
Alan adı ya da tekil dosya bazlı karar verme, hızlı dönen altyapılarda yetersiz kalabiliyor. CSuite’te kullanılan altyapı kısa sürede değişebildiği için, elle tutulan blok listelerin çabuk eskimesi de mümkün. Bu nedenle istihbarat akışları SIEM, EDR, firewall ve benzeri kontrollere doğrudan besleniyor. Amaç analistin her uyarıyı tek tek zenginleştirmesi değil, mevcut güvenlik katmanlarının güncel göstergelerle beslenmesi. ANY.RUN, tehdit verisini 16.000’den fazla kuruluş ve 700.000’den fazla güvenlik profesyonelinin katkısıyla topladığını aktarıyor.
Tier 1 ekipleri için hazırlanan raporlar da bu nedenle öne çıkarıldı. Yapılandırılmış sandbox raporları, davranışsal bağlamı, göstergeleri, yapay zekâ ile üretilmiş özetleri ve önerileri tek yerde toplayarak üst seviyedeki analistlere daha net bir başlangıç noktası sunuyor. İncelemeyi yapan ekip açısından bu, olayın el değiştirdiği anda yeniden işleme yükünü azaltıyor. Kaynak, bu yapıların phishing incelemelerinde özellikle el değiştirme aşamasındaki gecikmeyi düşürmek için kullanıldığını belirtiyor.
Yayımlanan veriler, bu yaklaşımı kullanan kurumların triage süresini yüzde 94’e kadar kısaltabildiğini, Tier 1 inceleme süresini yüzde 20 azalttığını, Tier 1’den Tier 2’ye yapılan eskalasyonları yüzde 30 düşürebildiğini ve ortalama müdahale süresini 21 dakika kısaltabildiğini belirtiyor. Aynı kaynak, tehditlerin 15 saniye kadar kısa sürede tespit edilebildiğini de aktarıyor. Bu rakamlar, saldırının kapsamı büyüdükçe görünürlük ve hızın neden ayrı bir başlık olarak ele alındığını gösteriyor.
CSuite örneği, kimlik katmanı ile uç nokta katmanının birlikte hedef alındığı oltalama kampanyalarının nasıl büyüdüğünü gösteren son vakalardan biri olarak kayda geçti. ANY.RUN’un analizine göre saldırı, oturum hırsızlığını uzaktan erişim araçlarıyla birleştirerek tek bir oltalama girişimini daha geniş bir iş vakasına dönüştürüyor. Kampanyanın ABD ağırlıklı dağılımı, aktif Microsoft 365 oturumları, sahte DocuSign ve Adobe temaları, ScreenConnect ve Action1 kullanımı ile /m/js/utils.js yolunun tekrar eden varlığı, aynı zincirin farklı halkaları olarak raporda yan yana yer aldı.