

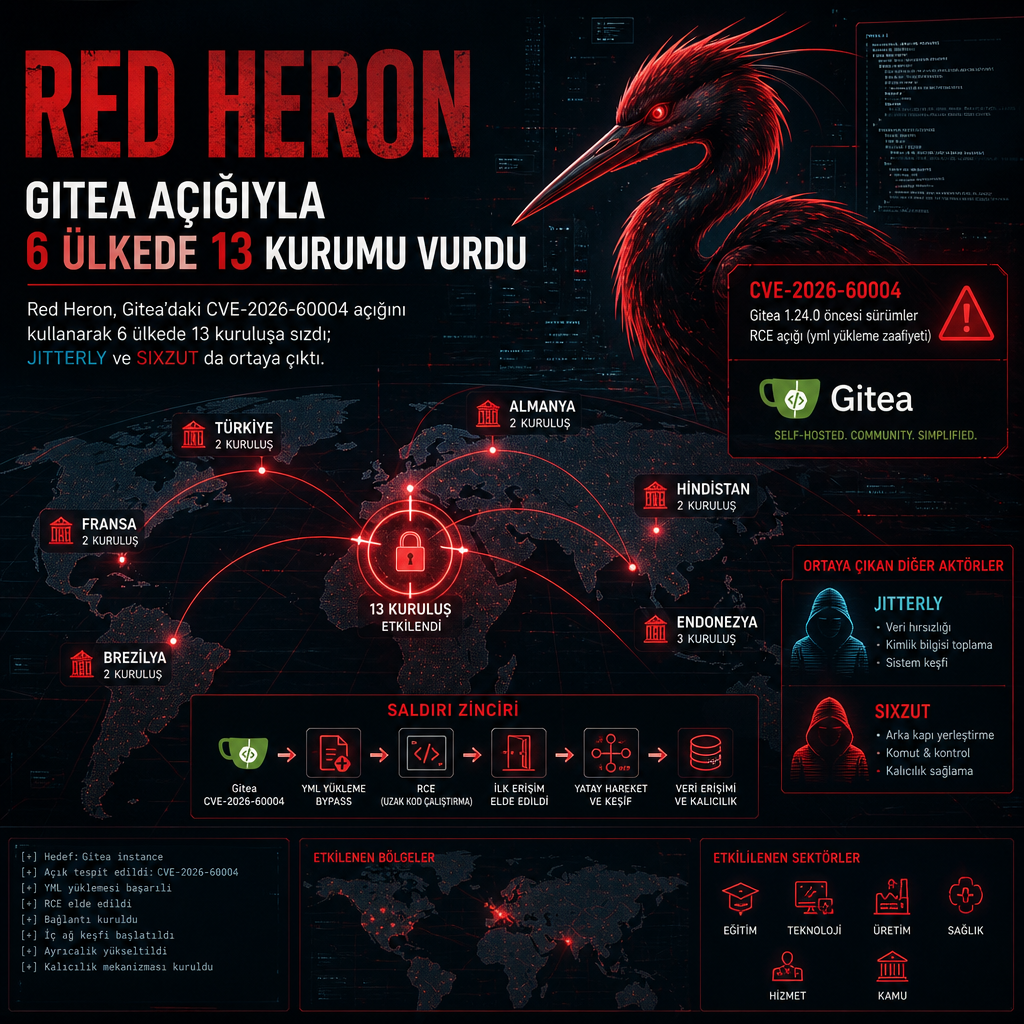
Red Heron adlı tehdit aktörü, Gitea’daki yeni açıklanmış kritik bir uzaktan kod çalıştırma açığını hızla istismar ederek altı ülkede en az 13 kuruluşta sızıntı, kalıcı erişim ve ağ içinde yatay hareket sağladı.
Yapılan son incelemelere göre kampanya Kanada, Arjantin, Tayvan, ABD, Katar ve Sri Lanka’daki kurumları etkiledi. Saldırganın hedefleri savunma, seçim, enerji, havacılık, telekomünikasyon, kamu, kamu güvenliği ve araştırma alanlarına kadar uzandı. Araştırmacılar, hedef sınıflandırmasında Basitleştirilmiş Çince etiketlerin kullanıldığını ve bu işaretlerin operasyonun Çin bağlantılı bir bağlamda yürütüldüğü değerlendirmesini güçlendirdiğini aktardı.
Singapur merkezli siber güvenlik şirketi Acronis Threat Research Unit, Red Heron’un yedi ülkede toplam 1.386 Gitea örneğini taradığını, ayrıca Tayvan’da bulunan 477 sistemi ayrı bir veri kümesinde tuttuğunu belirtti. Ekip, faaliyetin kaynak kodu hırsızlığından kalıcı erişime, kimlik bilgileri toplamaya ve ağ içinde ilerlemeye evrildiğini; bir üç düğümlü Proxmox kümesinde root düzeyine çıkıldığını da rapora ekledi.
Şirketin analizine göre Red Heron, 29 Temmuz 2026’dan itibaren kamuya açık bir istismar kodunu tam otomatik bir Python çerçevesine dönüştürdü. “exp_enhanced.py” adı verilen bu çerçeve, hesap açma, zafiyetli sunucuları sömürme, depo çalma ve seçilmiş izleri silme işlemlerini otomatikleştirdi. Araştırmacı Subhajeet Singha, kamuya açıklanan kavram kanıtı kodunun birkaç gün içinde bu kabiliyete ulaştığını söyledi.
Gitea açığından tam otomatik istismar zincirine
Operasyonun merkezinde CVE-2026-60004 yer alıyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-60004. Bu kritik Gitea RCE açığı, kamuya açık bir istismar kodundan alınarak 29 Temmuz 2026’dan itibaren “exp_enhanced.py” adı verilen otomatik bir Python çerçevesine dönüştürüldü. Araştırmacı Subhajeet Singha, kamuya açıklanan kavram kanıtı kodunun birkaç gün içinde hesap açma, zafiyetli sunucuları sömürme, depo çalma ve seçilmiş izleri silme yeteneği olan bir sisteme çevrildiğini söyledi.
Singha, bu istismar çerçevesinin geliştirilmesinde yapay zekâ kullanıldığına dair bir işaret bulunmadığını da vurguladı. Ona göre operatör, erişilebilir kavram kanıtı kodlarını ve diğer açık kaynak araçları uyarladı.
Aynı incelemeler, saldırganın Gitea kampanyasından önce de iz bıraktığını gösterdi. Red Heron’un, “exp.py” adlı bir Python betiğiyle 10 ülkedeki 18 Joomla tabanlı siteyi hedef aldığı, ardından CVE-2026-60004 istismarını kopyaladığı tespit edildi. Bu hedefler arasında Hindistan merkezli bir yurtdışı eğitim danışmanlığı firması ile ABD merkezli bir yönetilen hizmet sağlayıcısı da bulunuyor.
Tayvan’daki bir ortamda saldırganın, açık durumdaki bir Gitea sunucusundan başlayıp üç düğümlü Proxmox kümesinde tam yönetici yetkisine ulaştığı bildirildi. Arjantin’deki nicel işlem yapan bir firma üzerinde de kapsamlı keşif yapıldı. Kanada merkezli yenilenebilir enerji şirketinde ise depo içerikleri, yapılandırma sırları, iç token’lar, SSH host key’leri ve iç uygulamalar dışarı çıkarıldı.
Tayvan’daki endüstriyel otomasyon şirketinden sızdırılan veriler arasında SCADA/HMI aracıyla ilgili yüzlerce depo, IoT platform entegrasyonları, bir ağ paket yakalayıcı, sunucu yapılandırmaları, gözetim ve izleme ürünü ile dahili iş uygulamaları yer aldı. Katar’daki hedeften alınan içerikler de öğrenim yönetim platformu, yapay zekâ tabanlı sohbet botu, iş akışı otomasyonu araçları ve WordPress eklentilerini kapsadı.
Toplamda doğrulanan ihlaller Kanada’da 2, Arjantin’de 1, Tayvan’da 4, ABD’de 4, Katar’da 1 ve Sri Lanka’da 1 kuruluşu etkiledi. Araştırmacılar, bu vakalarda JITTERLY adlı bir Linux implantının da kullanıldığını bildirdi ancak devam eden inceleme nedeniyle implantın hangi hedeflere yerleştirildiğine dair ayrıntı paylaşmadı.
JITTERLY, C++ ile geliştirilmiş bir Linux bileşeni olarak tanımlanıyor ve kabuk çalıştırma, dosya transferi, süreç sonlandırma, ağ tünelleme, etkileşimli terminal erişimi ve iç ağ içinde sıçrama gibi 30’dan fazla komutu destekliyor. Kayıtlarda bu arka kapının, “dmpdump” takma adlı araştırmacı tarafından Temmuz 2026’da da belgelenmiş olduğu; AdaptixC2 ajanı ile kesişen yönler taşıdığı belirtiliyor.
Staging sunucusunda ayrıca SIXZUT adlı, daha önce belgelenmemiş bir LD_PRELOAD rootkit bulundu. Bu bileşen, 15 farklı Linux işlevini yamalayarak dosyaları, süreçleri ve ağ bağlantılarını gizleyebiliyor; kötü amaçlı etkinliğin izlerini saklayabiliyor, yazılımın tespit edilip sonlandırılmasını zorlaştırabiliyor ve kapatıldığında yeniden devreye girebiliyor.
Singha, Red Heron’un otomatik Gitea istismarı ile yapılandırılmış hedef seçimini birleştirerek depo hırsızlığından kimlik bilgisi toplamaya, kalıcı erişime ve kurban ağları içinde yatay harekete ilerlediğini söyledi. Araştırmacı, seçimler, savunma, enerji, kamu ve araştırma ile bağlantılı kurumlara dönük odaklanmanın, fırsatçı taramanın ötesinde kasıtlı bir toplama önceliğine işaret ettiğini de sözlerine ekledi.
Acronis’in son ek bulguları yayımlandıktan sonra haberde yer aldı.