Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
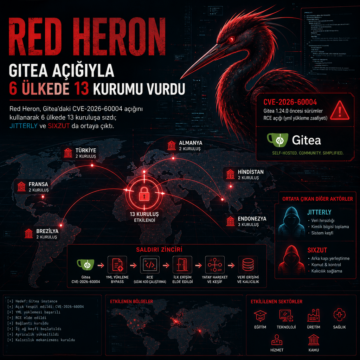


Red Heron, Gitea’daki CVE-2026-60004 açığını kullanarak 6 ülkede 13 kuruluşa sızdı; JITTERLY ve SIXZUT da ortaya çıktı.
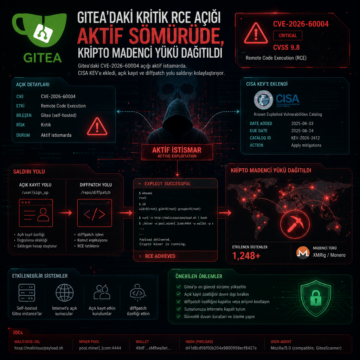
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.

Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.

Gitea’da CVE-2026-60004 kodlu, CVSS 9.8 puanlı kritik bir açık 1.27.1 ile kapatıldı. Hata, varsayılan açık kayıt nedeniyle dışarıdan oluşturulabilen hesaplarla repository yazma yetkisi üzerinden uzaktan kod çalıştırmaya kadar uzanabiliyor. 27-28 Temmuz tarihlerindeki duyurularda otomatik yükseltme, PoC kodu ve ayrı bir dosya dahil etme düzeltmesi de yer aldı.