

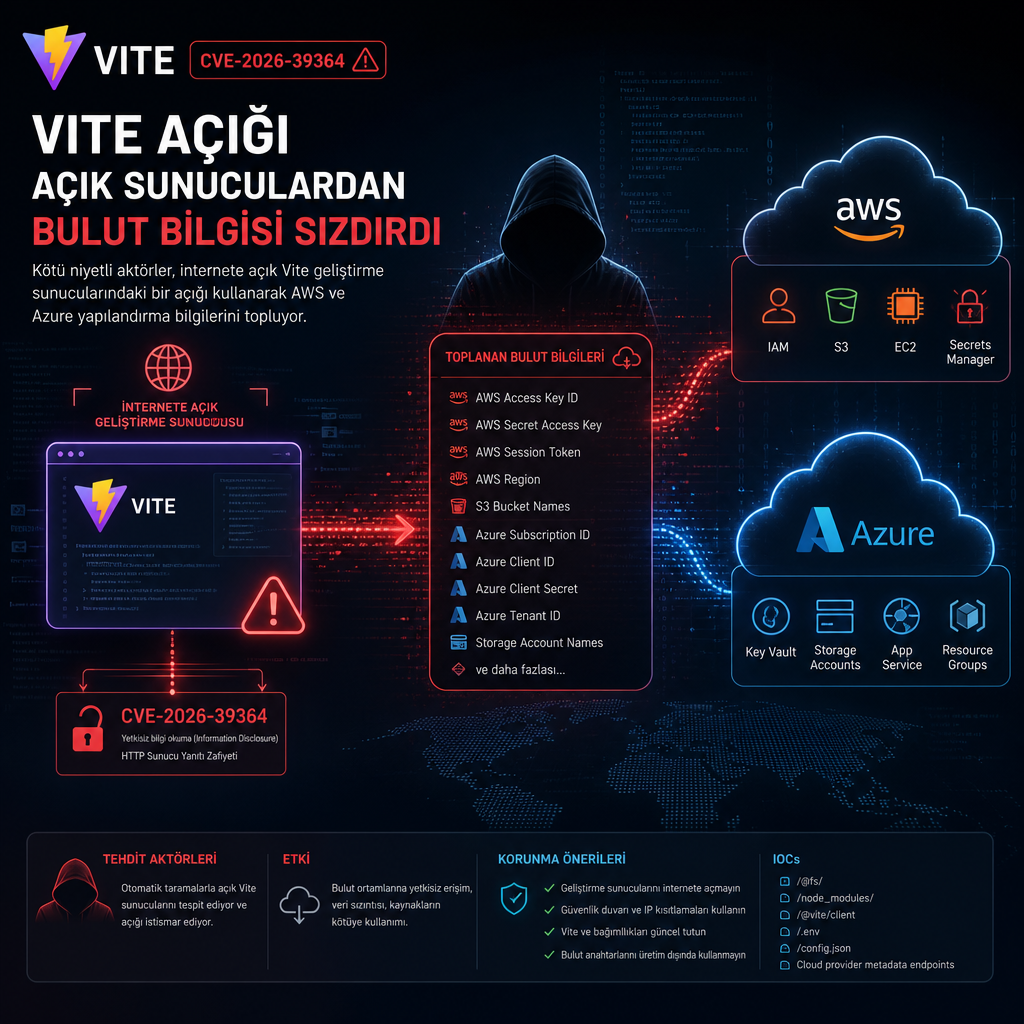
İnternete açık Vite geliştirme sunucularını hedef alan otomatik bir tarama kampanyası, AWS ve Microsoft Azure yapılandırmalarıyla birlikte bulut kimlik bilgilerini topluyor. Ağustos 2026’da gözlenen faaliyet, Vite’teki CVE-2026-39364 açığının kötüye kullanılmasıyla ilerliyor; açık, kimlik doğrulaması gerektirmeden sorgu parametreleri üzerinden güvenlik kısıtlarını aşmaya ve hassas dosyaları ifşa etmeye izin verebiliyor. Zafiyet kaydı NVD’de şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-39364.
F5 Labs’in incelemesine göre saldırı, özellikle geliştiricilerin dış ağa açtığı Vite dev sunucularını hedefliyor. Normal şartlarda bu sunucular localhost üzerinde çalışacak şekilde bağlanıyor; ancak –host bayrağı, server.host ayarı ya da Docker port eşleştirmelerindeki yanlış yapılandırmalar hizmeti doğrudan yerel ağdan ya da açık internetten erişilebilir hale getiriyor.
Vite, Nisan 2026’da yayımladığı uyarıda, server.fs.deny tarafından engellenmesi gereken dosyaların belirli sorgu ekleriyle geri döndürülebileceğini duyurmuştu. ?raw, ?import&raw ve ?import&url&inline gibi parametreler eklendiğinde, .env ve *.crt gibi hassas dosyalar HTTP 200 yanıtıyla alınabiliyor. Başarılı bir istismar için üç koşulun aynı anda sağlanması gerekiyor: dev sunucu ağda açık olacak, hassas dosya server.fs.allow içinde tanımlı dizinlerden birinde yer alacak ve dosya server.fs.deny ile eşleşen bir desenle engellenmiş olacak.
İncelemeye göre saldırganlar, /@fs/ uç noktasına hassas dosya yolunu gösteren bir HTTP GET isteği gönderiyor ve yanıltıcı sorgu parametreleri ekliyor. Sunucu bu isteği işlerken server.fs.deny kontrolü devre dışı kalıyor ve istenen dosyanın içeriği yanıt gövdesinde düz metin olarak dönüyor. F5 Labs, bunun yapılandırma dizinleri hedef alındığında API anahtarları, veritabanı parolaları ve bulut yönetici kimlik bilgileri gibi verilerin doğrudan alınmasına yol açabileceğini bildirdi.
F5, istismar girişimleriyle uyumlu bir dizi istekte keşif yapıldığını ve çeşitli veri türlerinin çekilmeye çalışıldığını aktardı. Hedeflenen içerikler arasında ortam yapılandırmaları, AWS kimlik bilgileri, AWS ayarları ve yedekleri, terraform.tfstate ile serverless.yml gibi altyapı durum dosyaları, Azure profilleri ve /etc/passwd, /proc/self/environ, /proc/1/environ ile /proc/self/cwd/.env gibi sistem belleği ve ortam ayrıntıları bulunuyor. Araştırmacılar, /proc/self/cwd/.env yolunun denenmesinin, saldırganın çalışır durumdaki uygulamanın aktif .env dosyasını süreç dizinine bakarak bulabildiğini gösterdiğini vurguladı.
Vite’in Nisan 2026’daki açıklamasına göre, server.fs.deny altında bulunması gereken dosyalar, sorgu parametresi olarak ?raw, ?import&raw ya da ?import&url&inline eklendiğinde HTTP 200 yanıtıyla alınabiliyor. Şirket, .env ve *.crt örneklerini vererek bu davranışın hassas içeriklerin dışarı sızmasına kapı araladığını belirtmişti.
İsteklerde ayrıca sahte User-Agent başlıkları kullanıldı. Saldırganlar Googlebot, ClaudeBot, GPTBot, PerplexityBot, OAI-SearchBot ve Amazonbot gibi büyük tarayıcıları ve yapay zekâ botlarını taklit eden kimlikler ekleyerek trafiği normalmiş gibi göstermeye çalıştı. Bununla birlikte sahte X-Forwarded-For ve X-Real-IP değerleri de enjekte edildi. 34.94.237[.]62 ile 104.28.219[.]193 gibi örnekler, IP tabanlı erişim listelerini aşmak ve log analizini zorlaştırmak için kullanıldı.
Faaliyetin önemli bir bölümü ABD, Belçika, Hollanda, Singapur ve Tayvan kaynaklı görünüyor. İsteklerin bir kısmında Google Cloud Platform aralıkları olan 34.x ve 35.x adresleri kullanılarak görünürlüğü azaltmaya çalışıldı. F5’in bulgularında, bu trafiğin bir bölümünün keşif amacı taşıdığı ve farklı dosya türlerine yöneldiği de yer aldı.
Vite dev sunucusu, geliştiriciler için yerel test ve hata ayıklama ortamı sunarken güvenlik ekipleri tarafından da kendi sistemlerini doğrulamak ve yanlış yapılandırmaları tespit etmek için kullanılıyor. F5 Labs, sunucunun standart yapılandırmada localhost’a bağlandığını, ancak –host bayrağı, server.host ayarı ya da Docker port eşleştirmelerindeki hataların hizmeti yerel ağ ya da açık internet üzerinden erişilebilir duruma getirdiğini hatırlattı.