

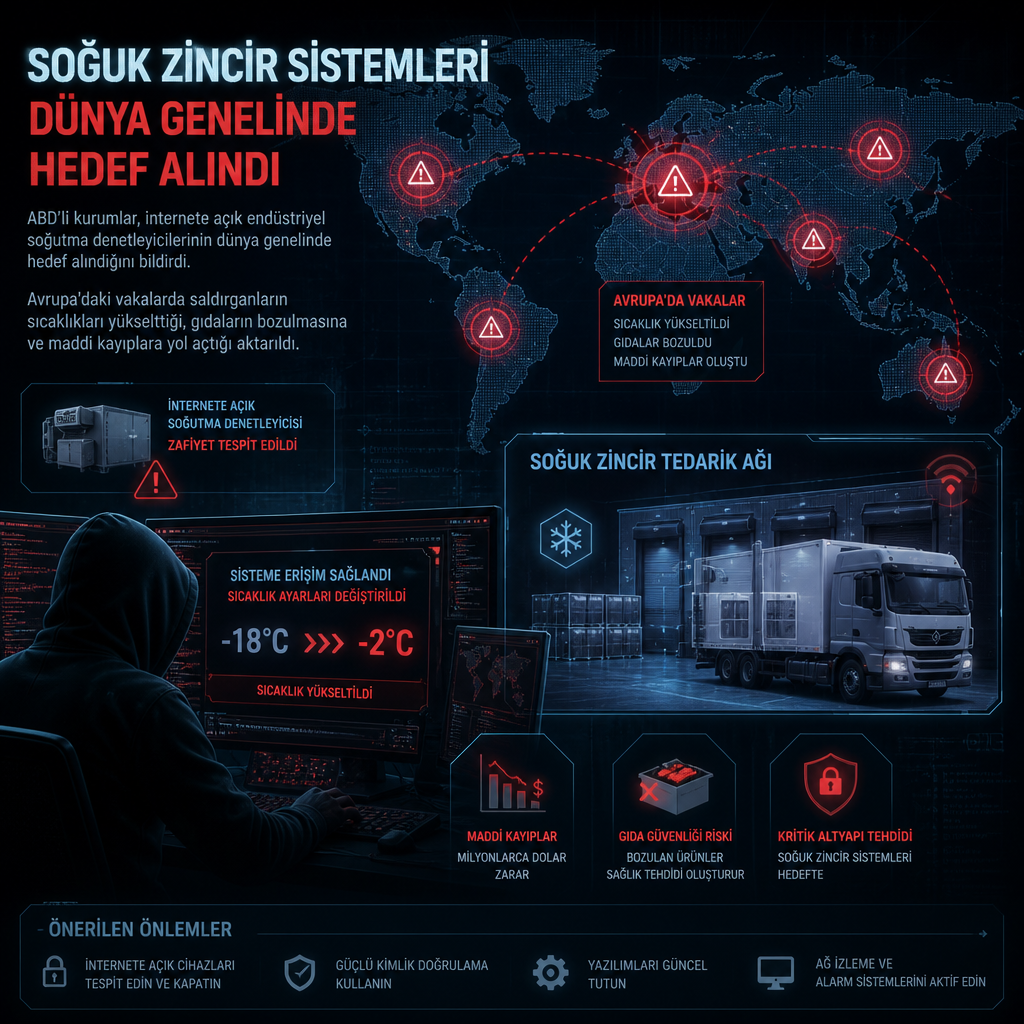
ABD’li kurumlar, endüstriyel soğutma ve soğuk zincir izleme sistemlerinin dünya genelinde hedef alındığı konusunda uyarı yayımladı. Uyarıya göre saldırganlar, yaması yapılmamış ya da doğrudan internete açık denetleyicilere girerek sıcaklık ayarlarını uzaktan değiştirmeye çalışıyor; bu da cihazları sürekli ısıtma ve buz çözme döngülerine zorlayabiliyor. Kurumlar, bunun servis kesintisi, yangın riski, ekipman hasarı ve stok kaybına yol açabileceğini belirtti.
Ortak bildiride CISA, FBI, HHS, USDA ve Ulaştırma Bakanlığı, tehdit aktörlerinin kimlik doğrulama atlatma, rastgele kod enjeksiyonu ve zayıf yapılandırmaları kullanarak bu sistemlere erişim sağlayabileceğini aktardı. Erişim sağlandığında sıcaklıkların değiştirilmesi, sistemin kullanım ömrünün kısalması, yangın tehlikesi oluşması, ürünlerin bozulması ve güvensiz koşullarda saklanan gıdaların tüketicilere ulaşması gibi sonuçlar doğabiliyor. Aynı senaryoda hizmet dışı bırakma saldırılarıyla mevcut sıcaklık takibinin de devre dışı kalabileceği vurgulandı.
Avrupa’daki vakalar uyarıyı hızlandırdı
FBI Siber Birimi Operasyon Direktörü Brett Leatherman, endüstriyel soğutma ve soğuk zincir sistemlerinin gıda, ilaç ve sıcaklığa duyarlı diğer ürünleri koruduğunu, bu nedenle kötü niyetli aktörler için cazip hedef haline geldiğini söyledi. Leatherman, kritik altyapının farklı alanlarında bu sistemlerin küresel ölçekte hedef alındığını ve bunun hem envanteri hem de ekipmanı riske attığını kaydetti.
Son haftalarda Avrupa’da yüzlerce süpermarketin bu yöntemle hedef alındığı ortaya çıkmıştı. Saldırganlar, internete açık soğutma denetleyicilerindeki zafiyetlerden yararlanarak bazı mağazalarda sıcaklığı 50 dereceye kadar çıkardı, bazı durumlarda da soğutma ünitelerini defrost moduna zorladı. Bu müdahaleler gıdaların bozulmasına ve ciddi maddi kayıplara yol açtı.
Hedefler arasında Belçika, Estonya, Finlandiya, Fransa, Almanya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz, İsveç ve Birleşik Krallık’taki büyük zincirlerden küçük bakkal ve kasaplara kadar çok sayıda işletme yer aldı. Fransız Kan Kurumu da bir siber olayın, kan plazması depolanan üç tesiste soğutma ekipmanı sağlayıcısına bağlı sıcaklık ve buz çözme ayarlarını “son derece yüksek seviyelere” taşıdığını doğruladı. Saldırı dalgasının arkasında kimin olduğu ise henüz netleşmedi.
Uyarı metninde, sahipler ve operatörler için güçlü kimlik doğrulama kullanımı, sistemlerin güncel tutulması, internete açık cihazların tespit edilmesi, operasyonel teknoloji cihazlarının ağdan ayrıştırılması, varsayılan parolaların değiştirilmesi, eski cihazların devreden çıkarılması ve gereksiz uzaktan erişimin kaldırılması gerektiği de sıralandı. Gerekli uzaktan erişimin ise daha sıkı şekilde korunması istendi.
Censys verileri, dünyada hâlâ yüzlerce Danfoss StoreView kurulumunun internete açık olduğunu gösteriyor. Bu sistemlerin çoğu Fransa’da bulunuyor. Verilere göre 9 Ekim ile 5 Kasım 2026 arasında açık Danfoss StoreView sayısı 3.004’ten 708’e gerilerken, Copeland/Dixell XWEB maruziyeti de 3.708’den 2.420’ye düştü. Buna rağmen iki platformun da küresel ölçekte hâlâ geniş bir saldırı yüzeyine sahip olduğu belirtiliyor.
Censys, Avrupa’daki bu saldırıları, yakın dönemde akaryakıt istasyonu tank göstergeleri, hava saldırısı sistemleri ve su kulelerini hedef alan başka kritik altyapı olaylarıyla aynı listeye ekledi. Kuruluşun verilerine göre küresel ICS maruziyetinin yaklaşık yüzde 38’i Kuzey Amerika’da, Asya’nın payı 2024’teki yüzde 22 seviyesinden 2026’da yüzde 25’e yükseldi. Avrupa’nın payı ise yüzde 36,5’ten yüzde 32’ye indi. Yine de toplam maruziyetin belirgin biçimde azalmadığı ifade edildi.
Censys, ICS maruziyetinin yıllardır bilinen bir sorun olduğuna dikkat çekerek bunun dünyanın kritik altyapısına açılan kapılarda ciddi bir kamu riski oluşturduğunu belirtti. Kurum, yüksek sayıların şaşırtıcı olmadığını, ancak sorunun önemini değiştirmediğini aktardı.