

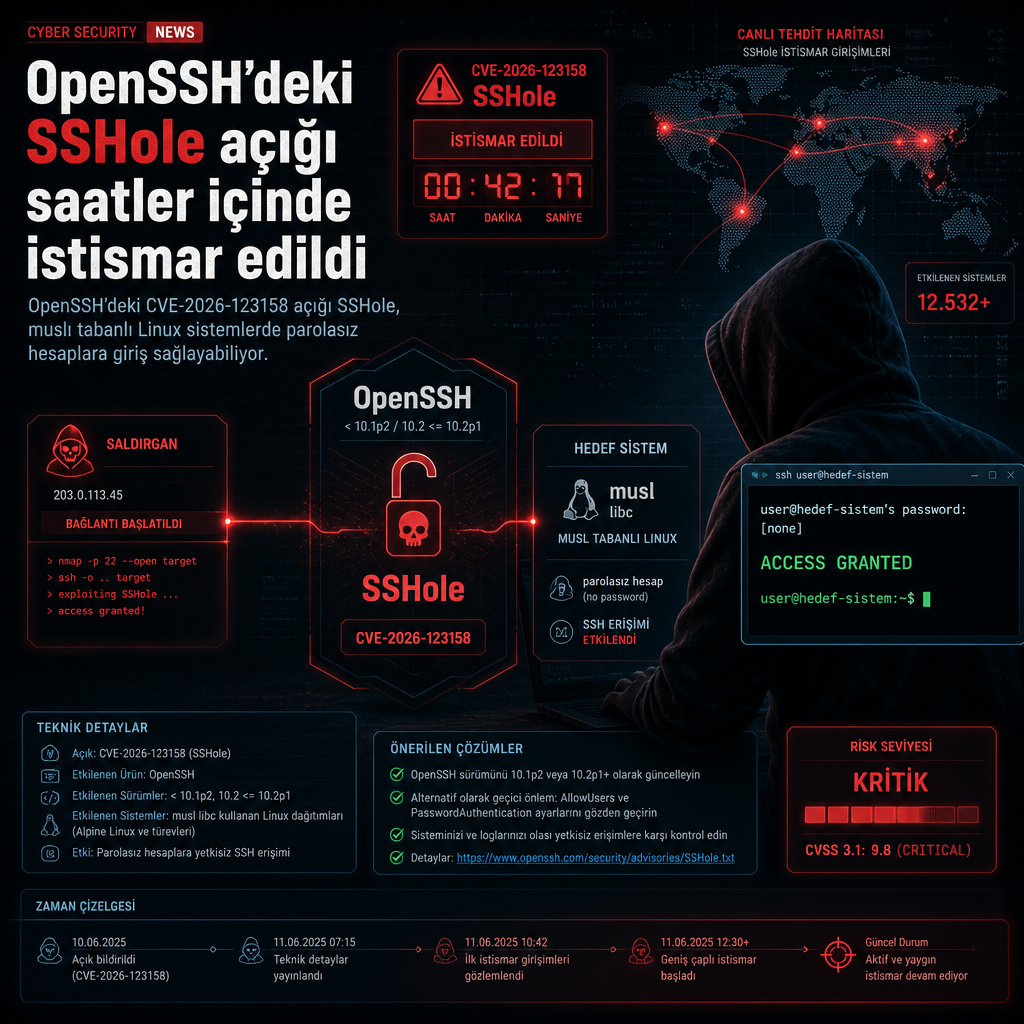
OpenSSH’de yeni açıklanan CVE-2026-123158 açığı, duyurudan saatler sonra istismar girişimlerine sahne oldu. Açık, musl libc kullanan ve PAM kapalı çalışan Linux sistemlerini etkiliyor; Alpine Linux’un varsayılan OpenSSH yapılandırması da bu gruba giriyor. Kimliği doğrulanmamış bir saldırgan, parolası bilinmeyen ya da kasıtlı olarak kullanılabilir parolası olmayan hesaplara büyük boyutlu bir parola göndererek oturum açabiliyor.
Takma adı SSHole olan açık, CVSS 8.1 puan aldı. OpenSSH, hatayı 10.6p2 sürümünde düzeltti. NVD kaydı, açık için CVE-2026-123158 numarasını yayımladı. Zafiyet, güvenlik araştırmacısı Ozgun Kultekin tarafından keşfedildi.
Hata, 2016’daki bir yama zincirinden çıktı
İncelemelere göre sorun, OpenSSH’de 2016’da eklenen bir düzeltmenin yan etkisine dayanıyor. O dönemde kullanıcı adı numaralandırma açığını kapatmak için yapılan değişiklik, belirli koşullarda parola işleme mantığını bozdu. Sistem, başarısız bir parola karmalama denemesini, sistem seviyesinde parolası devre dışı bırakılmış hesaplar için kullanılan yıldız işaretiyle aynı sonuca dönüştürebiliyor.
Saldırganın gerçek parolayı ya da SSH anahtarını çalmasına gerek kalmıyor. 257 ile 1.024 bayt arasında rastgele bir parola göndermek yeterli oluyor; karma oluşturma işlemi başarısız olunca sshd, hesabın parola alanında yer alan “*” değeriyle eşleşme görüyor ve oturumu açıyor. Ancak bunun çalışması için en az bir hesabın parola karmasının “*” olması gerekiyor. Geçerli bir parola karması bulunan hesaplarda parola atlatma sağlamıyor.
Safe Security, başarılı bir SSHole istismarının yalnızca ele geçirilen hesabın mevcut yetkilerini verdiğini belirtti. Şirket, kurumsal ortamlarda sonucun ele geçirilen hesabın ayrıcalığına bağlı olduğunu vurguladı. Aynı erişim, dağıtım kimlik bilgilerine, uygulama sırlarına ve bağlı altyapıya ulaşmayı da mümkün kılabiliyor; bu da yatay hareket ya da hizmet kesintisi ihtimalini gündeme getiriyor.
İlk deneme dokuz saat dolmadan geldi
Previdian, CVE yayımlandıktan dokuz saatten kısa süre sonra ilk istismar girişimini gördüğünü açıkladı. Şirket, Alpine Linux ve OpenSSH çalışan bir honeypot üzerinde başarılı root erişimini doğruladığını da bildirdi. Telemetri verileri toplam sekiz istismar denemesi gösterdi; bu denemeler Japonya’da konumlandırılan bir IP adresinden geldi.
Previdian kurucusu ve CEO’su Ryan Dewhurst, The Hacker News ile paylaşılan açıklamasında 89.116.89[.]18 IP adresinin kimlik doğrulamayı aşmak için büyük boyutlu parolalar kullandığını söyledi. Dewhurst, non-interactive SSH oturumları üzerinden id, uname ve hostname komutlarının çalıştırıldığını aktardı. Şirketin verilerine göre bu kaynak IP, tarama ve keşif amacı taşıyan komutlar da yürüttü.
Açık, Dropbear’ı, glibc tabanlı Linux dağıtımlarını, Linux dışı sistemleri ve PAM üzerinden parola kontrolü yapan kurulumları etkilemiyor. Buna karşın musl kullanan, PAM kapalı çalışan ve parola ile oturum açmaya izin veren kurulumlar risk altında kalıyor.
OpenSSH 10.6p2’yi ya da dağıtımın yamalı paketini kuran sistemlerde sshd’nin yeniden başlatılması gerekiyor. Alpine Linux ayrıca /var/log/messages altında “Accepted password for” satırlarının incelenmesini istiyor. Özellikle parola kabul etmemesi gereken hesaplar, örneğin alpine, root ya da yalnızca anahtarla giriş yapan kullanıcılar için kayıtların kontrol edilmesi isteniyor. Dağıtım, doas kullanımının, yeni oluşturulan kullanıcıların, dosyaların ve açık makinelerdeki authorized_keys içeriklerinin de gözden geçirilmesini öneriyor. Giriş doğrulanamıyorsa sistemin ele geçirilmiş kabul edilmesi gerektiğini belirtiyor.
Kaynaklar
- CVE-2026-123158 Exploitation Attempts Observed — OpenSSH | Previdian (previdian.com)
- nvd.nist.gov
- OpenSSH Bypass: CVE-2026-123158 (ox.security)
- *sshole · sshhole.com (sshhole.com)