

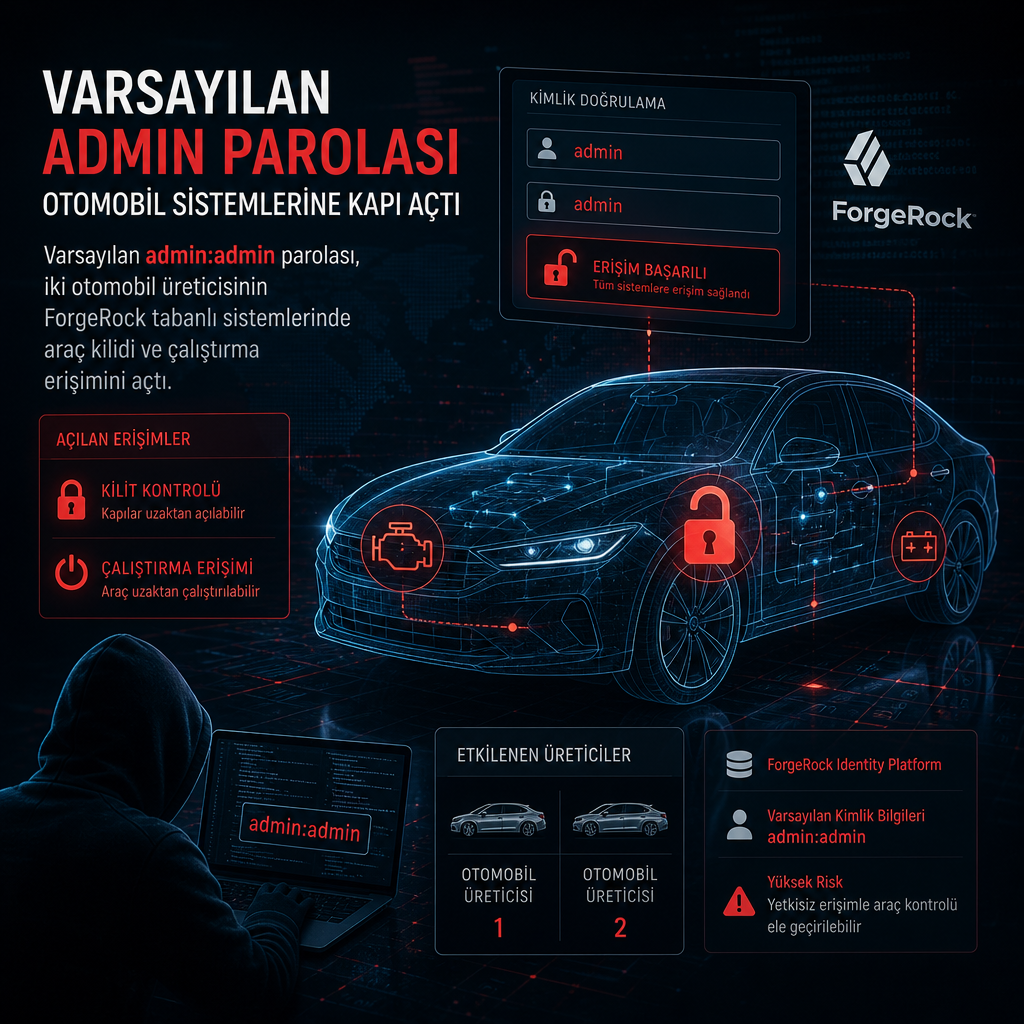
İki otomobil üreticisinin çevrim içi sistemleri, varsayılan admin:admin parolası yüzünden araştırmacıların kontrolüne açıldı. İnceleme önce müşterilerin ForgeRock kimlik altyapısı üzerinden giriş yaptığı uygulamalarda başladı; araştırmacılar ardından bu sunuculardan araçların kilidini açabildi, bazı durumlarda ise çalıştırma işlemlerine kadar ilerledi.
Kimlik platformu, daha sonra Ping Identity bünyesine geçen ForgeRock altyapısı üzerine kuruluydu. Güvenlik araştırmacıları, kötü yapılandırılmış sunucuların tek başına araç erişimi sağlamadığını, ama uygulama ile kimlik doğrulama katmanı arasındaki ilişkiyi kullanarak otomobil fonksiyonlarına uzanan bir yol oluşturduğunu belirledi. Bu bulgu, otomotiv sektöründe müşteri portalları ve uzaktan erişim servislerinin ne kadar hassas olduğunu yeniden gösterdi.
Kimlik doğrulama katmanından araç komutlarına
İnceleme sırasında ulaşılan sunucularda varsayılan yönetici parolasının değiştirilmeyişi, araştırmacıların sistem içinde yetki kazanmasını kolaylaştırdı. Elde edilen erişimle kullanıcı oturumları ile araç komutları arasında bağlantı kurulduğu görüldü. Böylece araştırmacılar yalnızca hesap bilgilerine değil, kilitleme ve çalıştırma gibi araç işlevlerine de ulaşabildi.
Habere dayanak olan teknik bulgular, saldırganların da benzer bir zinciri kötüye kullanabileceğine işaret ediyor. Varsayılan kimlik bilgileri, özellikle dışa açık yönetim panellerinde hâlâ kritik bir risk oluşturuyor. Bu olayda doğrudan kullanılan zayıflık bir CVE kaydıyla eşleştirilmedi; sorun, üretim ortamında bırakılmış varsayılan erişim bilgisinde toplandı.
Bağlantılı hizmetlerin otomotiv tarafında hızla artması, müşteri uygulamaları ile arka uç sistemleri aynı güvenlik zincirine bağlıyor. Bu vakada araştırmacılar, iki farklı üreticinin sistemlerinde aynı temel yanlış yapılandırmayı görünür kıldı ve erişim katmanındaki tek bir zayıflığın araç işlevlerine kadar uzanabildiğini gösterdi.