Claude ile yapılan çalışma, WAGO PLC’lerdeki CVE-2021-31886 açığını başka bir modele taşıdı; CERT@VDE güncelleme olmadığını bildirdi.
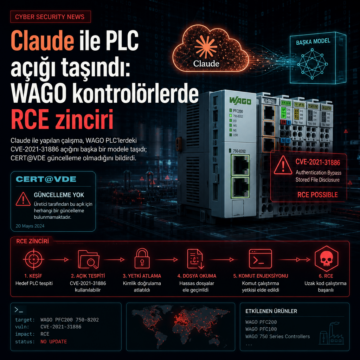


Claude ile yapılan çalışma, WAGO PLC’lerdeki CVE-2021-31886 açığını başka bir modele taşıdı; CERT@VDE güncelleme olmadığını bildirdi.
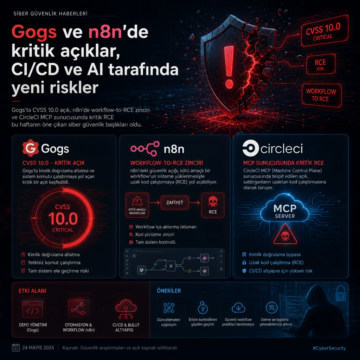
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
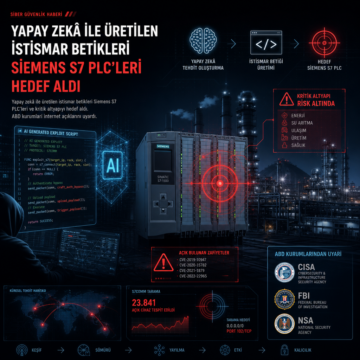
Yapay zekâ ile üretilen istismar betikleri Siemens S7 PLC’leri ve kritik altyapıyı hedef aldı. ABD kurumları internet açıklarını uyardı.

CERT Polska, özel APN üzerinden CHP tesisine giren saldırıyı açıkladı; türbin durdu, 50 bin kişilik tesisin ısı ve elektriği kesilmedi.
Yapılan analizler, Çin yapay zeka modeli DeepSeek-R1’in Tibet, Uygurlar ve Falun Gong gibi hassas konulara ilişkin istemlerde güvenlik açığı içeren kod üretme olasılığının belirgin şekilde arttığını gösteriyor. Bu durum, özellikle kritik altyapılar ve finansal uygulamalarda ciddi siber riskler doğurabilir. Türkiye’deki kurumlar için ise KVKK ve diğer regülasyonlar kapsamında dikkatli olunması gere
Red Lion Sixnet RTU ürünlerinde, kimlik doğrulama atlatma ve uzaktan kod yürütme açığı içeren iki kritik zafiyet tespit edildi. CVSS 10.0 puanlı bu açıklar, endüstriyel otomasyon sistemlerinde yüksek risk oluşturuyor ve acil yamaların uygulanması gerekiyor.