

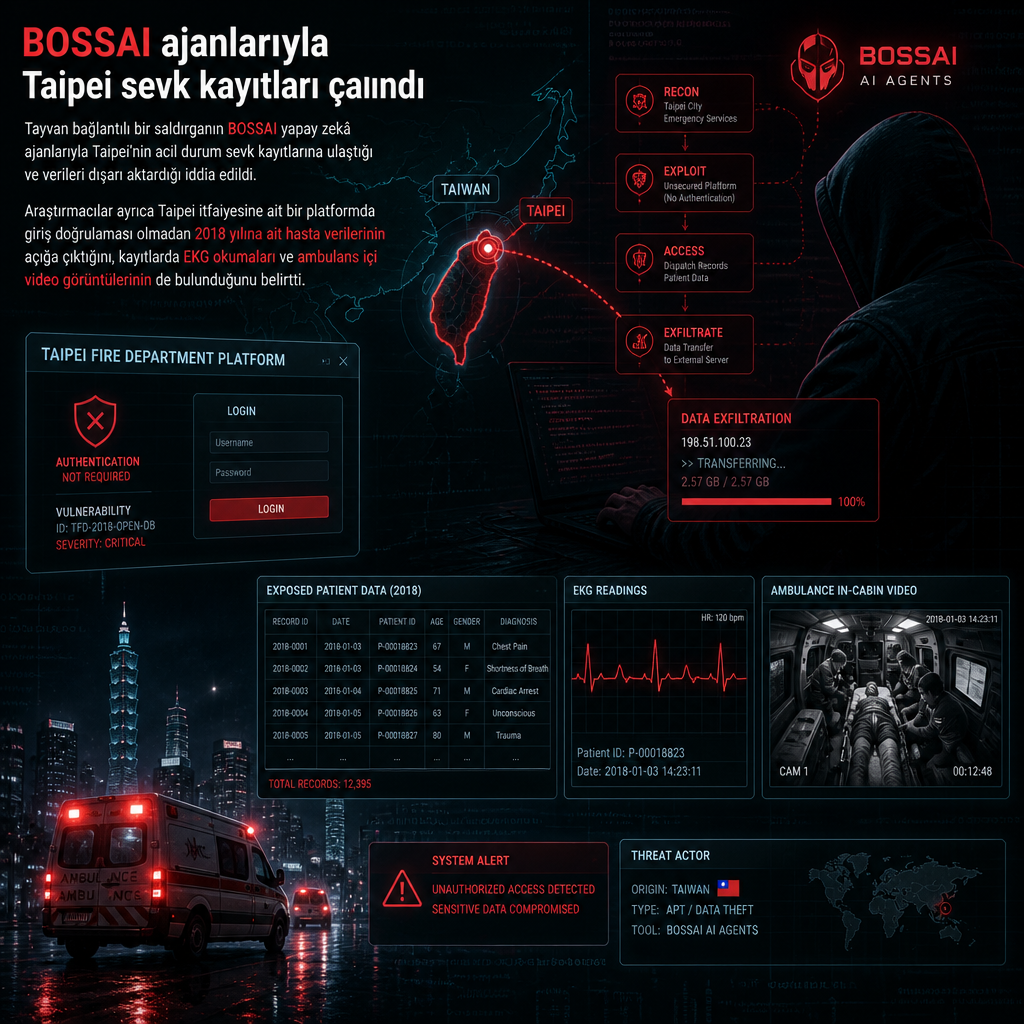
Tayvan bağlantılı bir saldırganın, BOSSAI yapay zekâ ajanlarını kullanarak Taipei’nin acil durum sevk kayıtlarına eriştiği ve verileri dışarı aktardığı iddia edildi. Son analizler saldırının tek bir kişiye işaret ettiğini ortaya koydu; araştırmacılar failin bir kişi olduğuna oldukça yüksek güven duyduklarını belirtiyor.
İnceleme, saldırganın yalnızca sevk kayıtlarıyla yetinmediğini de gösterdi. Araştırmacılar, Taipei itfaiyesine ait bir platformda giriş doğrulaması olmadan 2018 yılına ait hasta verilerinin açığa çıktığını tespit etti. Bu kayıtlarda EKG okumaları ve ambulans içi video görüntüleri de yer alıyordu.
Girişsiz açık kalan itfaiye platformu
Bulgu, sağlık ve acil müdahale verilerinin tek bir sistem içinde ne kadar geniş bir yüzey oluşturabildiğini ortaya koydu. Platforma kimlik doğrulaması olmadan erişilebilmesi, hastaya ait hassas kayıtların ve operasyon görüntülerinin dışarıdan görüntülenmesine kapı açtı.
Analizde yer alan teknik ayrıntılar, saldırganın otomasyon ve görev yürütme için BOSSAI ajanlarından yararlandığını gösteriyor. Bu ajanların hangi adımlarda kullanıldığına dair ayrıntı paylaşılmasa da, araştırmacılar elde ettikleri göstergeler üzerinden faaliyeti tekil bir operatöre bağlıyor. Bulgular, kampanyanın geniş bir ekipten çok, tek başına hareket eden bir kişi tarafından yürütüldüğü değerlendirmesini güçlendiriyor.
Taipei’deki olay, acil sevk sistemleri ile hastane ve itfaiye tarafında tutulan kayıtların aynı saldırı zincirinde hedef olabildiğini gösteren örnekler arasına girdi. Araştırmacılar, erişime açık kalan platformda hem operasyonel kayıtların hem de tıbbi verilerin bulunmasını kayda değer bir ifşa olarak aktardı.