

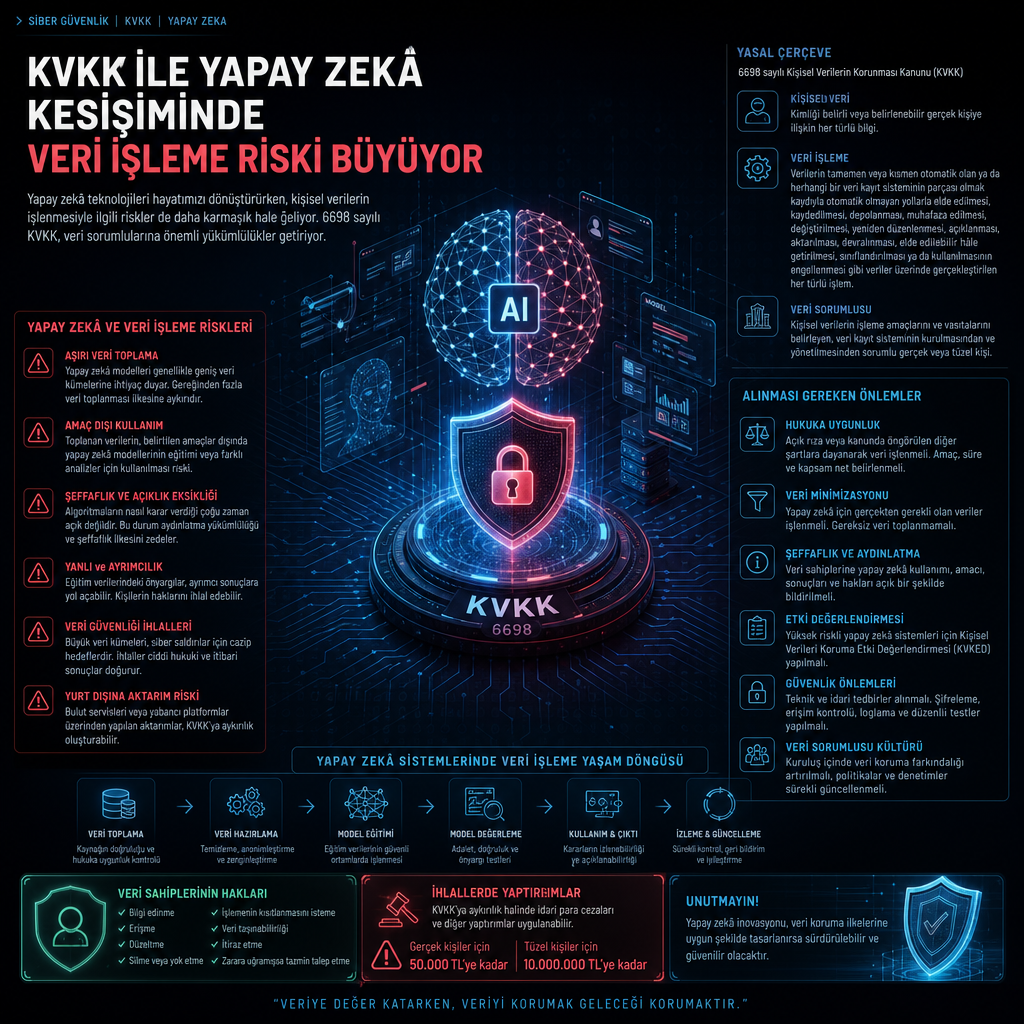
Türkiye’de 6698 sayılı Kişisel Verilerin Korunması Kanunu ile yapay zekâ kullanımının aynı iş akışında buluşması, kişisel verilerin işlenmesi açısından yeni riskler yaratıyor. Kurumlar, müşteri hizmetlerinden insan kaynaklarına kadar uzanan sistemlerde yapay zekâyı daha fazla devreye alırken, hangi verinin hangi amaçla işlendiği, ne kadar süre tutulduğu ve kimlerle paylaşıldığı soruları da daha kritik hale geliyor.
6698 sayılı kanun, kişisel verilerin işlenmesinde açık rıza, hukuka uygunluk, aydınlatma ve veri minimizasyonu gibi temel ilkeleri esas alıyor. Yapay zekâ sistemleri ise karar destek, sınıflandırma, tahmin ve otomasyon için çoğu zaman geniş veri setlerine ihtiyaç duyuyor. İşte gerilim de burada başlıyor: Bir modelin daha isabetli sonuç üretmesi için beslenen veri miktarı artarken, bu verilerin bir kısmı işlenme amacıyla bağdaşmayacak kadar geniş, ayrıntılı ya da hassas olabiliyor.
Model eğitimi, aydınlatma ve amaç sınırı aynı dosyada buluşuyor
Kanunun temel dayanaklarından biri olan amaçla sınırlılık ilkesi, yapay zekâ projelerinde en çok tartışılan başlıklardan biri. Bir kurumun çağrı merkezi kayıtlarını şikâyet analizi için toplaması ile aynı kayıtları model eğitimi için kullanması aynı hukuki çerçevede değerlendirilmiyor. Kullanım amacı değiştiğinde, veri sahiplerine yapılan bilgilendirmenin de buna göre yeniden ele alınması gerekiyor.
Bir başka risk noktası ise veri minimizasyonu. Yapay zekâ projelerinde ekipler çoğu zaman modelin doğruluğunu artırmak için gerekli olandan fazla alanı sisteme dahil ediyor. Ad, soyad, iletişim bilgisi, ses kaydı, görüntü ve işlem geçmişi tek havuzda tutulduğunda hem erişim yüzeyi büyüyor hem de ihlal halinde ortaya çıkacak tablo ağırlaşıyor. KVKK uygulamasında bu tür toplu kullanım, “gerektiği kadar veri” yaklaşımıyla doğrudan çelişebiliyor.
Hassas nitelikli kişisel veriler de ayrı bir başlık açıyor. Sağlık bilgisi, biyometrik veri, sendika üyeliği veya ceza mahkûmiyetiyle ilgili bilgiler yapay zekâ süreçlerinde kullanıldığında, hukuki dayanak ve koruma seviyesi daha da önem kazanıyor. Yalnızca modelin eğitildiği ortam değil, verinin aktarım yolu, saklandığı altyapı ve bu verilere kimin eriştiği de denetim konusu haline geliyor.
Kurumsal uygulamalarda bir diğer sorun, üretken yapay zekâ araçlarına kontrolsüz veri aktarımı. Çalışanların yazışma taslağı oluşturmak, rapor özetlemek ya da kod üretmek için dış hizmetlere kişisel veri içeren metinler yapıştırması, KVKK açısından görünmeyen bir aktarım riskine dönüşebiliyor. Verinin hangi ülkede işlendiği, hizmet sağlayıcının alt yüklenicileri ve log kayıtlarının nerede tutulduğu çoğu zaman kullanıcı ekranında açık biçimde görünmüyor.
Kurumlar hangi veriyi veriyor, hangi izni tutuyor
6698 sayılı kanun çerçevesinde asıl yük, yapay zekâyı kullanan kurumun omzunda kalıyor. Veri sorumlusu, hangi kişisel verinin hangi işlem için toplandığını, saklama süresini, erişim yetkilerini ve üçüncü taraflara aktarım şartlarını net biçimde tanımlamak zorunda. Yapay zekâ sistemi bu çerçevenin yerine geçmiyor; yalnızca işleme faaliyetinin bir parçası oluyor.
Bu nedenle KVKK uyumunda kayıt altına alınması gereken noktalar arasında veri envanteri, aydınlatma metinleri, açık rıza gerektiren işlemler ve teknik-idari güvenlik önlemleri öne çıkıyor. Kurumlar, model sağlayıcısına gönderilen verilerin anonimleştirilip anonimleştirilmediğini, gerçekten geri döndürülemez hale getirilip getirilmediğini ve eğitim amacıyla mı yoksa sadece anlık işleme için mi kullanıldığını açık şekilde belgelemek zorunda kalıyor.
İç denetim tarafında ise erişim kısıtları, log kayıtları, yetki matrisi ve veri saklama politikası belirleyici oluyor. Bir yapay zekâ aracına yalnızca birkaç kişinin erişmesi gerekirken, şirket içi paylaşım klasörleri ya da açık sohbet botları üzerinden geniş kadroların veri yüklemesi, ihlal halinde sorumluluğu büyütüyor. Ayrıca model çıktısının otomatik karar üretiminde kullanıldığı senaryolarda, hatalı veya eksik verinin çalışan, müşteri ya da başvuru sahibi üzerinde doğrudan sonuç doğurabileceği unutulmuyor.
6698 sayılı kanunun uygulamasında kuruma düşen bir başka görev de veri işleme faaliyetini şeffaf tutmak. Yapay zekâ ile alınan kararın tamamen otomatik olup olmadığı, insan onayına tabi çalışıp çalışmadığı ve itiraz mekanizmasının nasıl işletildiği açık değilse, hem uyum hem de hesap verebilirlik zayıflıyor. Özellikle bankacılık, sigortacılık, insan kaynakları ve sağlık gibi alanlarda kullanılan sistemlerde bu ayrım daha sık gündeme geliyor.
Türkiye’de kişisel verilerin işlenmesi ile yapay zekâ kullanımının aynı çatı altında yönetilmesi, teknik ekiplerle hukuk ve uyum birimlerini aynı masaya oturtuyor. Kurumların elindeki asıl mesele artık yapay zekâ kullanıp kullanmamak değil, hangi veriyi hangi hukuki dayanakla, hangi sınırlar içinde ve hangi güvenlik tedbirleriyle işlediğini net biçimde gösterebilmek.