

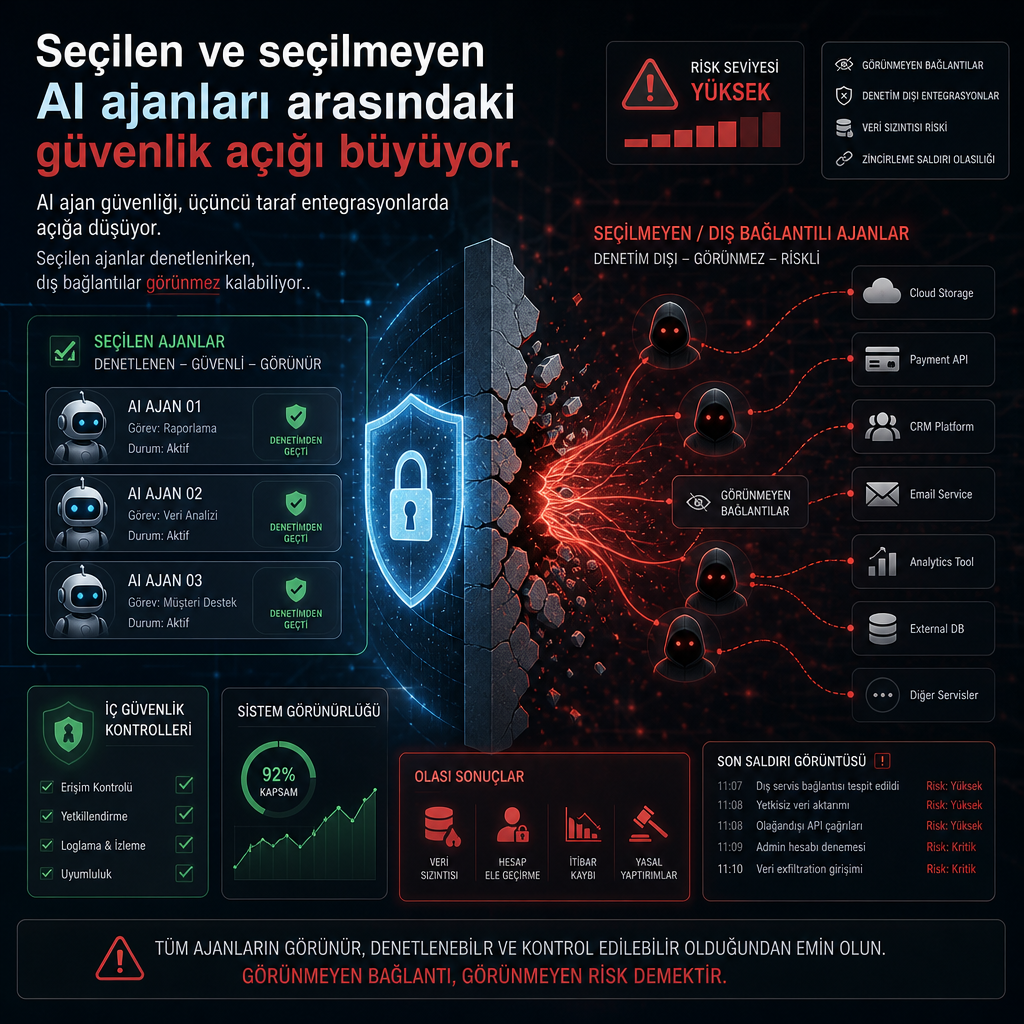
AI sistemleri için geliştirilen güvenlik kontrolleri, kurumların özellikle satın aldığı ya da doğrudan yönettiği ajanları izleyebiliyor. Ancak aynı kontrol katmanı, dışarıdan bağlanan üçüncü taraf ajanlar devreye girdiğinde çoğu zaman devre dışı kalıyor. Son incelemelerde işaret edilen boşluk tam da burada ortaya çıkıyor.
Üretken yapay zekâ tabanlı iş akışlarını hızla benimseyen şirketler, artık yalnızca kendi kurdukları araçları değil, farklı tedarikçilerin bağladığı ajanları da kullanıyor. Sorun, bu ajanların hangi yetkilerle sisteme girdiğinin her zaman aynı görünürlükle izlenmemesi. Güvenlik ekipleri seçtikleri AI ajanları için denetim kuralları oluşturabiliyor, ancak seçmedikleri üçüncü taraf ajanlar aynı politikaların dışına düşebiliyor.
Asıl risk entegrasyon katmanında ortaya çıkıyor
İncelemeye göre bu açık, ajanların e-posta, dosya depolama, iş uygulamaları ve kurumsal veri kaynaklarına bağlandığı entegrasyon noktalarında keskinleşiyor. Bir ajan, kullanıcı adına işlem yapabildiğinde; veri okuma, içerik üretme veya işlem başlatma gibi yetkilerle normal bir otomasyon aracı olmaktan çıkıp daha geniş bir erişim noktasına dönüşebiliyor. Güvenlik mimarileri kendi seçilen ajanları için tasarlansa da, dış bağlantılar aynı görünürlük ve denetim zincirine her zaman dahil edilmiyor.
Bu durum, ajan tabanlı sistemlerin hızla yayılmasıyla birlikte daha belirgin hale geldi. Kurumlar bir yandan yapay zekâ destekli otomasyonu artırırken, diğer yandan üçüncü taraf entegrasyonlarının hangi veriyle çalıştığını, hangi komutları tetiklediğini ve hangi koşullarda yetki yükselttiğini net biçimde takip etmekte zorlanıyor. Analizde vurgulanan temel nokta da güvenliğin, yalnızca kurumun seçtiği ajanlarla sınırlı kalması halinde eksik kalması.
Kaynak metinde herhangi bir ürün adı, saldırı kampanyası ya da CVE kodu yer almıyor; ancak tartışma, kurumsal yapay zekâ güvenliğinde en zayıf halkalardan birinin doğrudan bu üçüncü taraf ajanlar olduğu gerçeğine işaret ediyor.