

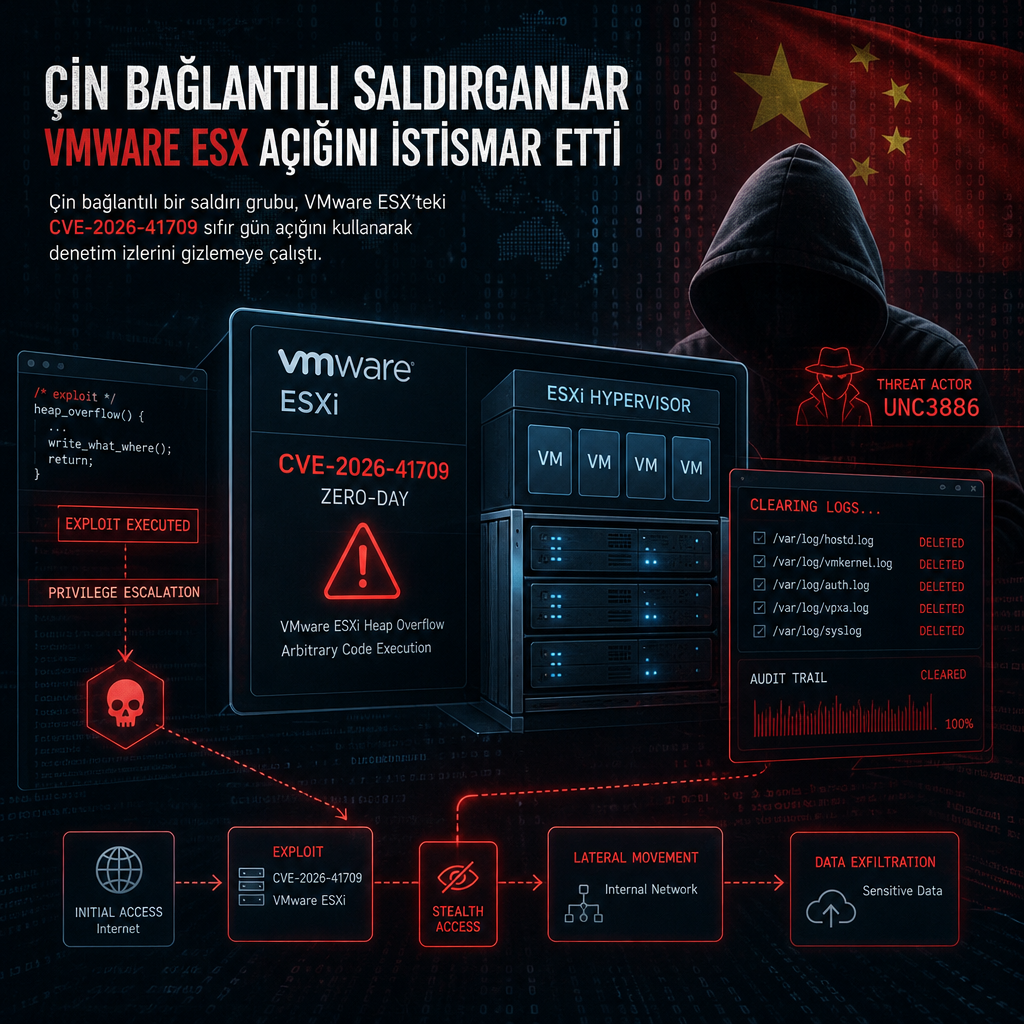
Çin bağlantılı bir saldırı grubu, VMware ESX’teki sıfır gün açığını kullanarak denetim izlerini daha az görünür hale getirdi. Güvenlik araştırmacılarının son analizine göre kampanya, sanallaştırma altyapısı yürüten kurumları hedef aldı; olayın merkezinde CVE-2026-41709 yer aldı.
Açığın CVSS puanına ilişkin ayrıntılar kaynak metinde paylaşılmadı. Ancak istismarın amacı net: saldırganlar, sistemdeki faaliyetlerin fark edilmesini zorlaştıracak şekilde audit trail görünürlüğünü azaltmaya çalıştı. VMware ESX, çok sayıda kurumsal ortamda kritik iş yüklerini taşıdığı için bu tür bir açık, sanal makineler ve yönetim katmanı üzerinde geniş etki yaratabiliyor.
İstismar denetim kayıtlarını hedef aldı
Analize göre saldırganlar, açığı kullanarak olay kayıtlarının izlenmesini zorlaştıran bir yöntem izledi. Bu yaklaşım, savunma ekiplerinin erişim ve işlem hareketlerini geriye dönük olarak takip etmesini güçleştiriyor. İstismar zincirinde kullanılan teknik ayrıntılar paylaşılmadı, ancak hedefin VMware ESX üzerindeki görünürlüğü düşürmek olduğu vurgulandı.
CVE-2026-41709 için NVD kaydı şu adreste bulunuyor: CVE-2026-41709, ESX, siber saldırı, VMware, Zero-Day