

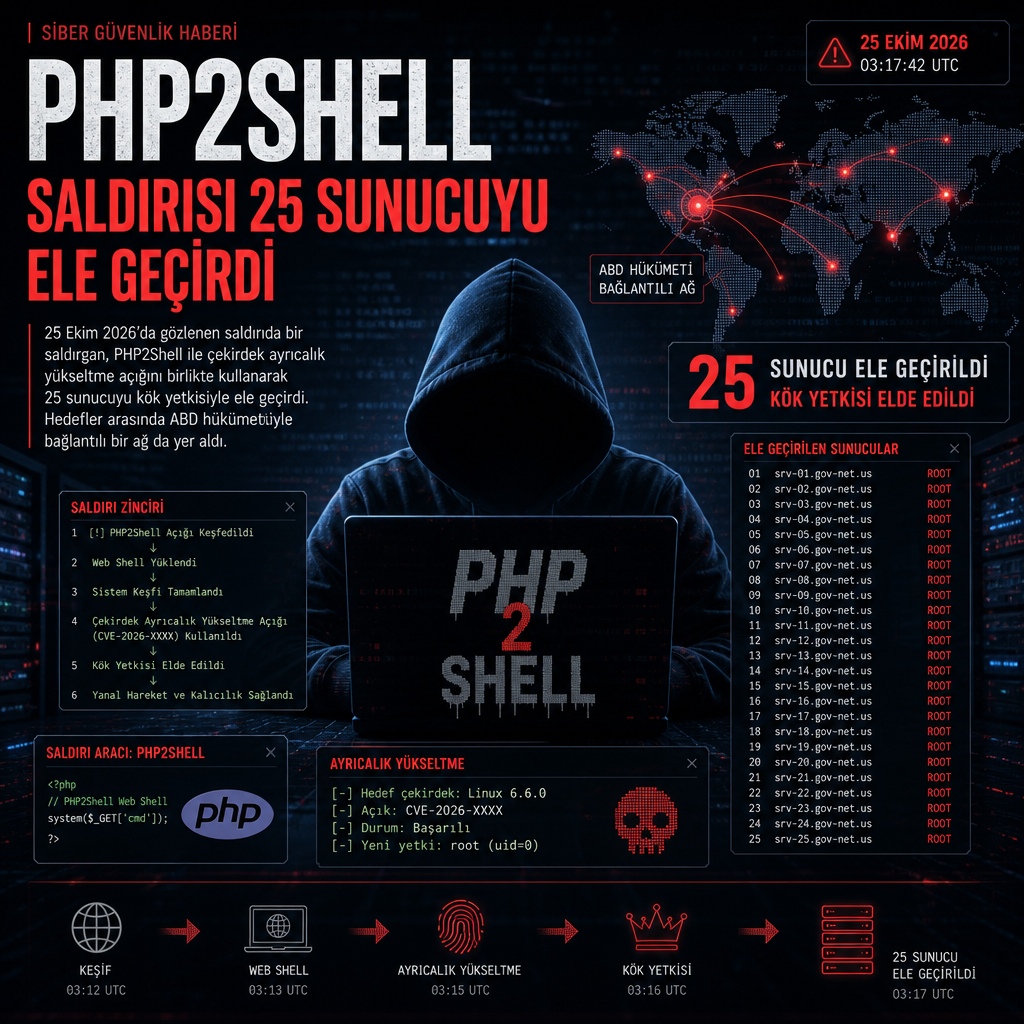
25 Ekim 2026 tarihinde gözlenen saldırıda, bir saldırgan PHP2Shell ile çekirdek ayrıcalık yükseltme açığını birlikte kullanarak 25 sunucuyu kök yetkisiyle ele geçirdi. Hedefler arasında ABD hükümetiyle bağlantılı bir ağ da yer aldı.
Tek zincirde web kabuğu ve kernel açığı
İncelemeye göre saldırı, web katmanında PHP2Shell üzerinden ilk erişimin alınmasıyla başladı. Ardından saldırgan, sistem seviyesinde yetki yükseltmeye yarayan bir kernel exploit’i devreye soktu ve yönetici yetkisini aşarak tam denetim sağladı. Bu birleşik yöntem, yalnızca uygulama katmanını değil, işletim sisteminin çekirdek tarafını da hedef aldığı için etki alanını genişletti.
PHP2Shell, saldırganların PHP tabanlı sistemlerde komut çalıştırmasına ve kalıcı erişim sağlamasına imkân veren bir web shell ailesi olarak kullanılıyor. Güvenlik ekipleri aynı tür araçları kendi sunucularında yetkisiz kod çalıştırma denemelerini ve açıklardan sonra bırakılan izleri tespit etmek için inceliyor.
25 sunucu root oldu, ağın bir bölümü etkilendi
Kaydedilen olayda ele geçirilen sistem sayısı 25’e ulaştı. Saldırı, hükümetle ilişkili bir ağa uzandığı için öne çıktı; ancak kamuya açık metinde hangi kurumun etkilendiğine dair ayrıntı paylaşılmadı. Analizde herhangi bir CVE kodu belirtilmedi.
Olayın zamanlaması da dikkat çekici: faaliyet 25 Ekim 2026’da gözlemlendi. Araştırmacılar, saldırganın önce uygulama tarafında tutunup ardından kernel ayrıcalık yükseltmesiyle root erişimine geçtiğini aktardı. Bu teknik sıra, saldırının rastgele değil, katmanlı biçimde yürütüldüğünü gösteriyor.