

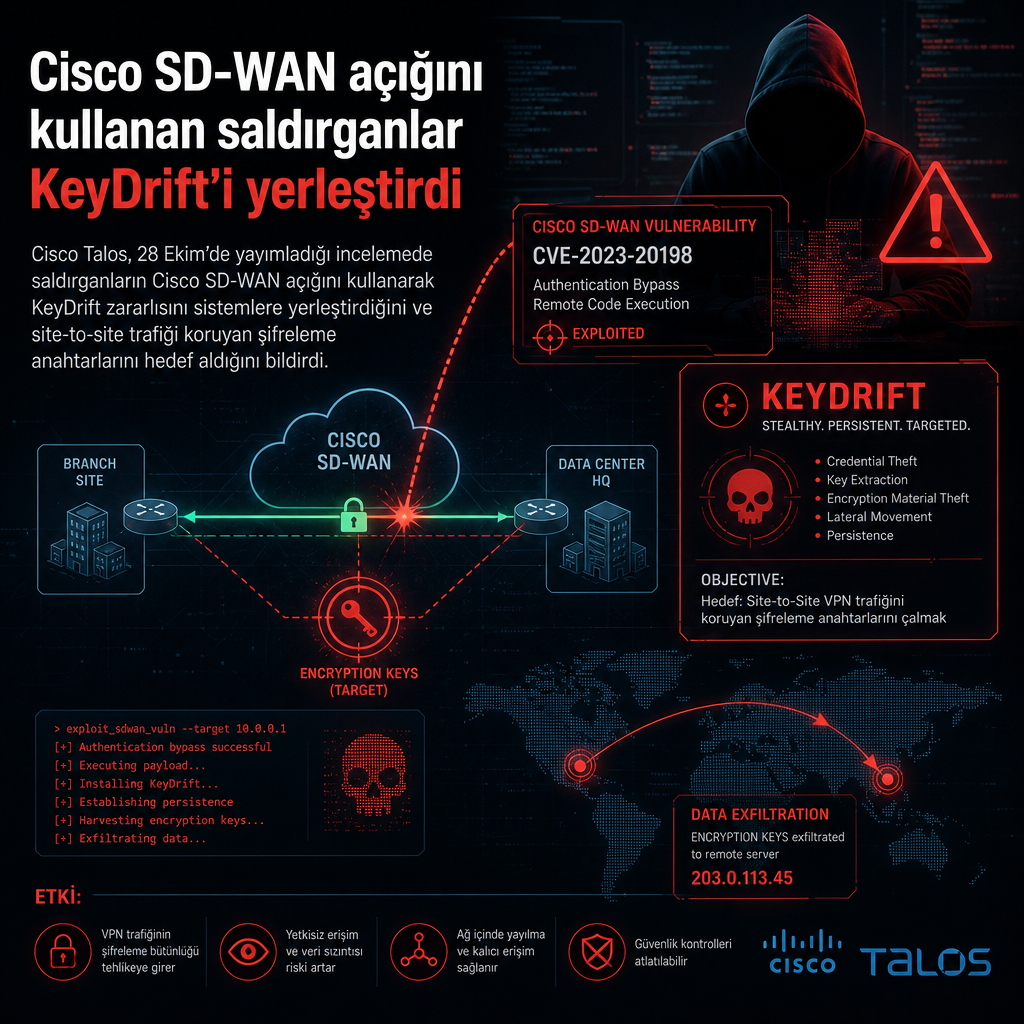
Cisco SD-WAN altyapısındaki bir açığı kullanan saldırganlar, siteler arasındaki trafiği şifreleyen anahtarları kopyalamaya odaklanan KeyDrift adlı zararlıyı sistemlere yerleştirdi. Cisco Talos, 28 Ekim’de yayımladığı incelemede zararlının bu anahtarları alıp ileride kullanmak üzere saklayacak şekilde tasarlandığını bildirdi.
Talos, saldırıları “tarihi” olarak nitelendiriyor, ancak faaliyetin tam olarak ne zaman gerçekleştiğini açıklamıyor. Paylaşılan bilgilere göre hedefte, kurumların farklı lokasyonları arasında kurduğu SD-WAN bağlantıları vardı. Saldırganlar, burada kullanılan şifreleme anahtarlarını ele geçirerek ağ trafiğine dair hassas bilgileri toplamayı amaçladı.
KeyDrift’in temel işlevi, site-to-site iletişimi koruyan anahtarları kopyalamak ve bunları daha sonra geri dönmek üzere tutmak. Bu yapı, zararlının klasik bir veri sızdırma aracından çok, sonraki erişim ya da çözümleme adımları için hazırlanmış bir operasyon parçası olduğunu gösteriyor.
Talos analizinde kampanyanın arkasındaki aktörler ya da istismarın hangi zafiyet üzerinden yürütüldüğü ayrıntılandırılmadı. Buna karşın rapor, Cisco SD-WAN ortamlarının ağ içi trafik güvenliği açısından doğrudan hedef alınabildiğini ve saldırının odağında şifreleme malzemesinin bulunduğunu açıkça ortaya koydu.