

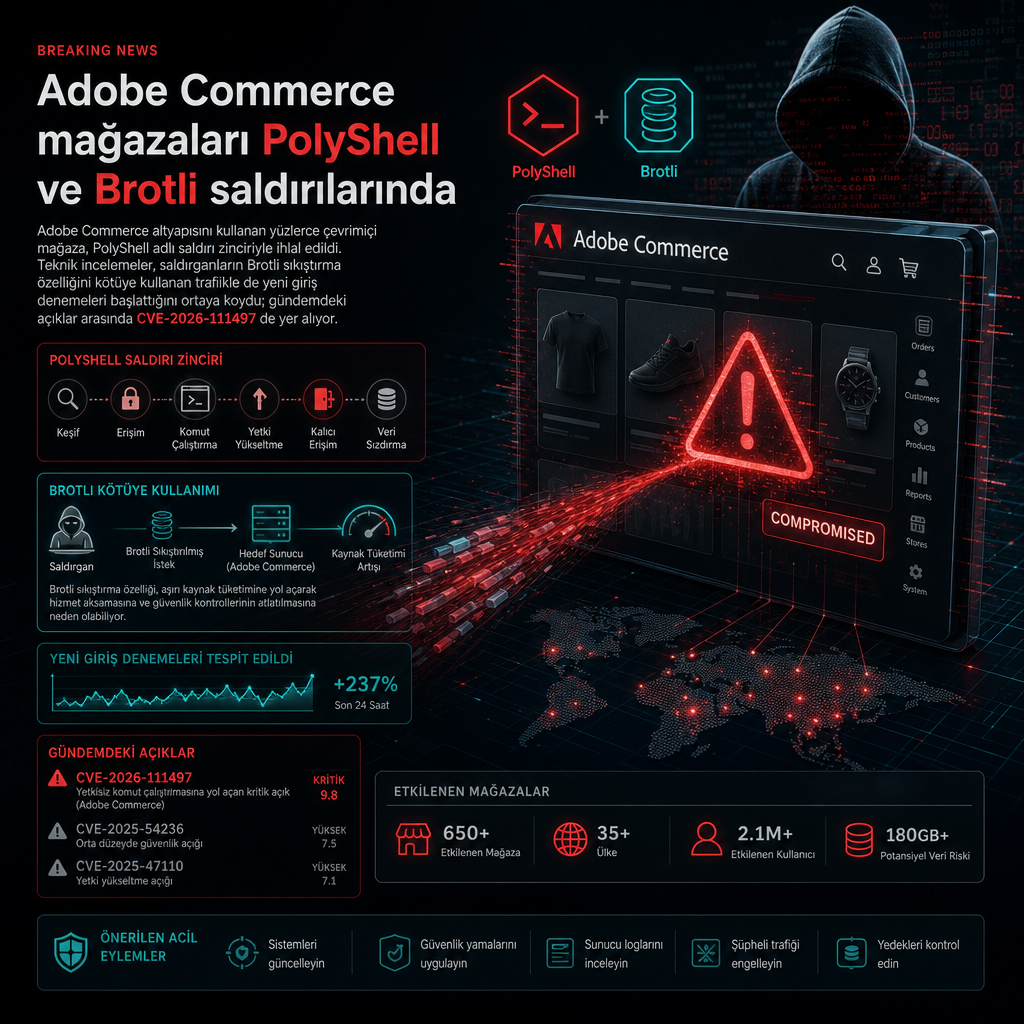
Adobe Commerce altyapısını kullanan yüzlerce çevrimiçi mağaza, PolyShell adlı saldırı zinciriyle ihlal edildi. Son teknik incelemeler, saldırganların yalnızca açıkları taramakla yetinmediğini, Brotli sıkıştırma özelliğini kötüye kullanan trafikle de yeni giriş denemeleri başlattığını ortaya koydu.
Bu dalga, e-ticaret panellerini ve mağaza yönetim katmanlarını hedef alıyor. İlk erişim aşamasında zafiyet istismarı öne çıkarken, izlenen ağ trafiğinde Brotli exploit akışları da görülmeye başladı. Araştırmacılara göre saldırganlar, aynı kampanya içinde farklı yükleme ve teslim yöntemlerini birlikte kullanıyor.
Gündeme gelen açıklar arasında CVE-2026-111497 de yer alıyor. 9.2 CVSS puanı verilen bu açık, bir işlevin dönüş değerinin denetlenmemesinden kaynaklanıyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-111497
İşlenen veri sınırlı olsa da saldırıların etkisi geniş bir mağaza grubuna yayılmış durumda. Araştırmacılar, saldırıların tek bir siteyle sınırlı kalmadığını ve yüzlerce mağazaya uzanan bir dalga yarattığını belirtiyor. Kampanyanın adının PolyShell olarak anılması da yükleme ve kabuk kazanımı odaklı çok aşamalı bir yapıya işaret ediyor.
Brotli tarafı ayrı bir dikkat noktası oluşturuyor. Normalde web trafiğinde sıkıştırma verimliliği için kullanılan bu mekanizma, saldırı trafiği içinde kötüye kullanıldığında güvenlik ekiplerinin filtreleme ve ayrıştırma sürecini zorlaştırabiliyor. İncelemeler, saldırganların bu tekniği yeni deneme trafiğiyle birlikte sahaya sürdüğünü gösteriyor.