CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
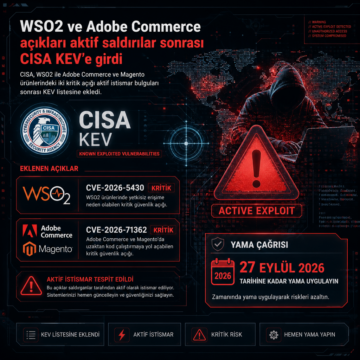


CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
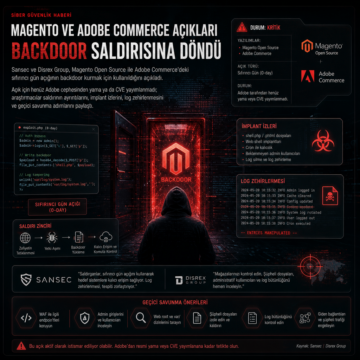
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.
Adobe Commerce ve Magento platformlarında bulunan CVE-2025-54236 kodlu kritik güvenlik açığı, son 24 saatte 250'den fazla mağazaya yönelik saldırılarda kullanıldı. SessionReaper olarak bilinen bu zafiyet, Commerce REST API'deki hatalı giriş doğrulama nedeniyle müşteri hesaplarının ele geçirilmesine olanak tanıyor. Güvenlik uzmanları, kullanıcıların yamaları acilen uygulaması gerektiğini vurguluyor

Adobe, Commerce ve Magento Open Source platformlarında yüksek riskli bir güvenlik açığını (CVE-2025-54236) duyurdu. Bu zafiyet, müşteri hesaplarının ele geçirilmesine olanak tanıyor ve Adobe tarafından hızlı yamalar ile WAF kuralları devreye alındı. Ayrıca, ColdFusion için kritik bir yol geçiş zafiyeti de yamalandı.