

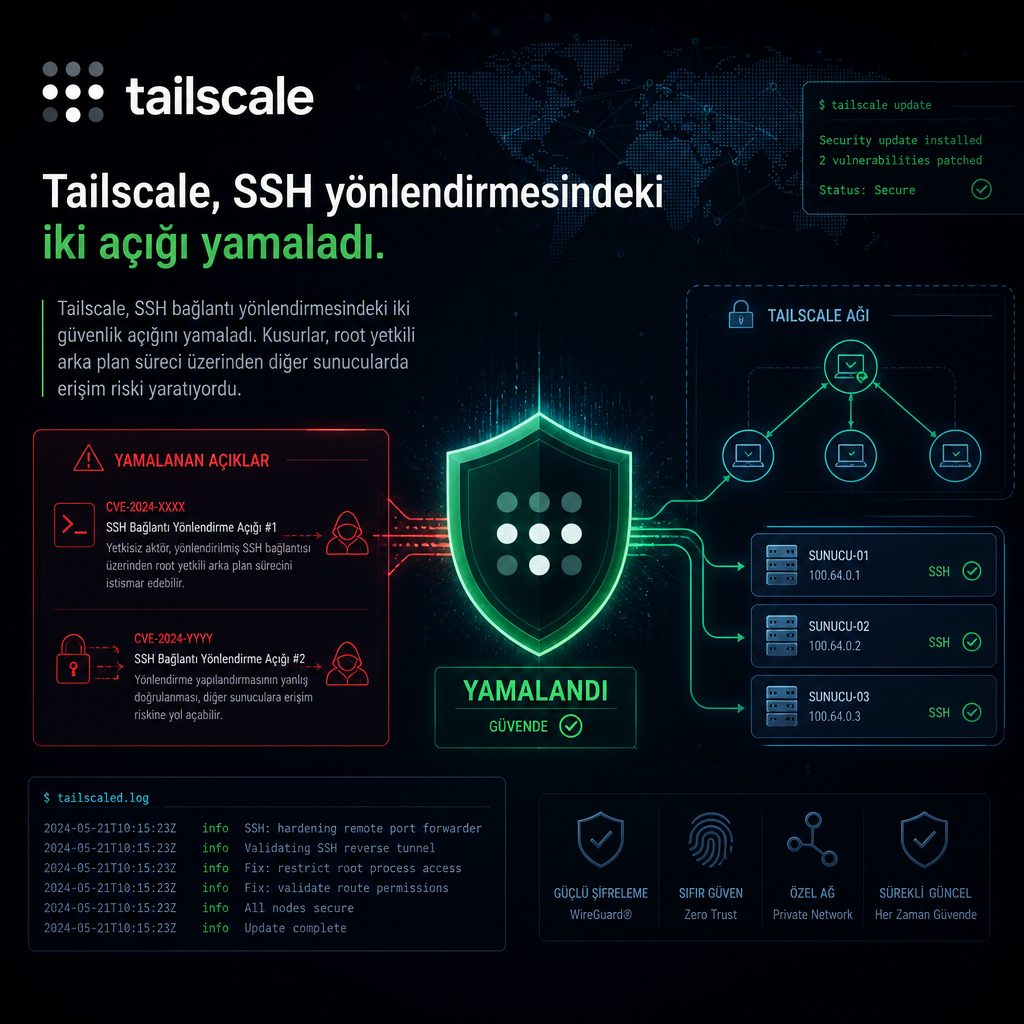
Tailscale, SSH bağlantılarını yönlendirme biçimindeki iki güvenlik açığını yamaladı. Sorunun kaynağında, Tailscale SSH’nin ağ trafiğini arka plandaki Tailscale süreci üzerinden aktarması yatıyor. Bu süreç root yetkileriyle çalıştığı için açıklar, ele geçirilmiş bir cihaz üzerinden diğer sunucularda root erişimi elde etmeye kadar uzanan bir risk oluşturuyordu.
Root yetkisiyle çalışan süreç hedef oldu
İncelemeye göre zafiyetler, Tailscale SSH’nin bağlantıları nasıl ilettiğiyle ilgili. Bu yapı normalde uzak sistemlere güvenli erişim sağlamak için kullanılıyor. Ancak aynı mekanizma kötüye kullanıldığında saldırgana ayrıcalıklı erişim zinciri kurma imkânı verebiliyor.
Metinde saldırının nasıl başlatıldığına dair ayrıntı verilmedi. Yine de bu tür bir senaryoda ilk adımın çoğu zaman ele geçirilmiş bir cihaz ya da hesaptan yetkili yönlendirme katmanına tutunmak olduğu biliniyor. Tailscale’in arka plan hizmeti, bağlantılar taşınırken root ayrıcalığı taşıdığı için sorun burada büyüyor.
Tailscale neyi düzeltti
Şirket, SSH yönlendirmesindeki kusurları kapatmak için güncelleme yayımladı. Yamalanan bölüm, Tailscale SSH üzerinden ağ bağlantılarının aktarım mantığını değiştiriyor ve ayrıcalıklı işlemin kötüye kullanılmasını engellemeyi amaçlıyor. Kaynak metin, açıkların pratik istismarına dair ek teknik ayrıntı paylaşmıyor.
Tailscale SSH, dağıtık ekiplerin ve sistem yöneticilerinin sunuculara kimlik tabanlı erişim kurmasında kullanılan bir özellik. Aynı altyapıyı güvenlik ekipleri uzak erişim denetimi ve ağ segmentasyonu için de tercih ediyor. Bu nedenle yamaya konu olan kusur, erişim katmanının doğrudan işletim sistemi ayrıcalıklarıyla temas ettiği alanı ilgilendiriyor.
Her iki zafiyet de artık kapatılmış durumda, ancak güncellemenin hangi sürümlerde yayınlandığına dair ayrıntı paylaşılmadı. Tailscale, SSH bağlantı yönlendirmesindeki bu hata zincirini gidererek root yetkisi taşıyan arka plan sürecinin suistimal edilmesini önlemeye çalışıyor.